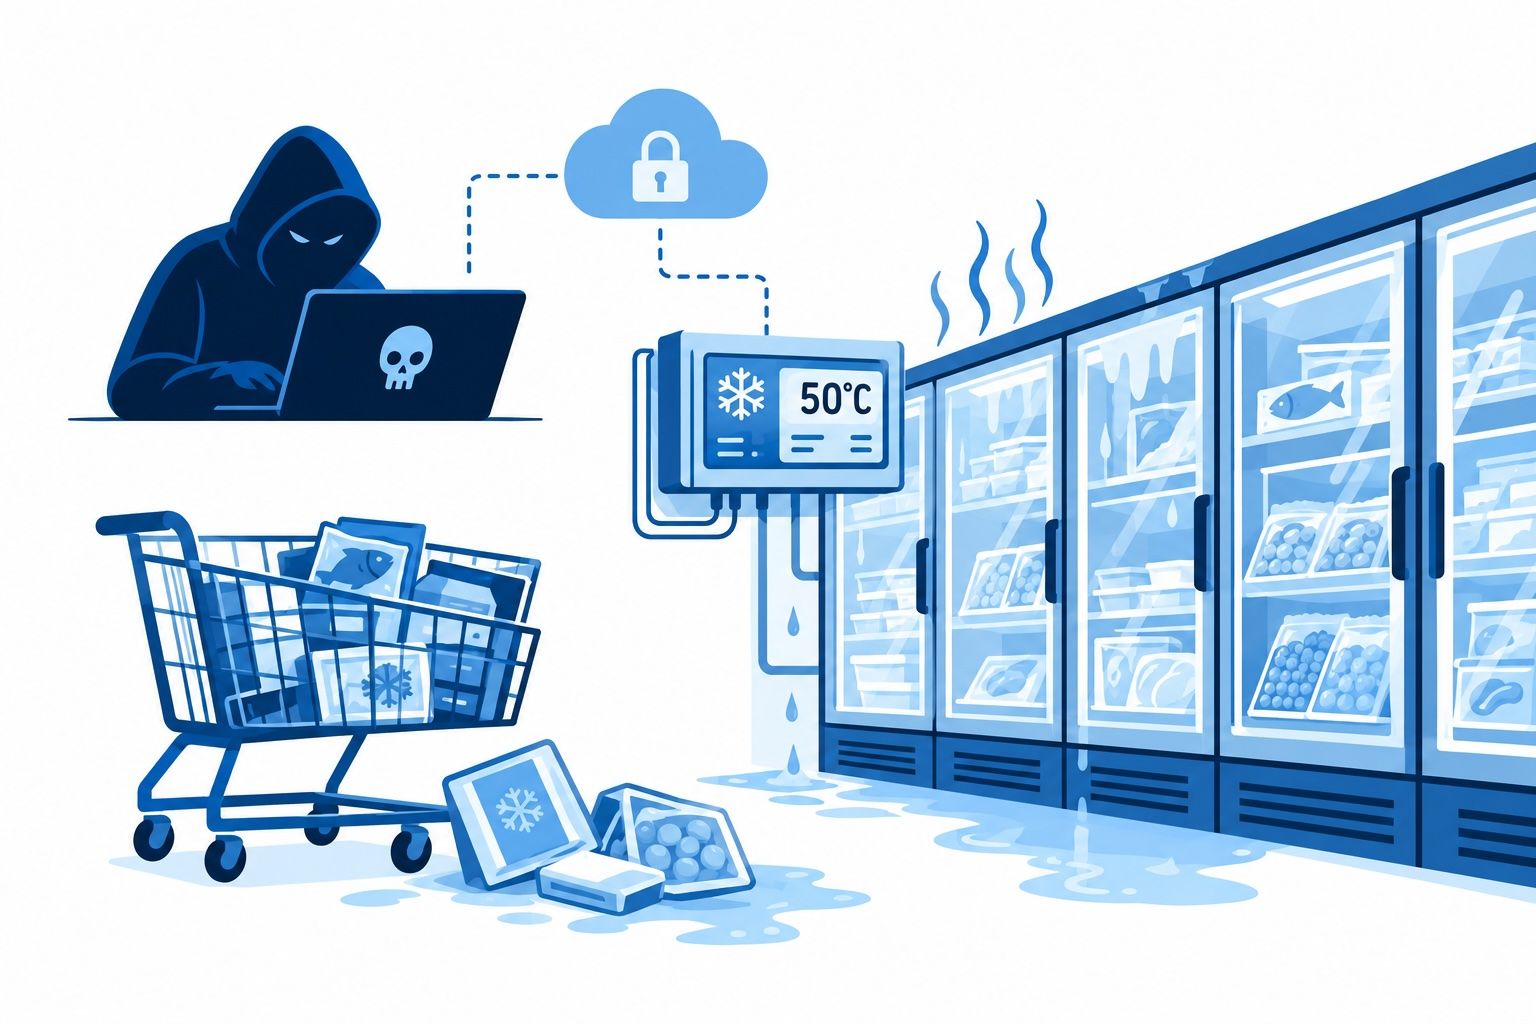
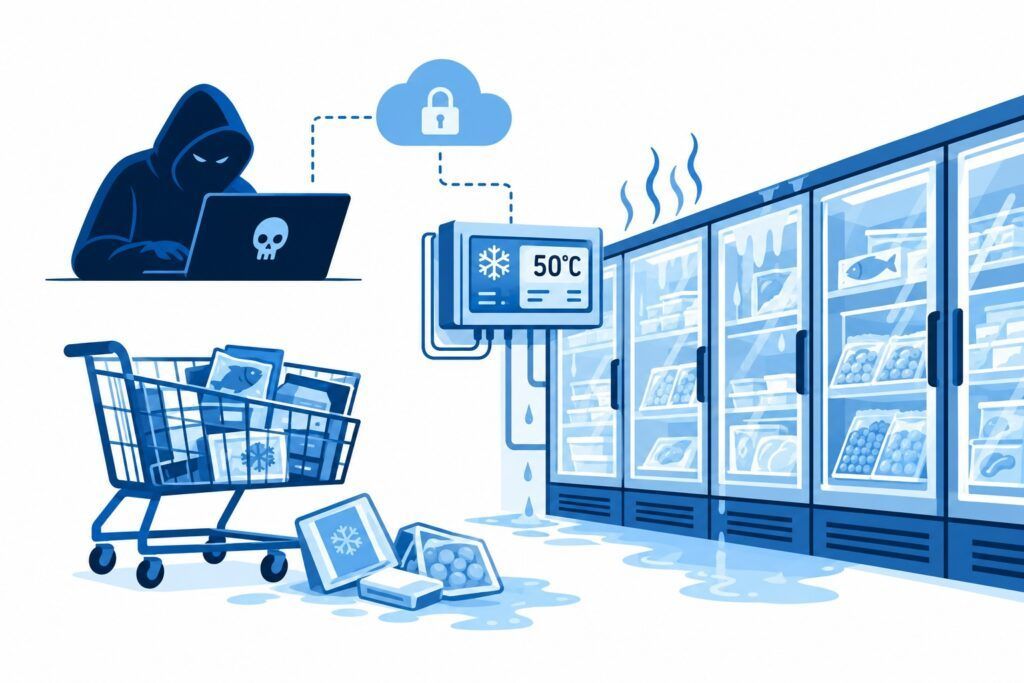
Durch einen Cyberangriff ist es gelungen, die Temperatur der Kühlanlagen in Hunderten französischer Supermärkte auf bis zu 50 °C anzuheben, was zu Verlusten in Millionenhöhe geführt hat. Es war nicht notwendig, deren Finanzsysteme anzugreifen oder deren Unternehmensserver lahmzulegen. Es reichte aus, ein damit verbundenes technisches System zu manipulieren.
Dieser Vorfall verdeutlicht, warum sich Cybersicherheit nicht mehr auf den Schutz von Daten und Computern beschränken darf. Sie muss auch die Prozesse schützen, die den Betrieb eines Unternehmens ermöglichen. Und genau hier kommt die NIS2-Richtlinie voll zum Tragen.
Was ist in den französischen Supermärkten geschehen?
In der Nacht vom 11. auf den 12. Oktober 2026 betraf ein Cyberangriff die Kühlsysteme zahlreicher Supermärkte in Frankreich, darunter Filialen von Intermarché, Netto, Coopérative U und E.Leclerc.
Den Angreifern gelang es, die Kühlregelungssysteme aus der Ferne zu manipulieren, wodurch Abtauvorgänge ausgelöst und die Temperaturen auf bis zu 50 °C erhöht wurden. Die Folgen waren unmittelbar spürbar: unbrauchbar gewordene Frisch- und Tiefkühlwaren, Betriebsunterbrechungen, Schäden an den Anlagen sowie wirtschaftliche Verluste, die sich auf mehrere Millionen Euro belaufen könnten.
Ersten Informationen zufolge waren Hunderte von Betrieben von dem Vorfall betroffen. Die französischen Behörden haben Ermittlungen eingeleitet, um das Ausmaß des Angriffs zu ermitteln, die Verantwortlichen zu identifizieren und den Zugriffsweg aufzuklären.
Den veröffentlichten Informationen zufolge handelt es sich um Kühlungssteuerungssysteme des Herstellers Danfoss sowie um mögliche Sicherheitslücken in älteren Softwareversionen, die noch bestätigt werden müssen. Die Ermittlungen dauern jedoch an, und die technischen Details sowie die konkreten Verantwortlichkeiten müssen noch geklärt werden.
Parallel dazu wurden IT-Vorfälle bei den Handelsketten Albert Heijn in den Niederlanden und Delhaize in Belgien gemeldet, die zur Ahold-Delhaize-Gruppe gehören. Derzeit besteht kein bestätigter Zusammenhang zwischen diesen Vorfällen und dem Angriff in Frankreich.
Für jedes Unternehmen ist es von größter Bedeutung, dass der Angriff keine Kompromittierung des ERP-Systems, der Buchhaltung oder der Kundendatenbanken erforderte. Ziel waren die technischen Systeme, die einen für das Geschäft wesentlichen physischen Prozess steuerten.
Und das verändert das Verständnis von Cybersicherheit.
Ein Beispiel dafür, warum es die NIS2 gibt
Wenn wir von Cyberangriffen sprechen, denken wir meist an Ransomware, Datendiebstahl, Lecks personenbezogener Daten oder Ausfälle von Websites. Doch was geschieht, wenn ein Cyberangriff die Lagerung von Lebensmitteln verhindert, eine Produktionslinie zum Stillstand bringt, eine Klimaanlage in einem Krankenhaus lahmlegt oder ein automatisiertes Lager lahmlegt?
In diesen Fällen handelt es sich nicht mehr nur um ein technologisches Problem. Es wird zu einem Problem der Betriebskontinuität, der Sicherheit und der wirtschaftlichen Verluste.
Die Richtlinie (EU) 2022/2555, bekannt als NIS2, zielt genau darauf ab, die Fähigkeit von Organisationen zu stärken, Vorfälle zu verhindern, ihnen zu widerstehen und darauf zu reagieren, die die Sicherheit ihrer Netzwerke und Informationssysteme sowie die Kontinuität ihrer Dienste gefährden.
Sie ersetzt nicht die Datenschutz-Grundverordnung (DSGVO), sondern befasst sich mit anderen, ergänzenden Risiken. Die DSGVO schützt personenbezogene Daten. NIS2 legt für bestimmte Einrichtungen Verpflichtungen hinsichtlich des Managements von Cybersicherheitsrisiken und der Meldung von Vorfällen fest, auch wenn keine personenbezogenen Daten offengelegt wurden.
Am Beispiel Frankreichs lassen sich drei besonders wichtige Aspekte herausarbeiten.
1. Auch die Industrietechnologie ist Teil der Cybersicherheit
Kühl-, Klima-, Zutrittskontroll-, Alarm- und industrielle Automatisierungssysteme gehören zu dem, was wir als Betriebstechnologie (OT) bezeichnen. Diese Anlagen sind zunehmend mit Computernetzwerken verbunden und können aus der Ferne verwaltet werden.
Dies erleichtert die Wartung und ermöglicht eine Kostenoptimierung, führt jedoch auch neue Angriffsflächen ein.
Ein Unternehmen kann zwar über geschützte Server verfügen, seine Mitarbeiter können eine Multi-Faktor-Authentifizierung nutzen und die Computer auf dem neuesten Stand halten, während gleichzeitig ein über das Internet zugängliches industrielles System mit veralteter Software betrieben wird.
Die Sicherheit der Unternehmensumgebung garantiert nicht automatisch die Sicherheit der Betriebssysteme.
2. Auch Lieferanten sind Teil des Sicherheitsperimeters
Viele Unternehmen lagern die Wartung ihrer technischen Anlagen aus. Der Anbieter von Kälte-, Klima- oder Automatisierungstechnik verfügt möglicherweise über einen Fernzugriff, um Anlagen zu überwachen, Parameter anzupassen oder Störungen zu beheben. Dieser Zugriff kann zu einem Einfallstor werden, wenn er nicht angemessen geschützt ist.
Die gesamte Angriffskette, die bei dem Angriff in Frankreich genutzt wurde, ist bislang noch nicht öffentlich bekannt. Der Vorfall verdeutlicht jedoch ein bekanntes Risiko: die Gefährdung vernetzter Betriebssysteme und die Abhängigkeit von Technologien und Diensten Dritter.
Artikel 21 Absatz 2 Buchstabe d der NIS2 verpflichtet die der Richtlinie unterliegenden Stellen, Maßnahmen zur Sicherheit der Lieferkette zu ergreifen, einschließlich der Sicherheitsaspekte der Beziehungen zu ihren direkten Lieferanten und Dienstleistern.
Dies bedeutet, dass die Beauftragung eines Dritten die Notwendigkeit nicht beseitigt, die mit dessen Tätigkeit verbundenen Risiken zu steuern.
3. Ein digitaler Vorfall kann physische Folgen haben
Das Auffälligste an diesem Angriff ist, dass ein Computerbefehl letztendlich zur Zerstörung von Waren führte. Ein Kühlsystem muss über Kontrollmechanismen verfügen, die einen Betrieb außerhalb sicherer Betriebsbedingungen verhindern, selbst wenn es falsche oder böswillige Befehle erhält.
Der Schutz sollte nicht ausschließlich von der Software abhängen. Je nach System können separate Begrenzungen, Alarme, Temperaturüberwachung, Abschaltmechanismen und manuelle Eingriffsverfahren erforderlich sein.
Cybersicherheit und Betriebssicherheit müssen Hand in Hand gehen.
Die Frage lautet nicht mehr nur, ob jemand in unsere Systeme eindringen kann, sondern was physisch passieren kann, wenn ihm dies gelingt.
Wäre ein spanischer Supermarkt verpflichtet, die NIS2-Richtlinie einzuhalten?
An dieser Stelle ist eine wichtige Präzisierung angebracht. NIS2 umfasst unter anderem die Bereiche Herstellung, Verarbeitung und Vertrieb von Lebensmitteln, die in Anhang II der Richtlinie aufgeführt sind.
Der Geltungsbereich umfasst jedoch nicht automatisch jeden Betrieb, der Lebensmittel verkauft. Der europäische Text bezieht sich ausdrücklich auf Lebensmittelunternehmen, die im Großhandel sowie in der industriellen Herstellung und Verarbeitung tätig sind.
Daher fällt ein Supermarkt, der sich ausschließlich dem Einzelhandel widmet, allein aufgrund dieser Tätigkeit nicht unter diese Regelung.
Anders kann die Situation bei einer großen Kette aussehen, die über ihre eigene Unternehmensstruktur auch im Großhandel, in der Produktion oder in der industriellen Verarbeitung tätig ist. In diesen Fällen müssen die tatsächlichen Tätigkeiten, die beteiligten juristischen Personen, deren Größe sowie die in den Rechtsvorschriften vorgesehenen Anwendungskriterien analysiert werden.
Es reicht nicht aus, zu behaupten, dass eine Organisation groß ist oder über Logistikzentren verfügt, um daraus automatisch den Schluss zu ziehen, dass sie dazu verpflichtet ist.
Es gibt jedoch noch einen weiteren, noch wichtigeren Aspekt.
NIS2 betrifft indirekt auch Unternehmen, die nicht unter die Verordnung fallen
Stellen wir uns ein Unternehmen mit 150 Mitarbeitern vor, das auf die Wartung von Industriekühlanlagen spezialisiert ist. Zu seinen Kunden zählen große Logistikunternehmen, Lebensmittelhersteller und Handelsketten. Auch wenn dieses Unternehmen nicht direkt unter NIS2 fällt, können einige seiner Kunden sehr wohl davon betroffen sein.
Und diese Kunden müssen die Cybersicherheitsrisiken ihrer Lieferkette bewältigen. In der Praxis können sie dem Unternehmen vertraglich Anforderungen auferlegen wie:
- Mehrfaktorauthentifizierung für den Fernzugriff.
- Identifizierung und Autorisierung der beteiligten Techniker.
- Verwaltung von Sicherheitslücken und Updates.
- Protokollierung von Zugriffen und Maßnahmen.
- Verfahren zur Meldung von Vorfällen.
- Regelmäßige Sicherheitsbewertungen.
- Nachweise über die umgesetzten Maßnahmen.
Dies hat zur Folge, dass sich der Anwendungsbereich von NIS2 kommerziell auch auf Organisationen erstreckt, die nicht unmittelbar der Richtlinie unterliegen.
Nicht, weil alle automatisch dieselben rechtlichen Verpflichtungen übernehmen, sondern weil ihre Kunden Garantien benötigen, um ihre eigenen Verpflichtungen zu erfüllen. Dies ist eine der wichtigsten Veränderungen, die NIS2 in den Beziehungen zwischen Unternehmen einführt.
NIS2 in Spanien: Das Abwarten auf das Gesetz beseitigt das Risiko nicht
Die EU-Frist für die Umsetzung von NIS2 endete am 17. Oktober 2024.
Am 8. Juli 2026 gab die Europäische Kommission ihre Entscheidung bekannt, Spanien, Frankreich, Irland und die Niederlande vor den Gerichtshof der Europäischen Union zu bringen, da diese Länder die vollständige Umsetzung der Richtlinie nicht gemeldet hatten.
In Spanien verabschiedete die Regierung im Januar 2025 den Vorentwurf des Gesetzes über die Koordinierung und Steuerung der Cybersicherheit, mit dem NIS2 in die nationale Rechtsordnung übernommen werden soll.
Zum Zeitpunkt der Abfassung dieses Artikels ist die Umsetzung noch nicht abgeschlossen.
Dies bedeutet jedoch nicht, dass NIS2 von jedem spanischen Privatunternehmen in vollem Umfang eingefordert werden kann, als ob bereits ein nationales Umsetzungsgesetz in Kraft wäre. Die unmittelbar einklagbaren Verpflichtungen müssen im Rahmen des geltenden Rechtsrahmens geprüft werden, einschließlich der bereits geltenden Cybersicherheitsvorschriften und vertraglicher Verpflichtungen.
Das bedeutet jedoch nicht, dass die Unternehmen abwarten sollten. Es gibt drei Gründe, mit den Vorbereitungen zu beginnen.
Erstens: Die Kunden stellen bereits Sicherheitsanforderungen an ihre Lieferanten.
Ein Unternehmen, das seine Lieferkette verwalten muss, muss die mit den von ihm in Anspruch genommenen Dienstleistungen verbundenen Risiken kennen.
Zweitens: Die Anpassung erfordert Zeit.
Die Bestandsaufnahme von Ressourcen, die Bewertung von Lieferanten, die Überprüfung von Fernzugriffen, die Einführung von Kontrollen, die Festlegung von Verfahren und die Schulung der Verantwortlichen sind Maßnahmen, die sich nicht innerhalb weniger Wochen bewältigen lassen.
Das Abwarten der endgültigen Veröffentlichung des Gesetzes kann eine ursprünglich geplante Anpassung in ein dringendes und kostspieliges Projekt verwandeln.
Drittens: Cyberangriffe warten nicht auf das spanische Amtsblatt (BOE).
Die Risiken, die NIS2 eindämmen soll, bestehen bereits. Der Angriff auf französische Supermärkte ist ein Beispiel für deren Folgen.
Das Fehlen einer vollständigen Umsetzung hindert ein Unternehmen nicht daran, morgen einen ähnlichen Vorfall zu erleiden.
Drei praktische Lehren für jedes Unternehmen
Aus dem französischen Fall lassen sich drei Lehren ziehen, die sowohl für Organisationen gelten, die der NIS2-Richtlinie unterliegen, als auch für diejenigen, die ihre Präventions- und Reaktionsfähigkeit verbessern möchten.
Lehre 1: Ihre Lieferanten mit Fernzugriff sind ebenfalls Teil Ihres Sicherheitsperimeters
Ein Unternehmen kann über eine perfekt ausgearbeitete Sicherheitsrichtlinie für Lieferanten verfügen und gleichzeitig nicht wissen, wie viele externe Unternehmen sich mit seinen Systemen verbinden können.
Stellen wir uns eine Fabrik vor. Der Maschinenlieferant greift per Fernzugriff auf das System zu, um Anpassungen vorzunehmen. Der Anbieter der Klimaanlagen überwacht die Anlagen. Der für die Alarmanlagen zuständige Techniker kann Einstellungen ändern, und ein weiterer Anbieter verwaltet die Zugangskontrollsysteme.
Jede dieser Verbindungen stellt eine Abhängigkeit und ein potenzielles Risiko dar.
Das Unternehmen sollte für jeden Lieferanten fünf Fragen beantworten können:
- Wer verfügt über eine Zugriffsberechtigung?
- Mit welchen Systemen kann eine Verbindung hergestellt werden?
- Welchen Authentifizierungsmechanismus verwenden Sie?
- Wann haben Sie sich zuletzt angemeldet und was haben Sie getan?
- Wer kann diesen Zugriff aussetzen oder widerrufen?
Es reicht nicht aus, über eine Liste zugelassener Lieferanten zu verfügen.
Es ist erforderlich, die Zugriffsrechte zu identifizieren, deren Kritikalität zu bewerten, Sicherheitsbedingungen festzulegen und die Berechtigungen regelmäßig zu überprüfen.
Bei Zugängen mit erhöhtem Risiko empfiehlt es sich, eine Multi-Faktor-Authentifizierung, das Prinzip der geringsten Privilegien, Aktivitätsprotokolle, temporäre Zugangsrechte und Mechanismen zur sofortigen Widerrufung einzuführen.
Eine Lieferantenrichtlinie beschreibt, wie die Kontrolle funktionieren sollte. Die Nachweise über die Zugriffe belegen, ob sie tatsächlich funktioniert.
Lektion 2: Was nicht im Bestandsverzeichnis aufgeführt ist, ist kaum geschützt
Viele Unternehmen führen Bestandslisten über Computer, Server, Anwendungen und Lizenzen. Aber umfassen diese auch ihre vernetzten Kühlräume, Klimaanlagen, industriellen Steuerungen, Sensoren, Zugangskontrollgeräte oder Fernwartungsgeräte?
Häufig fallen diese Anlagen in den Zuständigkeitsbereich anderer Abteilungen als der IT: Wartung, Betrieb, Produktion oder allgemeine Dienste.
Dies kann zu einem unvollständigen Überblick über die Angriffsfläche führen. Der erste Schritt besteht darin, die technologischen Ressourcen zu identifizieren, die an den geschäftskritischen Prozessen beteiligt sind.
Anschließend muss Folgendes analysiert werden:
- Welche Funktion erfüllen sie und welche Auswirkungen hätte ihre Nichtverfügbarkeit?
- Welche Verbindungen bestehen zu anderen Netzwerken und Systemen?
- Welche Anbieter können diese verwalten?
- Welche Schwachstellen und Abhängigkeiten weisen sie auf?
- Welche Kontrollmaßnahmen gibt es, um deren Folgen zu begrenzen?
In OT-Systemen ist es zudem besonders wichtig, die Netzwerksegmentierung und unabhängige Schutzmechanismen zu untersuchen.
Nicht alle Geräte lassen sich auf dieselbe Weise aktualisieren oder schützen wie ein herkömmlicher Computer. Daher müssen die Maßnahmen an ihre technischen und betrieblichen Eigenschaften angepasst werden.
Im Falle eines Kühlraums sollten beispielsweise Mechanismen vorhanden sein, die es ermöglichen, anomale Temperaturen zu erkennen, Warnmeldungen zu generieren und gefährliche Situationen einzudämmen, ohne sich ausschließlich auf den Controller zu verlassen, der möglicherweise kompromittiert sein könnte.
Die Bestandsaufnahme der Anlagen ist kein rein formaler Vorgang. Sie ist der Ausgangspunkt, um zu ermitteln, was Schutz benötigt und warum.
Lektion 3. Wenn ein Vorfall eintritt, läuft die Uhr
Eine der bekanntesten Neuerungen von NIS2 ist das Meldesystem für wesentliche Vorfälle.
Artikel 23 legt für betroffene Einrichtungen und Vorfälle, die die Meldekriterien erfüllen, ein abgestuftes Verfahren fest.
| Frist | Maßnahme |
|---|---|
| 24 Stunden | Frühwarnung ab dem Zeitpunkt, zu dem Kenntnis von dem schwerwiegenden Vorfall erlangt wird. |
| 72 Stunden | Meldung mit einer ersten Bewertung, Angaben zum Schweregrad, zu den Auswirkungen und zu den verfügbaren Indikatoren. |
| 1 Monat | Abschlussbericht mit einer Beschreibung des Vorfalls, der wahrscheinlichen Ursachen, der ergriffenen Maßnahmen und der Auswirkungen. |
Die Frist für den Abschlussbericht wird in der Regel ab dem Zeitpunkt der Einreichung der 72-Stunden-Meldung berechnet. Die Richtlinie sieht zudem Zwischenberichte sowie Fälle vor, in denen die Untersuchung noch andauert.
Nicht alle Vorfälle müssen gemäß diesem Verfahren gemeldet werden. Es muss geprüft werden, ob sie die Kriterien für einen schwerwiegenden Vorfall erfüllen, und es sind die geltenden Vorschriften zu beachten.
Das größte operative Problem tritt jedoch bereits vor dem Versand einer Meldung auf. Wer stellt den Vorfall fest? Wer bewertet dessen Schweregrad? Wer entscheidet, ob eine Meldung erfolgen muss? Wer sammelt die Informationen? Wer sichert die Beweismittel?
Sind diese Zuständigkeiten nicht im Voraus festgelegt, können die ersten Stunden damit verloren gehen, die Reaktion zu organisieren.
Das Unternehmen benötigt ein Verfahren, das es ermöglicht, den Vorfall zu erfassen, einzustufen, Verantwortliche zuzuweisen, Fristen zu überwachen, Entscheidungen zu dokumentieren und Nachweise aufzubewahren.
Und die Verantwortung liegt nicht ausschließlich bei der IT-Abteilung.
Artikel 20 der NIS2 schreibt vor, dass die Leitungsgremien der betroffenen Einrichtungen die Maßnahmen zum Management von Cybersicherheitsrisiken genehmigen, deren Umsetzung überwachen und entsprechende Schulungen erhalten müssen.
Cybersicherheit ist nicht mehr nur eine rein technische Angelegenheit, sondern wird auch zu einer Aufgabe der Unternehmensführung.
Checkliste: Wäre Ihr Unternehmen auf einen ähnlichen Vorfall vorbereitet?
Anhand dieser sechs Fragen lässt sich eine erste Überprüfung der Vorbereitung einer Organisation vornehmen.
- Lieferanten: Wissen wir, welche Lieferanten Fernzugriff auf unsere Systeme haben und welche Berechtigungen jeder einzelne davon besitzt?
- Bewertung: Haben wir in den letzten 12 Monaten die Cybersicherheitsrisiken unserer kritischen Lieferanten bewertet?
- Ressourcen: Umfasst unser Bestandsverzeichnis neben Servern, Anwendungen und Computern auch OT- und IoT-Systeme?
- Vorfälle: Verfügen wir über ein Verfahren, das Fristen von 24 Stunden, 72 Stunden und einem Monat vorsieht, sofern diese anwendbar sind?
- Geschäftsleitung: Hat die Geschäftsleitung die Maßnahmen zum Risikomanagement genehmigt und überwacht deren Umsetzung?
- Kontinuität: Wissen wir, wie wir unsere kritischen physischen Prozesse aufrechterhalten oder wiederherstellen können, falls eines unserer technologischen Systeme ausfällt?
Es geht nicht darum, sechs positive Antworten in einem Fragebogen zu erhalten. Wichtig ist vielmehr, jede Antwort anhand aktueller Informationen, namentlich genannter Verantwortlicher und überprüfbarer Belege belegen zu können.
Denn ein Unternehmen kann zwar behaupten, den Zugang seiner Lieferanten zu kontrollieren, verfügt jedoch möglicherweise nicht über ein Protokoll, aus dem hervorgeht, wer sich in den frühen Morgenstunden in ein System eingeloggt hat.
Und dieser Unterschied kann im Falle eines Vorfalls entscheidend sein.
Von der dokumentarischen Einhaltung zur operativen Compliance
Der Angriff auf französische Supermärkte zeigt, dass Cybersicherheitsrisiken auch fernab von herkömmlichen IT-Systemen auftreten können. Ein Kühlraum, ein industrieller Steuerungsrechner oder ein Fernzugriff zu Wartungszwecken können zum Ausgangspunkt eines Vorfalls mit erheblichen wirtschaftlichen und betrieblichen Folgen werden.
NIS2 schafft einen Rahmen für das Management dieser Risiken, doch das Vorhandensein von Richtlinien und Verfahren allein garantiert noch nicht, dass diese auch funktionieren. Der entscheidende Unterschied liegt in der Umsetzung.
Es ist nicht dasselbe, über eine Richtlinie zur Lieferantenbewertung zu verfügen, als zu wissen, welche Lieferanten bewertet wurden, wann, mit welchem Ergebnis und welche Korrekturmaßnahmen noch ausstehen. Es ist nicht dasselbe, über ein Bestandsverzeichnis der Anlagen zu verfügen, als zu wissen, welche kritischen Systeme von einem externen Lieferanten abhängig sind und welche Kontrollmaßnahmen umgesetzt wurden.
Es ist jedoch nicht dasselbe, über ein Verfahren für Vorfälle zu verfügen, als nachweisen zu können, wann ein Vorfall festgestellt wurde, wer die einzelnen Entscheidungen getroffen hat und ob die geltenden Fristen eingehalten wurden.
Der Unterschied zwischen dokumentarischer Compliance und operativer Compliance besteht darin, nicht nur zu behaupten, dass wir die Vorschriften einhalten, sondern nachweisen zu können, wie wir dies tun.
Wie Ithikios helfen kann
Bei Ithikios arbeiten wir daran, dass Unternehmen ihre Compliance-Verpflichtungen mithilfe definierter Prozesse, benannter Verantwortlicher und überprüfbarer Nachweise verwalten können.
Unser Ansatz ermöglicht es, verschiedene Aktivitäten miteinander zu verknüpfen, die traditionell isoliert verwaltet werden:
- Third-Party-Manager: Zulassung, Bewertung und Überwachung von Lieferanten, einschließlich der mit kritischen Dritten verbundenen Risiken.
- Risikomanager: Identifizierung und Bewertung von Risiken unter Zuordnung zu Vermögenswerten, Bedrohungen und Maßnahmen zur Risikobehandlung.
- Controls Manager: Verwaltung von Kontrollen, Verantwortlichen, Aufgaben und Nachweisen unter Berücksichtigung der Übereinstimmungen zwischen Rahmenwerken wie NIS2, ISO 27001 und ENS.
- Incident Manager: Erfassung, Klassifizierung und Nachverfolgung von Vorfällen, einschließlich der Zuweisung von Verantwortlichen, Fristen und der Rückverfolgbarkeit der Maßnahmen.
Diese Fähigkeiten tragen dazu bei, das Compliance-Management zu organisieren und nachzuweisen, ersetzen jedoch weder technische Cybersicherheitslösungen noch spezifische Mechanismen zur Gewährleistung der Betriebskontinuität. Das Ziel besteht darin, dass die Sicherheitsmaßnahmen nicht nur auf dem Papier stehen, sondern Teil des täglichen Betriebs der Organisation werden.
Denn nach einem Vorfall wird die entscheidende Frage nicht nur lauten, ob es eine Sicherheitsrichtlinie gab. Es wird vielmehr darum gehen, ob jemand wusste, wer Zugriff auf das System hatte, welche Kontrollmaßnahmen getroffen worden waren und was genau um drei Uhr morgens geschehen ist.
Das ist operative Compliance: verantwortliche Personen, festgelegte Prozesse und Nachweise darüber, was tatsächlich getan wird.
Erfahren Sie, wie Sie die Einhaltung der Vorschriften gemäß NIS2, ISO 27001 und ENS mit Ithikios verwalten können: https://ithikios.com/compliance/
* Mit KI optimierter Artikel