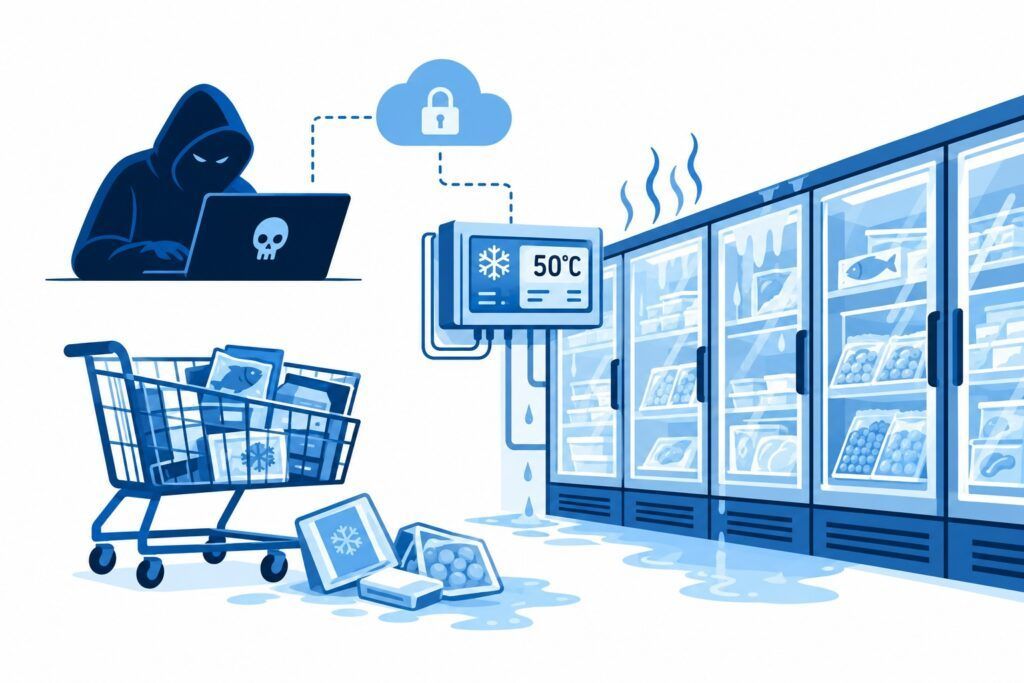
Un ciberatac ha aconseguit elevar fins als 50 °C la temperatura dels sistemes frigorífics de centenars de supermercats francesos, i ha provocat pèrdues milionàries. No ha calgut atacar els seus sistemes financers ni paralitzar els servidors corporatius. N’hi ha hagut prou amb manipular un sistema tècnic connectat.
L’incident demostra per què la ciberseguretat ja no es pot limitar a protegir dades i ordinadors. També heu de protegir els processos que permeten funcionar a una empresa. I és precisament aquí on la Directiva NIS2 adquireix tot el sentit.
Què ha passat als supermercats francesos
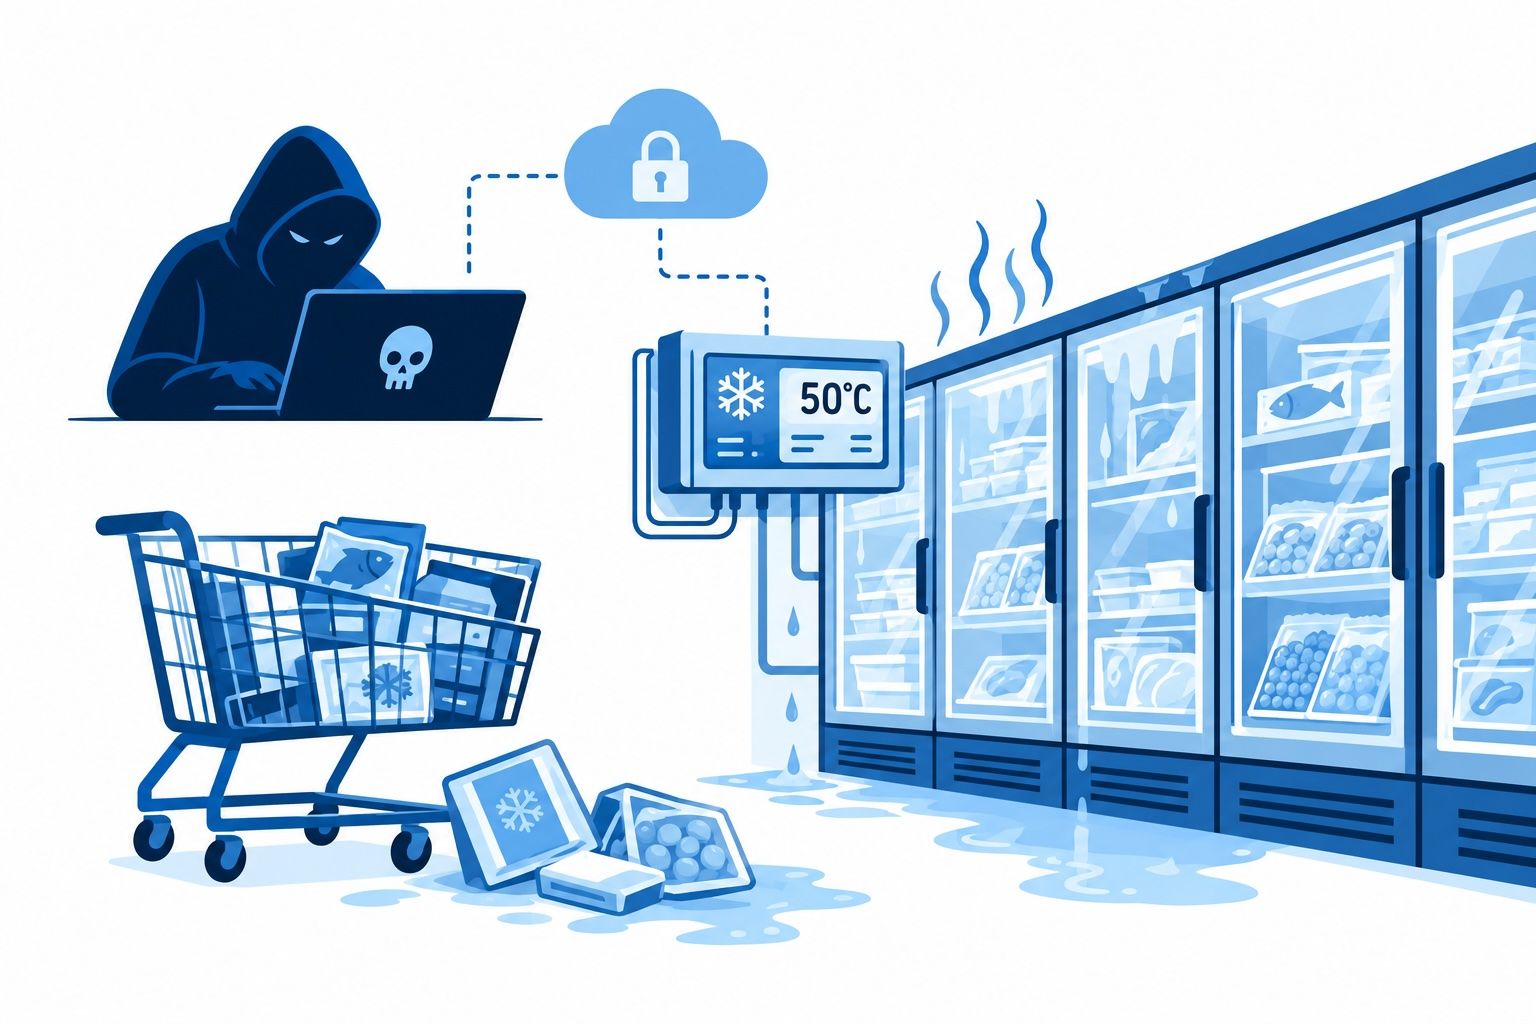
Durant la nit de l’11 al 12 d’octubre del 2026, un ciberatac va afectar els sistemes de refrigeració de nombrosos supermercats a França, entre ells establiments d’Intermarché, Netto, Coopérative U i E.Leclerc.
Els atacants van aconseguir manipular a distància els sistemes de regulació frigorífica, activant processos de desglaç i elevant les temperatures fins als 50 °C. Les conseqüències van ser immediates: aliments frescos i congelats inutilitzats, interrupcions operatives, danys en instal·lacions i pèrdues econòmiques que podrien assolir milions d’euros.
Segons les primeres informacions, l’incident va afectar centenars d’establiments. Les autoritats franceses han obert una investigació per determinar l’abast de l’atac, identificar-ne els responsables i aclarir el mecanisme d’accés.
Les informacions publicades apunten a sistemes de control de refrigeració del fabricant Danfoss ia possibles vulnerabilitats en versions antigues del programari pendents de confirmar. Tot i això, la investigació continua i encara s’han d’aclarir els detalls tècnics i les responsabilitats concretes.
En paral·lel, s’han comunicat incidents informàtics a les cadenes Albert Heijn, als Països Baixos, i Delhaize, a Bèlgica, pertanyents al grup Ahold Delhaize. De moment no hi ha una connexió confirmada entre aquests incidents i l’atac francès.
El que és més rellevant per a qualsevol empresa és que l’atac no va necessitar comprometre l’ERP, la comptabilitat o les bases de dades de clients. L?objectiu van ser els sistemes tecnològics que controlaven un procés físic essencial per al negoci.
I això canvia la manera d’entendre la ciberseguretat.
Un exemple de per què existeix NIS2
Quan parlem de ciberatacs, solem pensar en ransomware, robatori dinformació, filtracions de dades personals o interrupcions de pàgines web. Però què passa quan un atac informàtic impedeix conservar aliments, atura una línia de producció, bloqueja un sistema de climatització hospitalari o paralitza un magatzem automatitzat?
En aquests casos, el problema ja no és només tecnològic. Esdevé un problema de continuïtat operativa, seguretat i pèrdues econòmiques.
La Directiva (UE) 2022/2555, coneguda com a NIS2 , busca precisament elevar la capacitat de les organitzacions per prevenir, resistir i respondre a incidents que comprometin la seguretat de les seves xarxes i sistemes d’informació i la continuïtat dels seus serveis.
No substitueix el Reglament General de Protecció de Dades (RGPD), sinó que aborda riscos diferents i complementaris. El RGPD protegeix les dades personals. NIS2 estableix obligacions de gestió de riscos de ciberseguretat i notificació d’incidents per a determinades entitats, encara que no hi hagi una filtració d’informació personal.
El cas francès permet identificar tres aspectes especialment importants.
1. La tecnologia industrial també forma part de la ciberseguretat
Els sistemes de refrigeració, climatització, control d’accessos, alarmes o automatització industrial formen part del que coneixem com a tecnologia operacional (OT). Cada cop més, aquests equips estan connectats a xarxes informàtiques i poden administrar-se remotament.
Això en facilita el manteniment i permet optimitzar costos, però també introdueix noves superfícies d’atac.
Una empresa pot tenir els seus servidors protegits, els empleats utilitzant autenticació multifactor i els seus ordinadors actualitzats, mentre manté un sistema industrial accessible des d’Internet amb un programari obsolet.
La seguretat de lentorn corporatiu no garanteix automàticament la seguretat dels seus sistemes operacionals.
2. Els proveïdors també formen part del perímetre de seguretat
Moltes empreses externalitzen el manteniment de les instal·lacions tècniques. El proveïdor de refrigeració, climatització o automatització pot disposar daccés remot per supervisar equips, modificar paràmetres o resoldre incidències. Aquest accés es pot convertir en una via d’entrada si no està protegit adequadament.
Encara no s’ha determinat públicament tota la cadena d’accés utilitzada a l’atac francès. Però l’incident il·lustra un risc conegut: l’exposició de sistemes operatius connectats i la dependència de tecnologies i serveis de tercers.
L’article 21.2.d de NIS2 exigeix a les entitats subjectes a la Directiva adoptar mesures relatives a la seguretat de la cadena de subministrament, inclosos els aspectes de seguretat de les relacions amb els proveïdors directes i els prestadors de serveis.
Això implica que contractar un tercer no elimina la necessitat de gestionar els riscos associats a la seva activitat.
3. Un incident digital pot tenir conseqüències físiques
L’element més cridaner de l’atac és que una instrucció informàtica va acabar destruint mercaderia. Un sistema de refrigeració ha de disposar de controls que evitin operar fora de condicions segures, fins i tot quan rep ordres incorrectes o malicioses.
La protecció no hauria de dependre exclusivament del programari. En funció del sistema, poden ser necessàries limitacions independents, alarmes, supervisió de temperatura, mecanismes de desconnexió i procediments dactuació manual.
La ciberseguretat i la seguretat operacional han de treballar conjuntament.
La pregunta ja no és només si algú pot entrar als nostres sistemes, sinó què pot passar físicament si aconsegueix fer-ho.
¿Estaria un supermercat espanyol obligat a complir NIS2?
Aquí convé introduir un matís important. NIS2 inclou entre els seus sectors la producció, la transformació i la distribució d’aliments, recollida a l’Annex II de la Directiva.
Tot i això, el seu àmbit no comprèn automàticament qualsevol establiment que vengui aliments. El text europeu es refereix específicament a empreses alimentàries dedicades a la distribució majorista ia la producció i transformació industrial .
Per tant, un supermercat dedicat exclusivament al comerç al detall no queda inclòs per aquesta sola activitat.
La situació pot ser diferent per a una gran cadena que també desenvolupi activitats de distribució majorista, producció o transformació industrial mitjançant la seva pròpia estructura empresarial. En aquests casos, caldrà analitzar les activitats reals, les entitats jurídiques involucrades, la seva dimensió i els criteris aplicables previstos a la normativa.
No n’hi ha prou amb afirmar que una organització és gran o que disposa de centres logístics per concloure automàticament que està obligada.
Però hi ha una altra qüestió fins i tot més rellevant.
NIS2 també afecta indirectament empreses que no estan obligades
Imaginem una empresa de 150 treballadors especialitzada en manteniment de refrigeració industrial. Els seus clients són grans operadors logístics, indústries alimentàries i cadenes de distribució. Encara que aquesta empresa no estigui directament inclosa a NIS2, alguns dels seus clients sí que poden estar-ho.
I aquests clients hauran de gestionar els riscos de ciberseguretat de la cadena de subministrament. A la pràctica, podran exigir-li contractualment requisits com:
- Autenticació multifactor per als accessos remots.
- Identificació i autorització dels tècnics que hi intervenen.
- Gestió de vulnerabilitats i actualitzacions.
- Registre daccessos i actuacions.
- Procediments de notificació dincidents.
- Avaluacions periòdiques de seguretat.
- Evidències de les mesures implantades.
El resultat és que NIS2 s’estén comercialment a organitzacions que no estan directament subjectes a la Directiva .
No perquè totes adquireixin automàticament les mateixes obligacions legals, sinó perquè els clients necessiten garanties per complir les pròpies. Aquesta és una de les transformacions més importants que introdueix NIS2 a les relacions entre empreses.
NIS2 a Espanya: esperar la llei no elimina el risc
El termini europeu per transposar NIS2 va finalitzar el 17 d’octubre del 2024.
El 8 de juliol del 2026, la Comissió Europea va anunciar la seva decisió de portar Espanya, França, Irlanda i els Països Baixos davant el Tribunal de Justícia de la Unió Europea per no haver notificat la transposició completa de la llei.
A Espanya, el Govern va aprovar el gener del 2025 l’avantprojecte de Llei de Coordinació i Governança de la Ciberseguretat, destinat a incorporar NIS2 a l’ordenament jurídic nacional.
A data daquest article, la transposició continua pendent de completar-se.
Això no vol dir que NIS2 es pugui exigir íntegrament a qualsevol empresa privada espanyola com si ja existís una llei nacional de transposició en vigor. Les obligacions directament exigibles shan danalitzar conforme al marc jurídic aplicable, inclosa la normativa de ciberseguretat ja vigent i els compromisos contractuals.
Però tampoc vol dir que les empreses hagin d’esperar. Hi ha tres raons per començar a preparar-se.
Primera: els clients ja estan traslladant exigències de seguretat als proveïdors.
Una organització obligada a gestionar la cadena de subministrament necessita conèixer els riscos associats als serveis que contracta.
Segona: adaptar-se requereix temps.
Inventariar actius, avaluar proveïdors, revisar accessos remots, implantar controls, definir procediments i formar els responsables són activitats que no es resolen en unes setmanes.
Esperar la publicació definitiva de la llei pot convertir una adaptació planificada en un projecte urgent i costós.
Tercera: els ciberatacs no esperen el BOE.
Els riscos que pretén reduir NIS2 ja existeixen. L’atac als supermercats francesos n’és un exemple de les conseqüències.
L’absència d’una transposició completa no impedeix que una empresa pateixi demà un incident semblant.
Tres lliçons pràctiques per a qualsevol empresa
El cas francès permet extreure tres lliçons aplicables tant a les organitzacions obligades per NIS2 com a aquelles que volen millorar la capacitat de prevenció i resposta.
Lliçó 1. Els teus proveïdors amb accés remot també formen part del teu perímetre
Una empresa pot disposar d’una política de seguretat de proveïdors perfectament redactada i alhora desconèixer quantes empreses externes poden connectar-se a les seves instal·lacions.
Pensem en una fàbrica. El proveïdor de maquinària accedeix remotament per realitzar ajustaments. El de climatització supervisa les instal·lacions. El mantenidor d’alarmes pot modificar les configuracions i un altre proveïdor administra els sistemes de control d’accessos.
Cadascuna d’aquestes connexions representa una dependència i un risc potencial.
L’organització hauria de poder respondre, per a cada proveïdor, cinc preguntes:
- Qui té autorització per accedir-hi?
- A quins sistemes es pot connectar?
- Quin mecanisme dʻautenticació utilitza?
- Quan va accedir per darrera vegada i què va fer?
- Qui pot suspendre o revocar aquest accés?
No n’hi ha prou de disposar d’una relació de proveïdors homologats.
Cal identificar els accessos, avaluar-ne la criticitat, establir condicions de seguretat i revisar periòdicament les autoritzacions.
Per als accessos de més risc, cal incorporar autenticació multifactor, privilegis mínims, registres d’activitat, accessos temporals i mecanismes de revocació immediata.
Una política de proveïdors descriu com hauria de funcionar el control. L’evidència dels accessos demostra si realment funciona.
Lliçó 2. Si no esteu a l’inventari, difícilment estarà protegit
Moltes organitzacions mantenen inventaris dordinadors, servidors, aplicacions i llicències. Però també inclouen les seves cambres frigorífiques connectades, sistemes de climatització, controladors industrials, sensors, dispositius d’accés o equips de manteniment remot?
Aquests actius sovint depenen de departaments diferents d’informàtica: manteniment, operacions, producció o serveis generals.
El resultat pot ser una visió incompleta de la superfície datac. El primer pas és identificar els actius tecnològics que intervenen en els processos crítics del negoci.
Després cal analitzar:
- Quina funció exerceixen i quin impacte tindria la seva indisponibilitat.
- Quines connexions tenen amb altres xarxes i sistemes?
- Quins proveïdors els poden administrar.
- Quines vulnerabilitats i dependències presenten.
- Quins controls hi ha per limitar-ne les conseqüències.
A sistemes OT, a més, és especialment important estudiar la segmentació de xarxes i els mecanismes de protecció independents.
No tots els equips es poden actualitzar o protegir igual que un ordinador convencional. Per això, les mesures s’han d’adaptar a les seves característiques tècniques i operatives.
En el cas d’una cambra frigorífica, per exemple, haurien d’existir mecanismes que permetin detectar temperatures anòmales, generar alertes i limitar situacions perilloses sense dependre exclusivament del controlador que podria estar compromès.
L?inventari d?actius no és un tràmit documental. És el punt de partida per saber què necessita protecció i per què.
Lliçó 3. Quan passa un incident, el rellotge comença a córrer
Una de les novetats més conegudes de NIS2 és el sistema de notificació d’incidents significatius.
Larticle 23 estableix, per a les entitats subjectes i els incidents que compleixen els criteris de notificació, un procediment esglaonat.
| Termini | Actuació |
|---|---|
| 24 hores | Alerta primerenca des que es té coneixement de l’incident significatiu. |
| 72 hores | Notificació amb una avaluació inicial, gravetat, impacte i indicadors disponibles. |
| 1 mes | Informe final, amb descripció de l’incident, causes probables, mesures adoptades i impacte. |
El termini de linforme final es calcula, amb caràcter general, des de la presentació de la notificació de les 72 hores. La Directiva també preveu informes intermedis i supòsits en què la investigació continua oberta.
No tots els incidents s’han de notificar d’acord amb aquest procediment. Cal determinar si compleixen els criteris d’incident significatiu i atendre les normes aplicables.
Però el problema operatiu principal apareix abans d’enviar qualsevol notificació. Qui detecta l’incident? Qui n’avalua la gravetat? Qui decideix si s’ha de notificar? Qui aplega la informació? Qui conserva les evidències?
Si aquestes responsabilitats no estan definides prèviament, les primeres hores es poden perdre intentant organitzar la resposta.
L´organització necessita un procediment que permeti registrar l´incident, classificar-lo, assignar responsables, controlar els terminis, documentar les decisions i conservar les evidències.
I la responsabilitat no recau exclusivament al departament d’informàtica.
L’article 20 de NIS2 exigeix que els òrgans de direcció de les entitats subjectes aprovin les mesures de gestió de riscos de ciberseguretat, en supervisin la implantació i rebin formació adequada.
La ciberseguretat deixa de ser una qüestió purament tècnica per esdevenir també una responsabilitat de govern corporatiu.
Checklist: estaria preparada la teva empresa per a un incident similar?
Aquestes sis preguntes permeten fer una primera revisió de la preparació d’una organització.
- Proveïdors: Sabem quins proveïdors tenen accés remot als nostres sistemes i quins permisos té cadascun?
- Avaluació: Hem avaluat els riscos de ciberseguretat dels nostres proveïdors crítics durant els darrers 12 mesos?
- Actius: El nostre inventari inclou sistemes OT i IoT, a més de servidors, aplicacions i ordinadors?
- Incidents: Tenim un procediment que contempli els terminis de 24 hores, 72 hores i un mes quan siguin aplicables?
- Direcció: La direcció ha aprovat les mesures de gestió de riscos i n’ha supervisat l’aplicació?
- Continuïtat: Sabem com mantenir o recuperar els nostres processos físics crítics si falla un dels sistemes tecnològics?
No es tracta d’obtenir sis respostes afirmatives a un qüestionari. El més important és poder demostrar cada resposta mitjançant informació actualitzada, responsables identificats i evidències verificables.
Perquè una empresa pot respondre que controla els accessos dels proveïdors, però no disposar d’un registre que permeti saber qui es va connectar a un sistema durant la matinada.
I aquesta diferència pot resultar decisiva quan es produeix un incident.
Del compliment documental al compliance operacional
L’atac als supermercats francesos demostra que els riscos de ciberseguretat es poden materialitzar lluny dels sistemes informàtics tradicionals. Una cambra frigorífica, un controlador industrial o un accés remot de manteniment es poden convertir en el punt de partida d’un incident amb conseqüències econòmiques i operatives importants.
NIS2 estableix un marc per gestionar aquests riscos, però disposar de polítiques i procediments no garanteix per si mateix que estiguin funcionant. La diferència rau en l’execució.
No és el mateix tenir una política davaluació de proveïdors que saber quins han estat avaluats, quan, amb quin resultat i quines mesures correctores segueixen pendents. No és el mateix tenir un inventari d’actius per conèixer quins sistemes crítics depenen d’un proveïdor extern i quins controls s’han implantat.
I no és el mateix tenir un procediment d’incidents que poder demostrar quan se’n va detectar un, qui va prendre cada decisió i si es van complir els terminis aplicables.
La diferència entre el compliance documental i el compliance operacional és passar de dir que complim a poder demostrar com complim.
Com pot ajudar Ithikios
A Ithikios treballem perquè les organitzacions puguin gestionar les seves obligacions de compliance mitjançant processos definits, responsables identificats i evidències verificables.
El nostre enfocament permet connectar diferents activitats que tradicionalment es gestionen de manera aïllada:
- Third Party Manager: homologació, avaluació i seguiment de proveïdors, inclosos els riscos associats a tercers crítics.
- Risk Manager: identificació i avaluació de riscos, relacionant-los amb actius, amenaces i mesures de tractament.
- Controls Manager: gestió de controls, responsables, tasques i evidències, amb correspondències entre marcs com ara NIS2, ISO 27001 i ENS.
- Incident Manager: registre, classificació i seguiment dincidents, amb assignació de responsables, terminis i traçabilitat de les actuacions.
Aquestes capacitats ajuden a organitzar i demostrar la gestió del compliment, encara que no substitueixen les solucions tècniques de ciberseguretat ni els mecanismes específics de continuïtat operacional. L’objectiu és que les mesures de seguretat no es quedin únicament en documents sinó que formin part del funcionament quotidià de l’organització.
Perquè, després d’un incident, la pregunta important no serà només si hi havia una política de seguretat. Serà si algú sabia qui podia accedir al sistema, quins controls s’havien aplicat i què va passar exactament a les tres de la matinada.
Això és compliance operacional: persones responsables, processos definits i evidències del que realment es fa.
Descobreix com gestionar el compliment de NIS2, ISO 27001 i ENS amb Ithikios: https://ithikios.com/compliance/
* Article millorat amb IA