El vostre proveïdor ha superat l’avaluació. Ha signat el contracte, ha lliurat la documentació i té una persona de contacte per a incidències. Però saps de qui depèn per prestar-te el servei?
En deu dies d’octubre, dos episodis molt diferents han mostrat per què aquesta pregunta importa. Un va afectar un component de programari utilitzat en serveis web. L’altre als sistemes frigorífics de supermercats francesos. No comparteixen necessàriament una causa tècnica. Comparteixen una lliçó de gestió: una dependència que amb prou feines veus pot aturar una activitat que coneixes molt bé.
Quan l’incident acaba al contenidor d’aliments
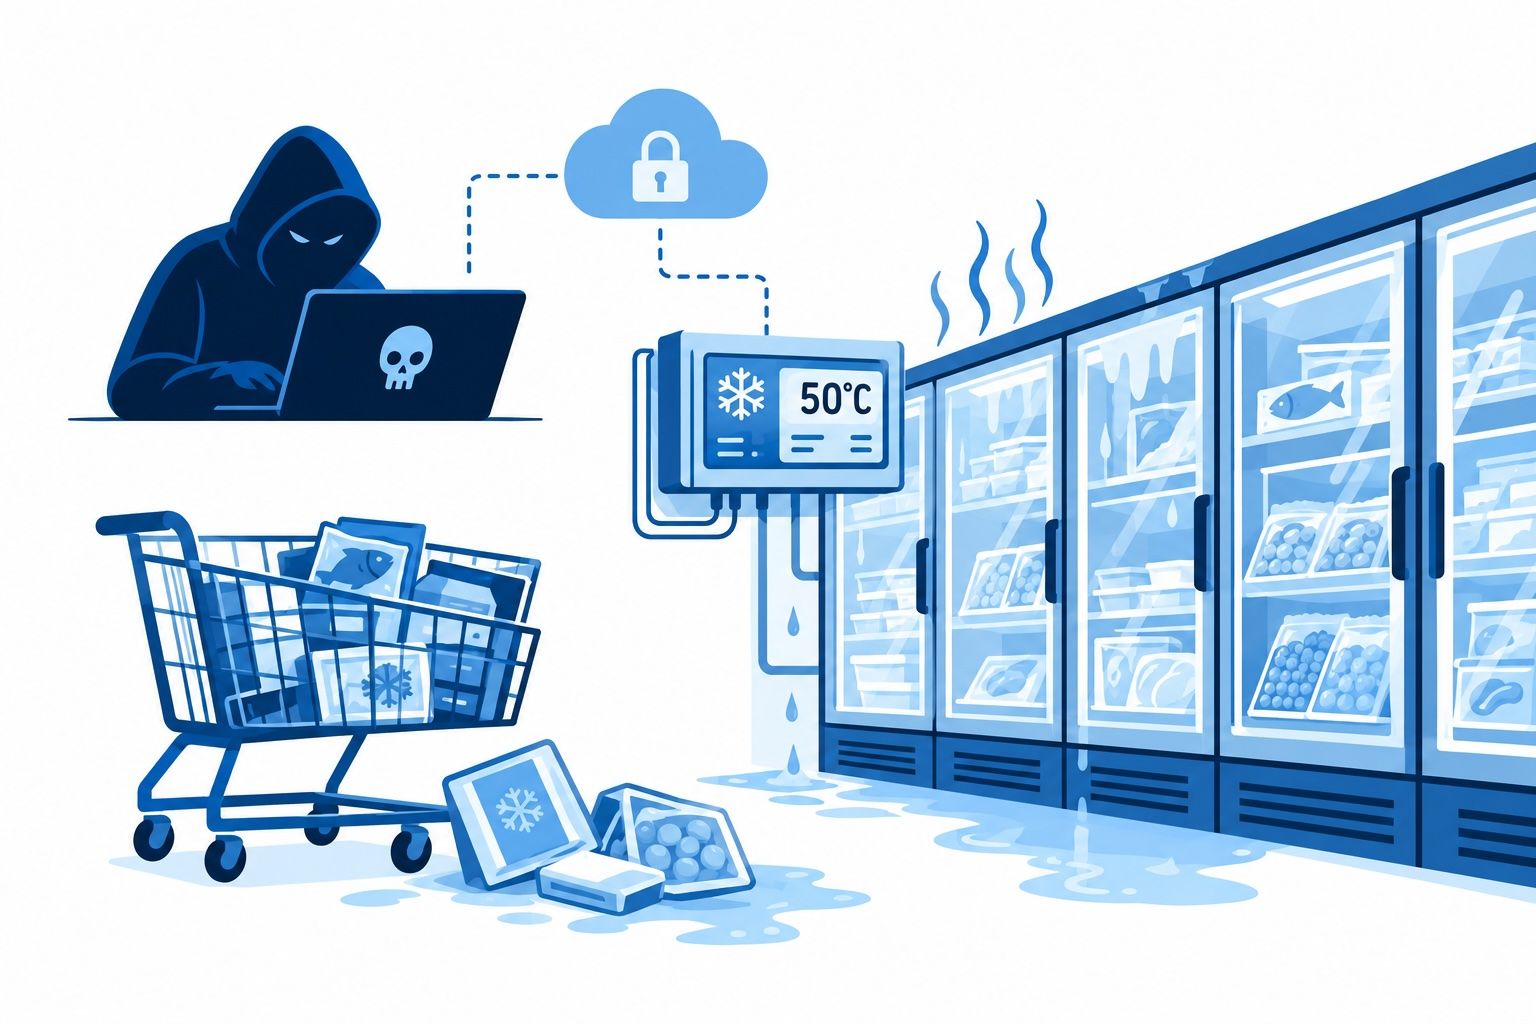
La nit de l’11 al 12 d’octubre, un ciberatac va alterar el funcionament dels sistemes de refrigeració de centenars de supermercats francesos. Diverses cadenes van confirmar que van haver de rebutjar productes frescos i congelats. El mal va sortir de les pantalles i va arribar directament a la mercaderia.
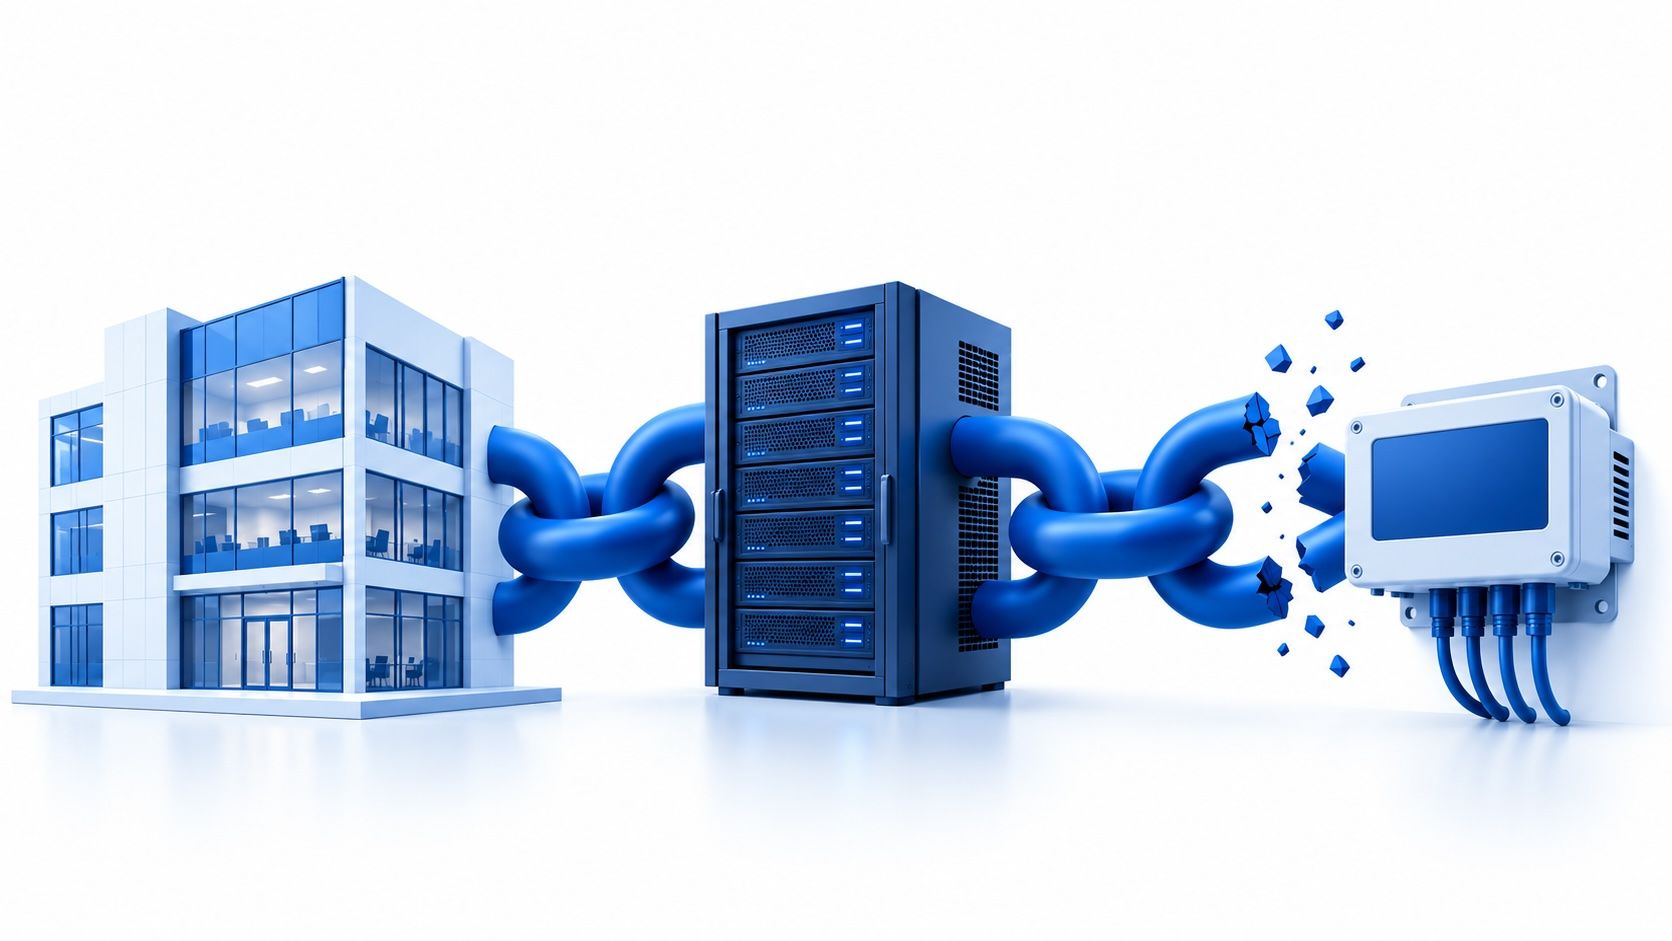
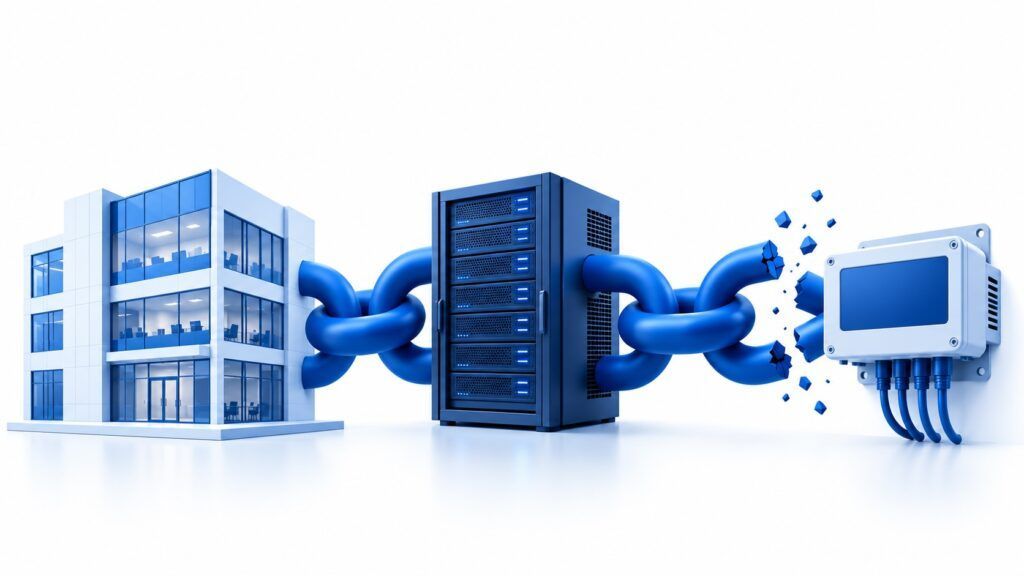
CERT-FR va confirmar nombrosos compromisos de controladors Danfoss de les sèries AK-SM i AK-SC, així com de sistemes Copeland XWEB i Dixell XWEB. Les seves recomanacions incloïen retirar les interfícies de gestió exposades a Internet, revisar les configuracions i restablir els accessos mitjançant una VPN segura o una xarxa protegida. Per entendre el risc, cal mirar la cadena completa: el supermercat necessita refrigeració; un especialista instal·la o manté els equips; un fabricant subministra els controladors; i un programari permet supervisar-los a distància.
Cada relació pot semblar raonable per separat. El problema apareix quan ningú no té una visió suficient del conjunt. Qui comprova com es fa l’accés remot? Qui verifica que lequip segueix rebent actualitzacions? Qui decideix quan substituir-lo? Qui respon si una configuració insegura posa en perill la mercaderia?
Aquestes preguntes han de formar part de la contractació i del seguiment del servei.
Nou dies després, l’alerta estava sota l’aplicació
El 21 d’octubre, PHP va publicar les versions 8.5.12, 8.4.27, 8.3.36 i 8.2.35 per corregir dues vulnerabilitats crítiques: CVE-2026-109618 i CVE-2029-10 Les fallades podien permetre l’execució remota de codi sense autenticació.
Una organització podia conèixer el nom de la seva aplicació o del proveïdor d’allotjament i, tot i així, desconèixer si el servei utilitzava PHP o quina versió tenia instal·lada.
Per això, l’avís conjunt de les autoritats europees demanava identificar les aplicacions basades en PHP, coordinar-se amb els proveïdors de hosting i serveis i aplicar-hi les actualitzacions, prioritzant els sistemes exposats a internet. La instrucció sembla senzilla. Executar-la exigeix informació que hauria d’estar disponible abans de l’alerta.
La urgència d’actualitzar no necessita exagerar els danys.
El risc no acaba on acaba el contracte
Els dos casos il·lustren tres problemes que es repeteixen a la gestió de tercers.
El proveïdor directe només és el principi. Darrere del servei contractat hi ha fabricants, components, subcontractistes i infraestructures. No tothom requereix el mateix nivell de supervisió, però les dependències que sostenen processos crítics mereixen atenció.
Limpacte pot ser plenament operatiu. L’avaluació ha de contemplar què passa si el servei deixa de funcionar, si un equip es manipula o si cal desconnectar-ne una instal·lació. La pèrdua dinformació és una possibilitat; la interrupció del negoci, una altra.
La primera pregunta exigeix feina prèvia. Quan arriba una alerta, necessitem saber si ens afecta, qui ho ha de comprovar i quina mesura prendre. Si aquesta resposta depèn de reconstruir la cadena mitjançant trucades i correus, comencem la gestió de l’incident amb retard.
No cal conèixer cada component de tots els proveïdors. Cal decidir quines dependències són rellevants i mantenir-ne informació suficient.
Homologar en contractar només és el començament
Un proveïdor pot superar l’avaluació inicial i canviar després la seva infraestructura, incorporar un subcontractista o seguir utilitzant un equip que ha deixat de rebre suport.
Per això, l’homologació ha d’obrir un procés de seguiment.
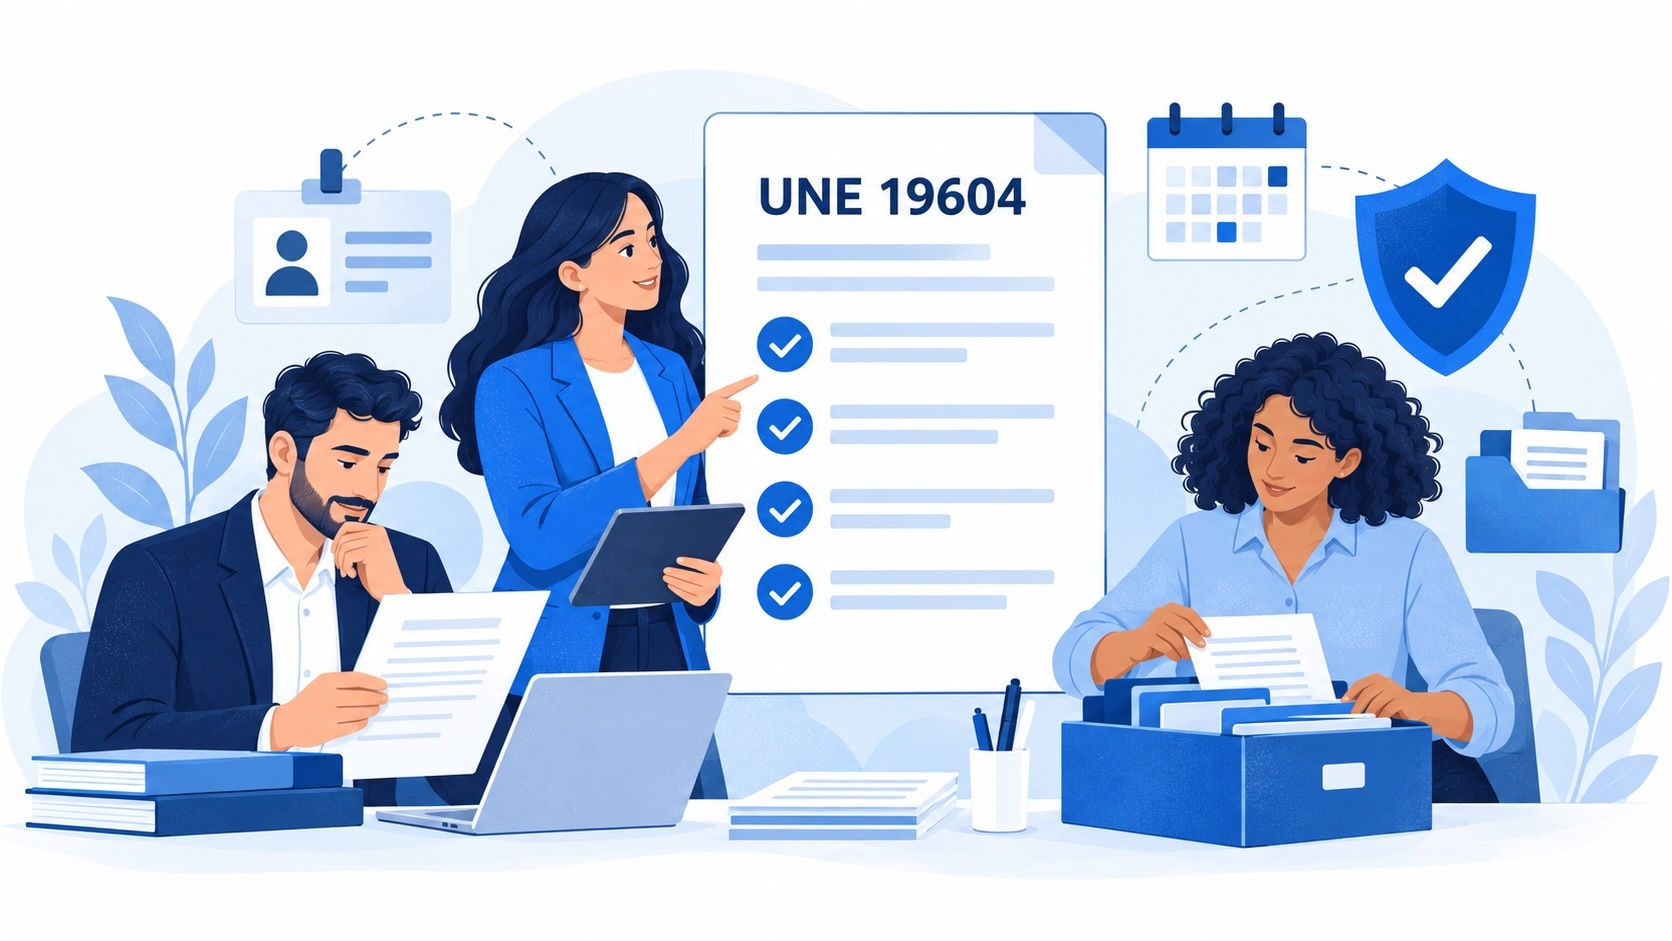
Un programa d’avaluació de tercers hauria de permetre:
- Prioritzar per criticitat. Identificar quins proveïdors sostenen activitats essencials i quines conseqüències tindria la interrupció.
- Preguntar per les dependències rellevants. Conéixer les tecnologies, els fabricants i els subcontractistes que poden condicionar la continuïtat del servei.
- Avaluar controls concrets. Gestió de pegats, protecció de l’accés remot, manteniment, continuïtat i resposta davant d’incidents.
- Sol·licitar evidències proporcionades al risc. Certificacions, documentació tècnica i informes pertinents, revisant-ne l’abast i la vigència.
- Actualitzar lavaluació. Establir revisions periòdiques i revisions extraordinàries quan canvieu el servei o aparegui una alerta rellevant.
- Acordar responsabilitats. Definir contactes, terminis de comunicació i obligacions de col·laboració davant d’un incident.
Un qüestionari ajuda a recollir informació. El seu valor depèn de les preguntes, evidències i decisions que es prenguin amb les respostes.
On encaixa Third Party Manager d’Ithikios
Mantenir aquest procés amb correus, fulls de càlcul i carpetes compartides implica dedicar temps a perseguir respostes, localitzar documents i comprovar quina informació segueix vigent.
Third Party Manager d’Ithikios permet centralitzar i automatitzar els processos d’homologació, avaluació i gestió documental de tercers. El mòdul ofereix formularis personalitzables, avaluacions periòdiques, gestió de caducitats i actualitzacions, notificacions i traçabilitat auditable dels processos. Està integrat al Trust Center d’Ithikios.
Aplicat als casos anteriors, permet estructurar la recollida i la revisió d’informació que després necessitem per actuar. Per exemple, a un proveïdor de hosting li podem preguntar quin procediment segueix davant d’una vulnerabilitat crítica, com confirma que ha aplicat una actualització i qui comunica l’estat als clients.
A una empresa de manteniment frigorífic podem sol·licitar informació sobre els equips instal·lats, el suport, les condicions d’accés remot i les responsabilitats d’actualització. L’avaluació s’ha d’adaptar al servei. Les conseqüències duna resposta insuficient també.
Third Party Manager facilita que aquesta informació se sol·liciti de forma consistent, es revisi i es mantingui actualitzada. La identificació de dependències exigeix que l‟organització formuli les preguntes adequades i que el proveïdor aporti respostes fiables.
Una plataforma no elimina aquesta responsabilitat. Ajuda a exercir-la amb ordre, continuïtat i evidències.
El límit de l’eina i el valor del procés
Cap eina d’homologació no evita que es descobreixi una vulnerabilitat en PHP. Tampoc no substitueix una actualització de seguretat, una configuració correcta o la protecció d’un accés remot.
Allò que pot millorar és la nostra capacitat per anticipar exposicions evitables i respondre quan apareix un problema.
Tenir un proveïdor registrat serveix de ben poc si desconeixem quin procés sosté. Tenir una certificació arxivada aporta informació limitada si no hem comprovat què cobreix. I tenir un contacte ajuda menys si ningú no ha acordat què ha de comunicar durant una crisi.
La tecnologia aporta valor quan sosté un procés de gestió que funciona.
Tres preguntes abans de la propera alerta
La propera notícia pot afectar una biblioteca de programari, un servei al núvol o l’equip que manté la temperatura d’un magatzem.
Abans que arribi, convé respondre:
- Quins proveïdors podrien aturar una activitat crítica del meu negoci?
- Què sabem de les dependències rellevants que utilitzen per prestar-nos el servei?
- Qui confirmaria si estem afectats i amb quina informació?
Si avui costa respondre, aquí hi ha una millora concreta per abordar.
El proveïdor del teu proveïdor pot quedar fora de la contractació directa. Les conseqüències d’un incident poden arribar al vostre compte de resultats.
Amb Third Party Manager d’Ithikios podeu donar estructura a l’homologació, l’avaluació i el seguiment dels vostres tercers. Coneix el mòdul i sol·licita una demo .
*Article millorat amb IA.