O teu fornecedor passou na avaliação. Assinou o contrato, entregou a documentação e tem uma pessoa de contacto para o caso de haver problemas. Mas sabes de quem depende para te prestar o serviço?
Em apenas dez dias de outubro, dois episódios muito diferentes mostraram porque é que essa pergunta é importante. Um deles afetou um componente de software utilizado em serviços web. O outro, aos sistemas de refrigeração de supermercados franceses. Não têm necessariamente uma causa técnica em comum. Partilham, sim, uma lição de gestão: uma dependência que mal percebes pode paralisar uma atividade que conheces muito bem.
Quando o incidente acaba no contentor dos alimentos
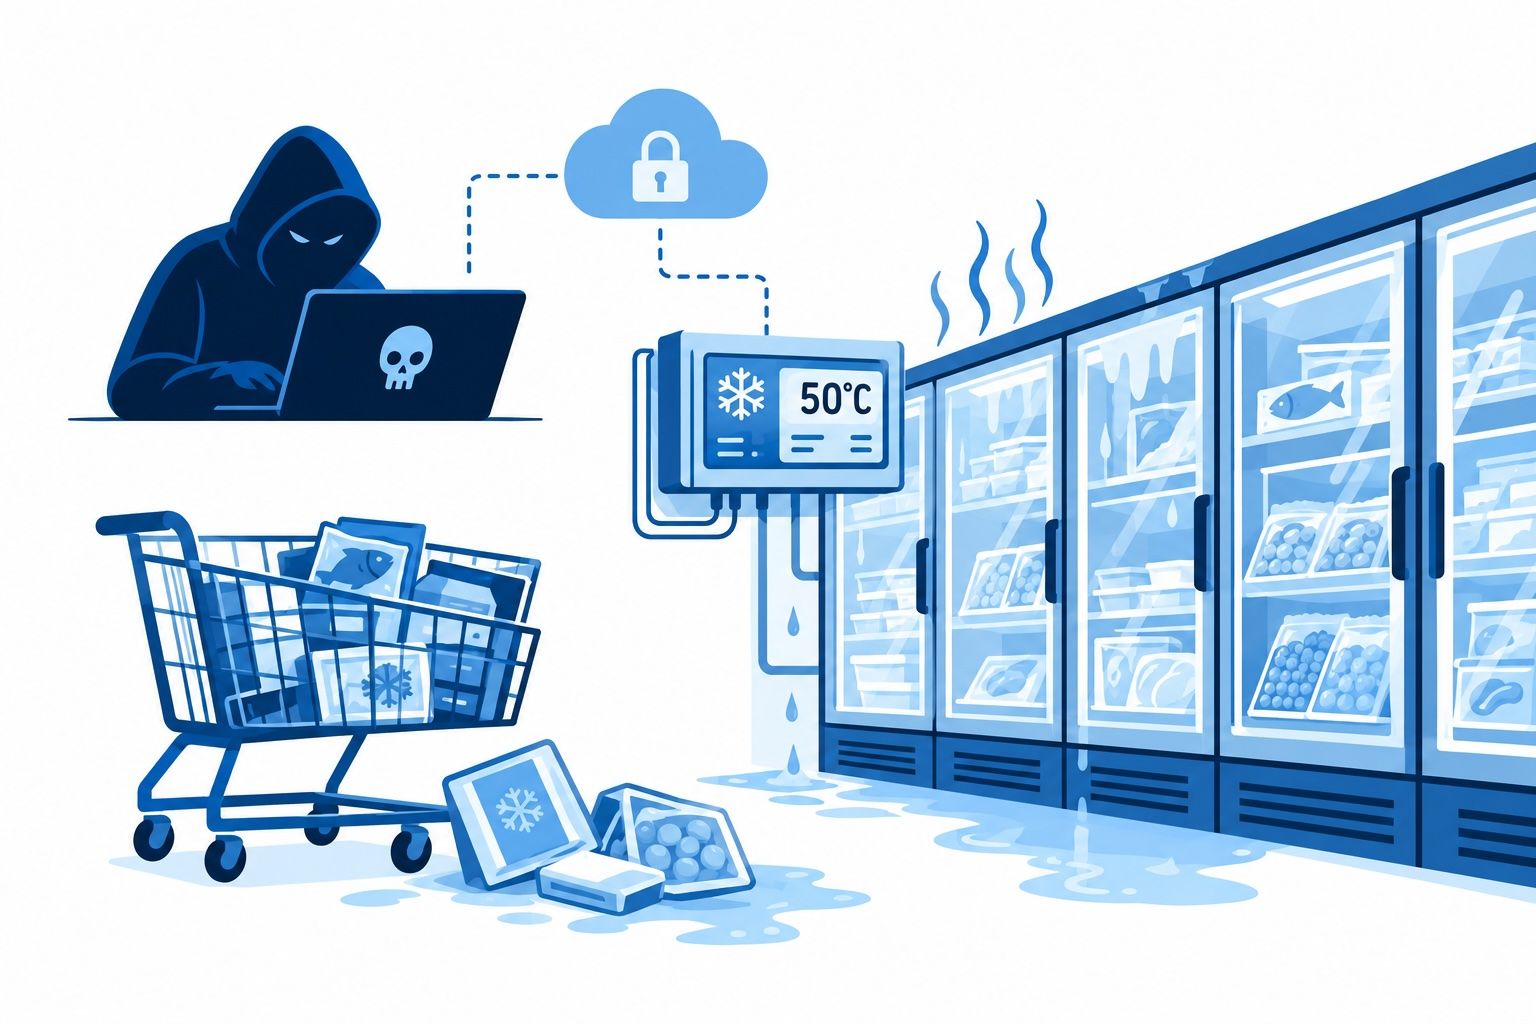
Na noite de 11 para 12 de outubro, um ciberataque perturbou o funcionamento dos sistemas de refrigeração de centenas de supermercados franceses. Várias cadeias confirmaram que tiveram de deitar fora produtos frescos e congelados. Os danos saíram dos ecrãs e chegaram diretamente à mercadoria.
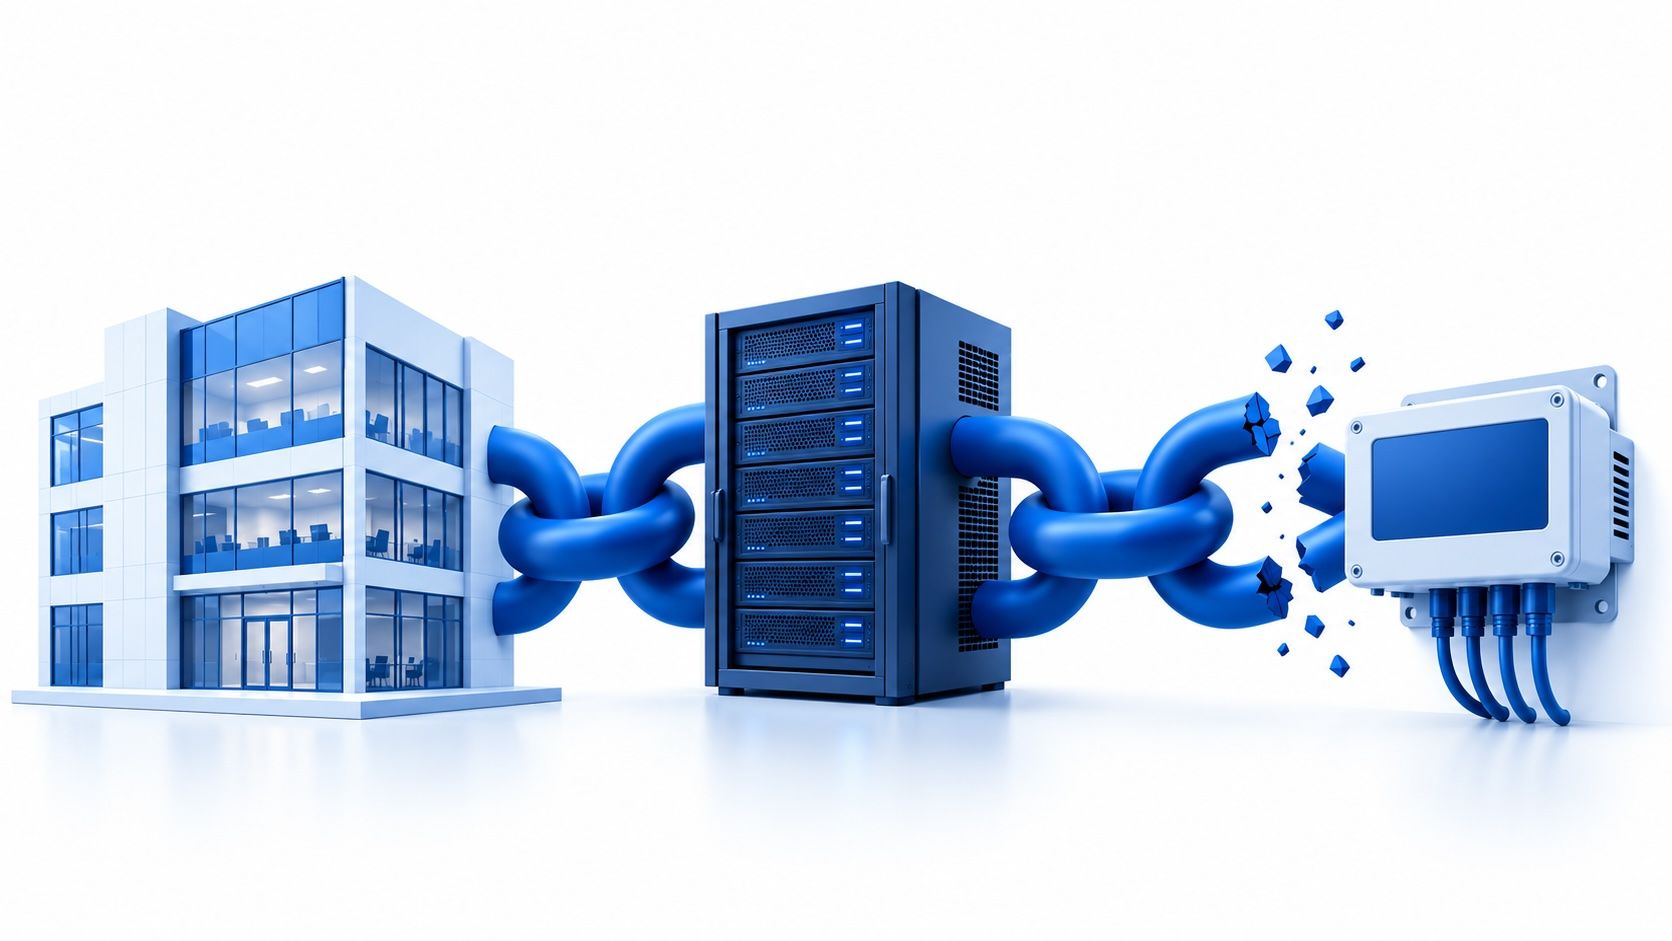
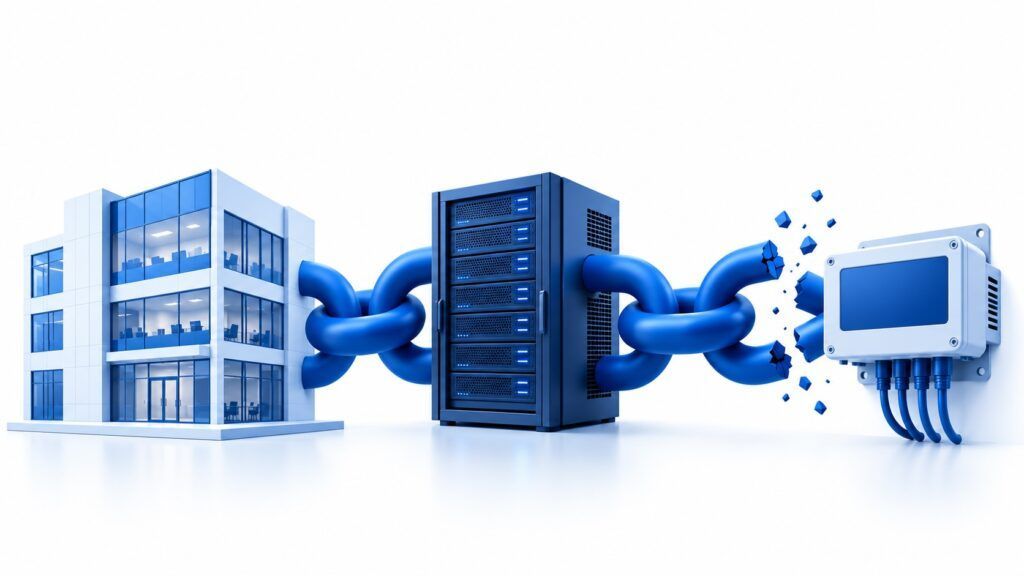
A CERT-FR confirmou várias vulnerabilidades nos controladores Danfoss das séries AK-SM e AK-SC, bem como nos sistemas Copeland XWEB e Dixell XWEB. As suas recomendações incluíam retirar as interfaces de gestão expostas à Internet, rever as configurações e restabelecer o acesso através de uma VPN segura ou de uma rede protegida. Para perceberes o risco, é bom olhares para toda a cadeia: o supermercado precisa de refrigeração; um especialista instala ou faz a manutenção dos equipamentos; um fabricante fornece os controladores; e um software permite monitorizá-los à distância.
Cada relação pode parecer razoável por si só. O problema surge quando ninguém tem uma visão global suficiente. Quem verifica como é feito o acesso remoto? Quem verifica se o equipamento continua a receber atualizações? Quem decide quando o substituir? Quem responde se uma configuração insegura põe em risco a mercadoria?
Estas perguntas têm de fazer parte do processo de contratação e do acompanhamento do serviço.
Nove dias depois, o alerta estava na aplicação
A 21 de outubro, o PHP lançou as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35 para corrigir duas vulnerabilidades críticas: CVE-2026-109618 e CVE-2026-109619. As falhas podiam permitir a execução remota de código sem autenticação.
Uma organização podia saber o nome da sua aplicação ou do seu fornecedor de alojamento e, mesmo assim, não saber se o serviço usava PHP ou que versão tinha instalada.
Por isso, o aviso conjunto das autoridades europeias pedia para identificar as aplicações baseadas em PHP, coordenar-se com os fornecedores de alojamento e serviços e aplicar as atualizações, dando prioridade aos sistemas expostos à Internet. A instrução parece simples. Mas para a pôr em prática, são necessárias informações que já deviam estar disponíveis antes do alerta.
A urgência de atualizar não significa que tenhamos de exagerar os danos.
O risco não acaba quando o contrato termina
Os dois casos ilustram três problemas que se repetem na gestão de terceiros.
O fornecedor direto é só o começo. Por trás do serviço contratado, há fabricantes, componentes, subcontratados e infraestruturas. Nem todos exigem o mesmo nível de supervisão, mas as dependências que sustentam processos críticos merecem atenção.
O impacto pode ser totalmente operacional. A avaliação tem de ter em conta o que acontece se o serviço deixar de funcionar, se um equipamento for adulterado ou se for preciso desligar uma instalação. A perda de informação é uma possibilidade; a interrupção da atividade, outra.
A primeira pergunta exige um trabalho prévio. Quando chega um alerta, precisamos de saber se nos afeta, quem deve verificar e que medidas tomar. Se essa resposta depender de reconstruir a cadeia através de chamadas e e-mails, começamos a gestão do incidente com atraso.
Não é preciso conhecer cada componente de todos os fornecedores. É preciso decidir quais são as dependências relevantes e manter informação suficiente sobre elas.
A certificação na fase de contratação é só o começo
Um fornecedor pode passar na avaliação inicial e, depois, alterar a sua infraestrutura, incorporar um subcontratado ou continuar a utilizar um equipamento que já não recebe suporte.
Por isso, a homologação deve dar início a um processo de acompanhamento.
Um programa de avaliação de terceiros deve permitir:
- Priorizar por grau de importância. Identificar quais os fornecedores que sustentam atividades essenciais e quais seriam as consequências da sua interrupção.
- Perguntar quais são as dependências relevantes. Conhecer as tecnologias, os fabricantes e os subcontratados que podem afetar a continuidade do serviço.
- Avaliar controlos concretos. Gestão de patches, proteção do acesso remoto, manutenção, continuidade e resposta a incidentes.
- Pede provas proporcionais ao risco. Certificações, documentação técnica e relatórios pertinentes, verificando o seu âmbito e validade.
- Atualizar a avaliação. Estabelecer revisões periódicas e revisões extraordinárias sempre que o serviço mudar ou surgir um alerta relevante.
- Acordar as responsabilidades. Definir contactos, prazos de comunicação e obrigações de colaboração em caso de incidente.
Um questionário ajuda a recolher informação. O seu valor depende das perguntas, das evidências e das decisões que forem tomadas com base nas respostas.
Onde é que o Third Party Manager da Ithikios se encaixa
Manter este processo com e-mails, folhas de cálculo e pastas partilhadas implica dedicar tempo a procurar respostas, localizar documentos e verificar quais as informações que ainda estão válidas.
O Third Party Manager da Ithikios permite centralizar e automatizar os processos de homologação, avaliação e gestão documental de terceiros. O módulo oferece formulários personalizáveis, avaliações periódicas, gestão de prazos de validade e atualizações, notificações e rastreabilidade auditável dos processos. Está integrado no Trust Center da Ithikios.
Aplicado aos casos anteriores, permite organizar a recolha e a análise da informação de que precisamos mais tarde para agir. Por exemplo, podemos perguntar a um fornecedor de alojamento qual o procedimento que segue perante uma vulnerabilidade crítica, como confirma que aplicou uma atualização e quem comunica o estado aos clientes.
Podemos pedir a uma empresa de manutenção de refrigeração informações sobre os equipamentos instalados, o suporte técnico, as condições de acesso remoto e as responsabilidades em matéria de atualizações. A avaliação tem de se adaptar ao serviço. O mesmo se aplica às consequências de uma resposta insuficiente.
O Third Party Manager facilita que essa informação seja solicitada de forma consistente, revista e mantida atualizada. A identificação de dependências exige que a organização faça as perguntas certas e que o fornecedor dê respostas fiáveis.
Uma plataforma não elimina essa responsabilidade. Ajuda a cumpri-la de forma organizada, contínua e com provas.
O limite da ferramenta e o valor do processo
Nenhuma ferramenta de certificação impede que se descubra uma vulnerabilidade no PHP. Também não substitui uma atualização de segurança, uma configuração correta ou a proteção de um acesso remoto.
O que pode melhorar é a nossa capacidade de antecipar riscos evitáveis e de reagir quando surge um problema.
Ter um fornecedor registado de pouco adianta se não soubermos que processo ele segue. Ter uma certificação arquivada dá pouca informação se não tivermos verificado o que ela abrange. E ter um contacto ajuda ainda menos se ninguém tiver combinado o que deve ser comunicado durante uma crise.
A tecnologia acrescenta valor quando apoia um processo de gestão que funciona.
Três perguntas antes do próximo alerta
A próxima notícia pode afetar uma biblioteca de software, um serviço na nuvem ou o equipamento que controla a temperatura de um armazém.
Antes que isso aconteça, é bom responderes a estas perguntas:
- Que fornecedores poderiam interromper uma atividade crítica do meu negócio?
- O que sabemos sobre os serviços relevantes que eles utilizam para nos prestar o serviço?
- Quem confirmaria se estamos afetados e com que informações?
Se hoje é difícil responder, aí está uma melhoria concreta que tens de abordar.
O fornecedor do teu fornecedor pode ficar de fora do teu contrato direto. As consequências de um incidente podem chegar até à tua conta de resultados.
Com o Third Party Manager da Ithikios, podes organizar a homologação, a avaliação e o acompanhamento dos teus fornecedores externos. Conhece o módulo e pede uma demonstração.
*Artigo melhorado com IA.