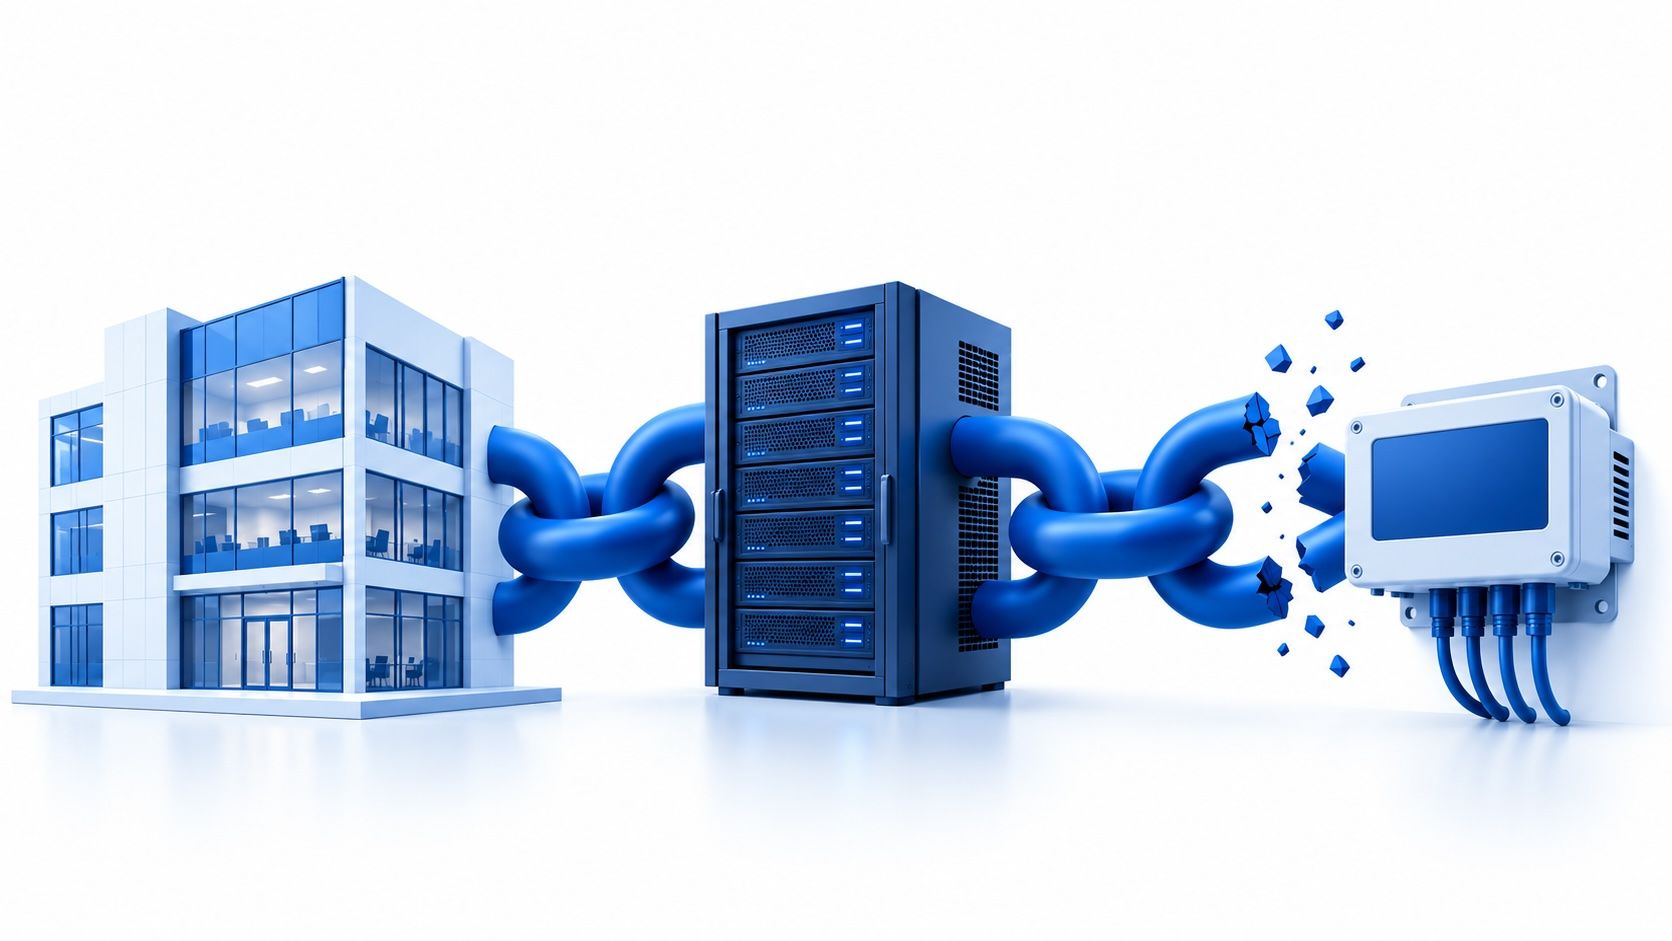
O teu fornecedor passou na avaliação. Assinou o contrato, entregou a documentação e tem uma pessoa de contacto para o caso de haver problemas. Mas sabes de quem depende para...
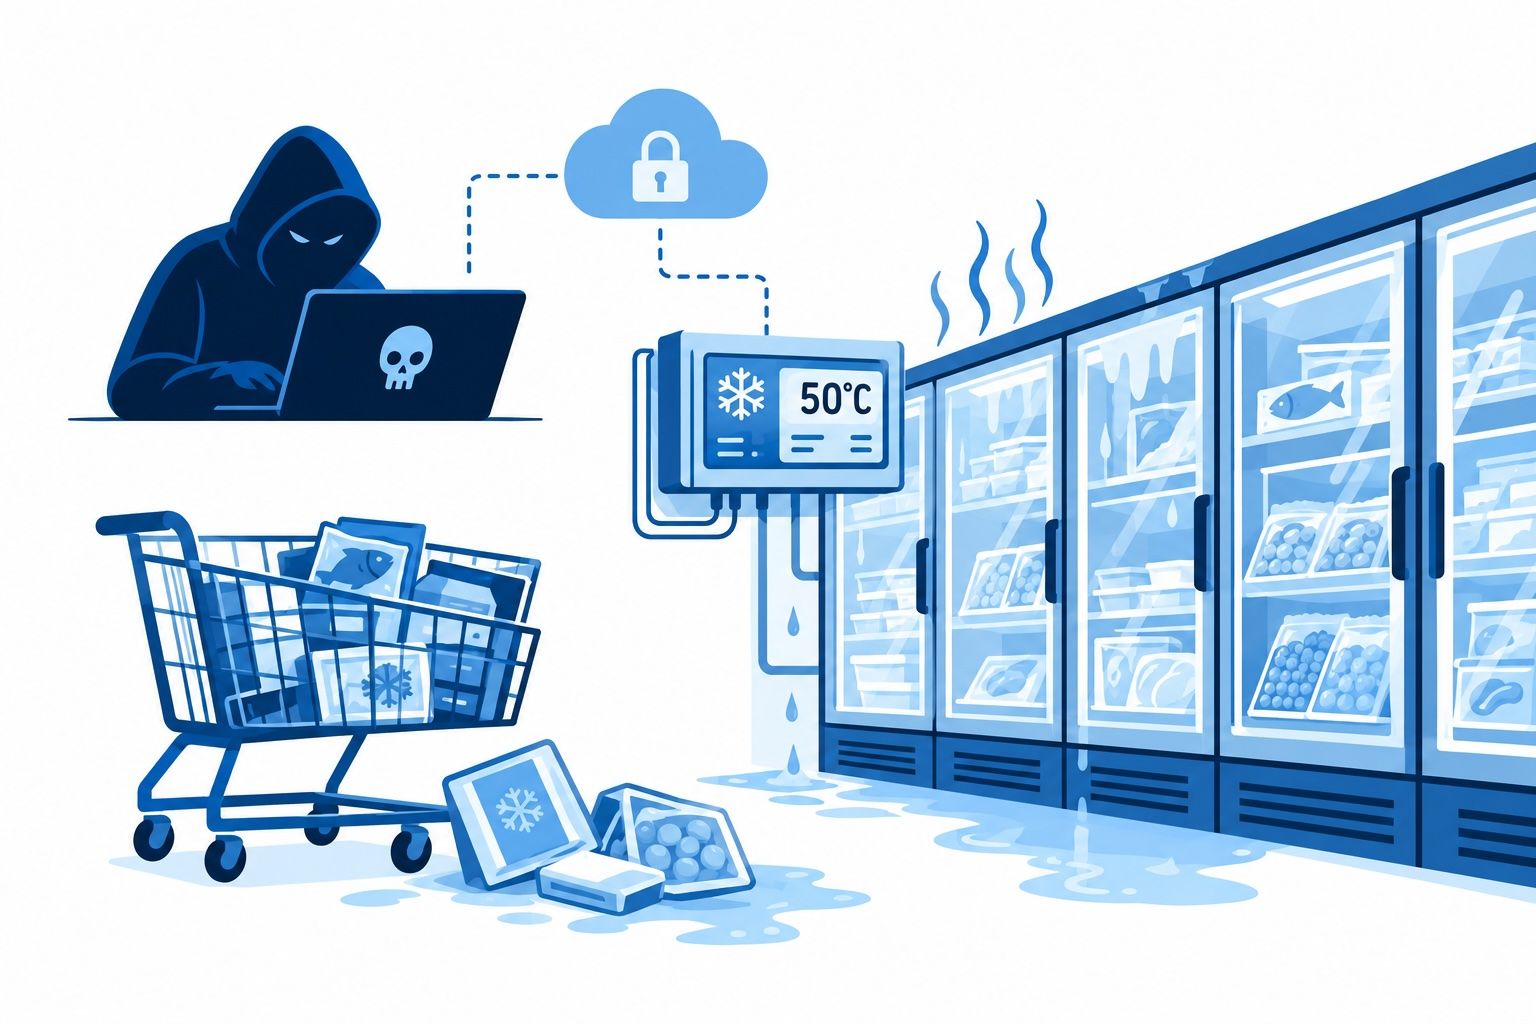
Um ciberataque conseguiu elevar a temperatura dos sistemas de refrigeração de centenas de supermercados franceses até aos 50 °C, causando prejuízos na ordem dos milhões. Não foi preciso atacar os...
Daqui a cinco anos, quantas horas vai ser preciso para um trabalho de conformidade que hoje exige 40? Se a resposta for 20, 10 ou até 5, o desafio de...
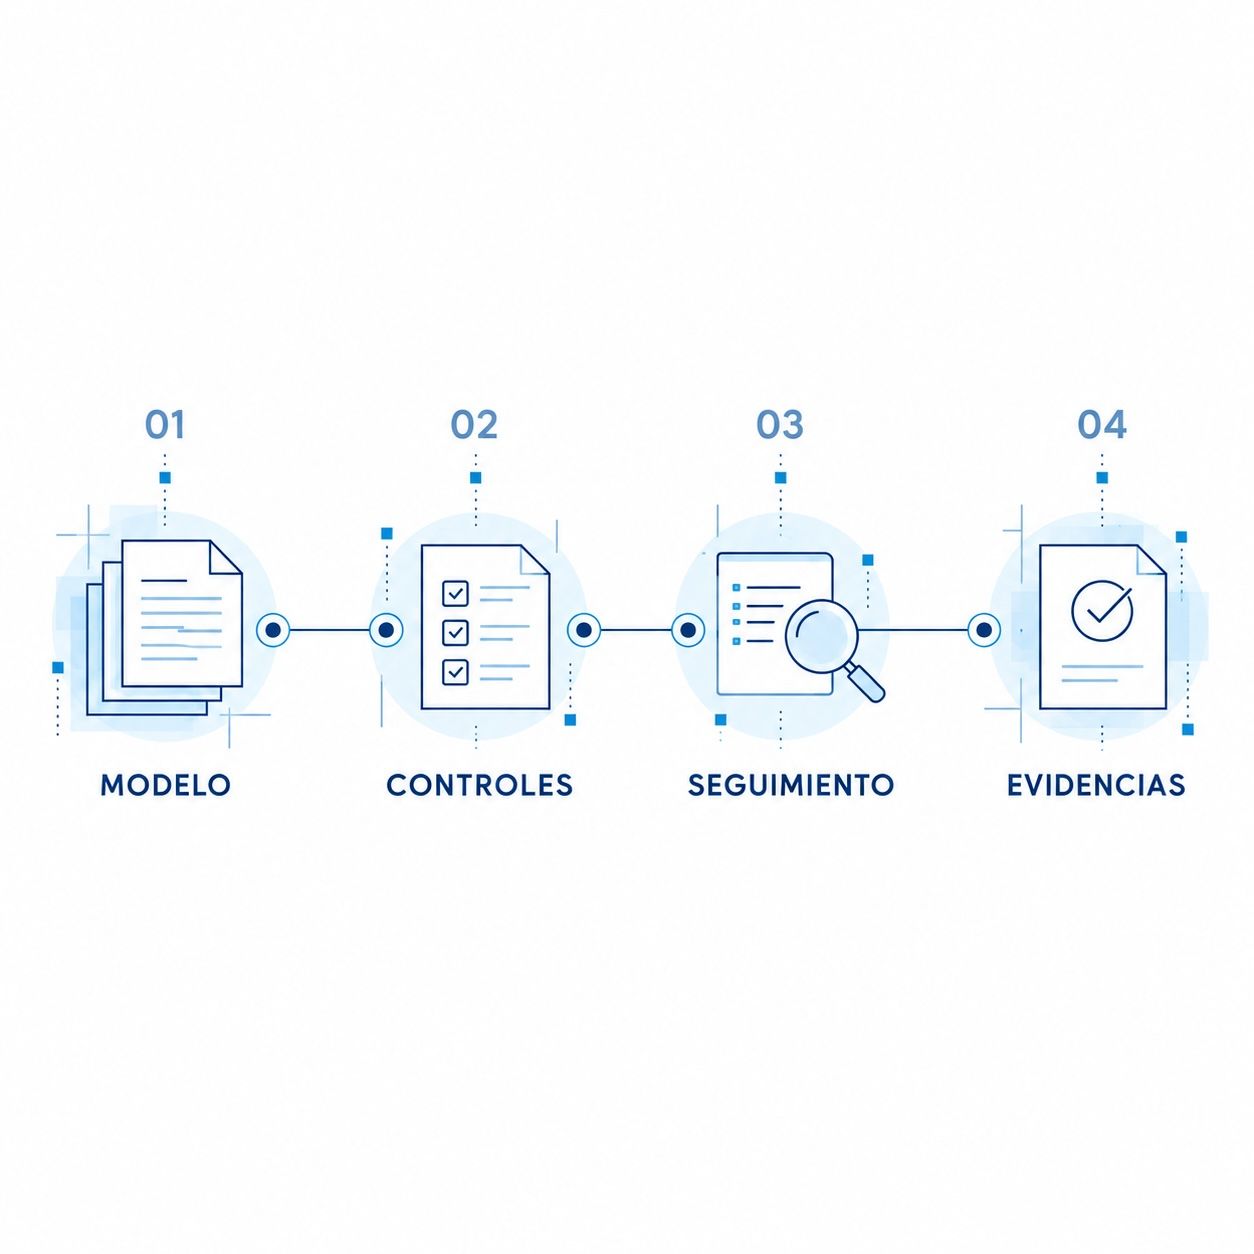
A tua empresa tem um modelo de prevenção penal que funciona na prática, ou um documento que ninguém voltou a abrir desde que foi aprovado? A diferença é importante. O...
Ao longo dos anos, a conformidade tem-se baseado em normas, políticas, procedimentos e auditorias. As organizações identificavam as obrigações que lhes eram aplicáveis, elaboravam a documentação necessária e verificavam periodicamente...
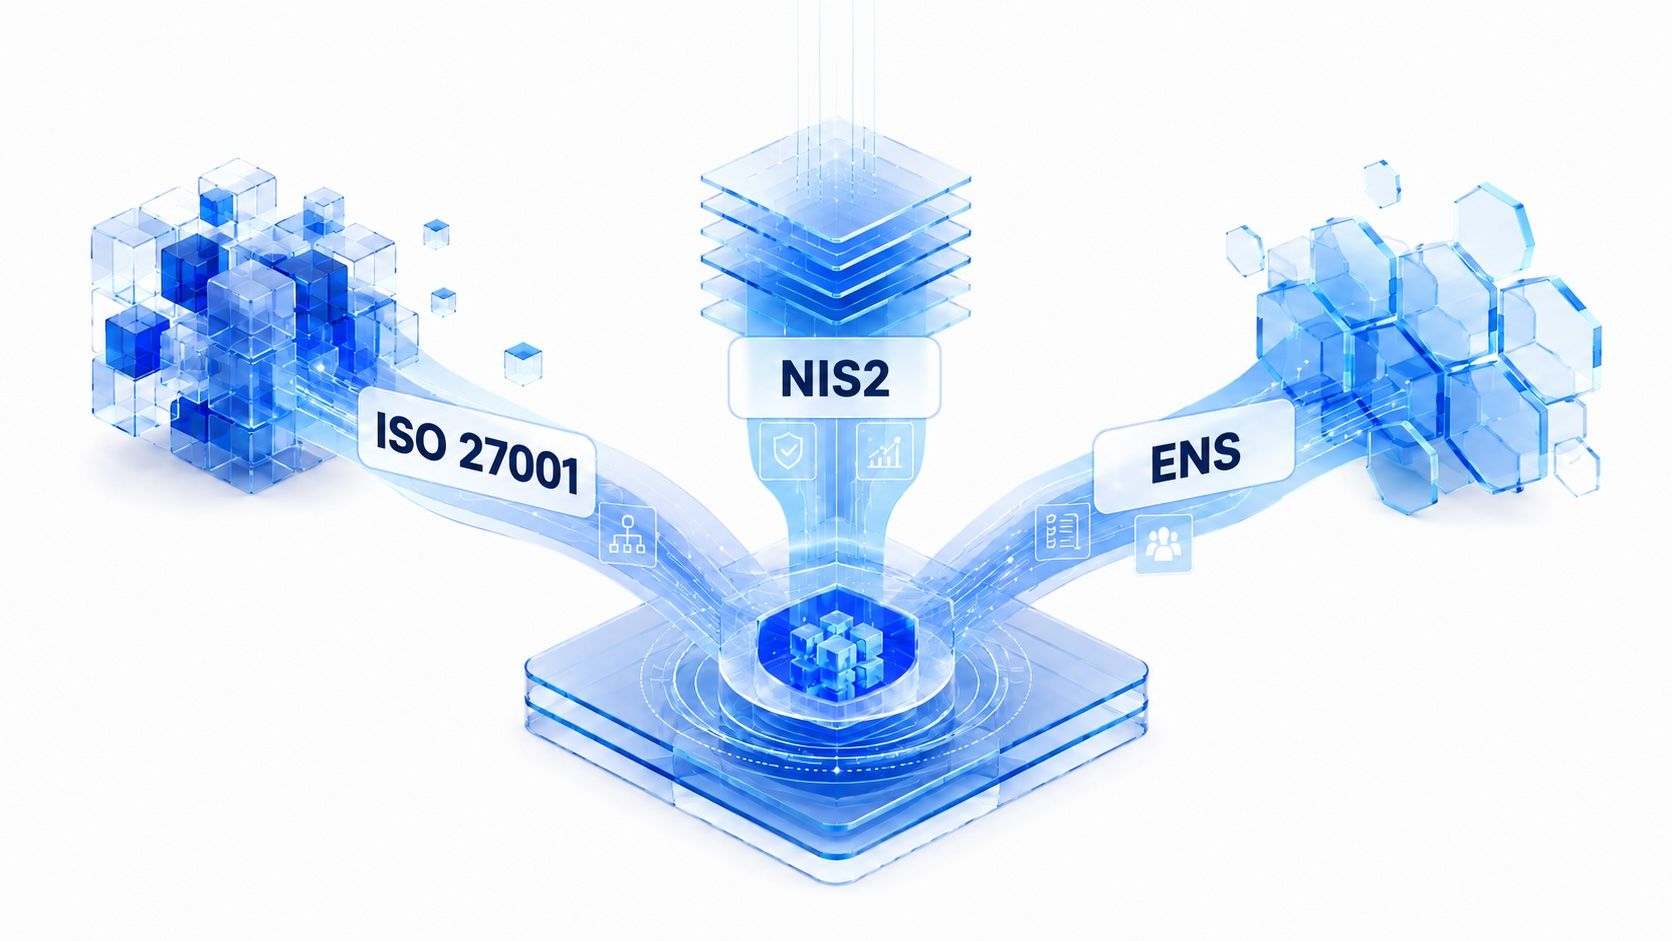
A cibersegurança empresarial já não se baseia numa única norma. As organizações espanholas podem ter de cumprir simultaneamente a ISO 27001, a NIS2 e o Esquema Nacional de Segurança (ENS),...
Durante anos, a conformidade regulamentar teve um objetivo bem claro: evitar sanções. As empresas identificavam quais as leis que se lhes aplicavam, implementavam as medidas necessárias e preparavam a documentação...
Ao longo dos anos, as organizações têm avaliado os seus fornecedores principalmente de uma perspetiva económica: preço, qualidade, prazos de entrega ou capacidade técnica. A Diretiva sobre a Due Diligence...
Consegues provar que a tua equipa conhece as políticas laborais da empresa? Quem verifica se elas são aplicadas? Onde ficam registadas as incidências e as medidas tomadas? Muitas organizações têm...
A cibersegurança empresarial já não se baseia numa única norma. As organizações espanholas podem ter de cumprir simultaneamente a ISO 27001, a NIS2 e o Esquema Nacional de Segurança (ENS),...
Ao longo dos anos, as organizações têm avaliado os seus fornecedores principalmente de uma perspetiva económica: preço, qualidade, prazos de entrega ou capacidade técnica. A Diretiva sobre a Due Diligence...
Há alguns anos, começámos a falar de DevOps. Depois vieram o SecOps, o FinOps e o DataOps. Todas estas disciplinas chegaram à mesma conclusão: gerir um processo complexo não consiste...
Ao longo dos anos, a conformidade tem-se baseado em normas, políticas, procedimentos e auditorias. As organizações identificavam as obrigações que lhes eram aplicáveis, elaboravam a documentação necessária e verificavam periodicamente...
No âmbito da conformidade, a informação é tudo. Mas não basta tê-la: o que importa é como é recolhida, como é armazenada, como é avaliada e como é mantida atualizada...
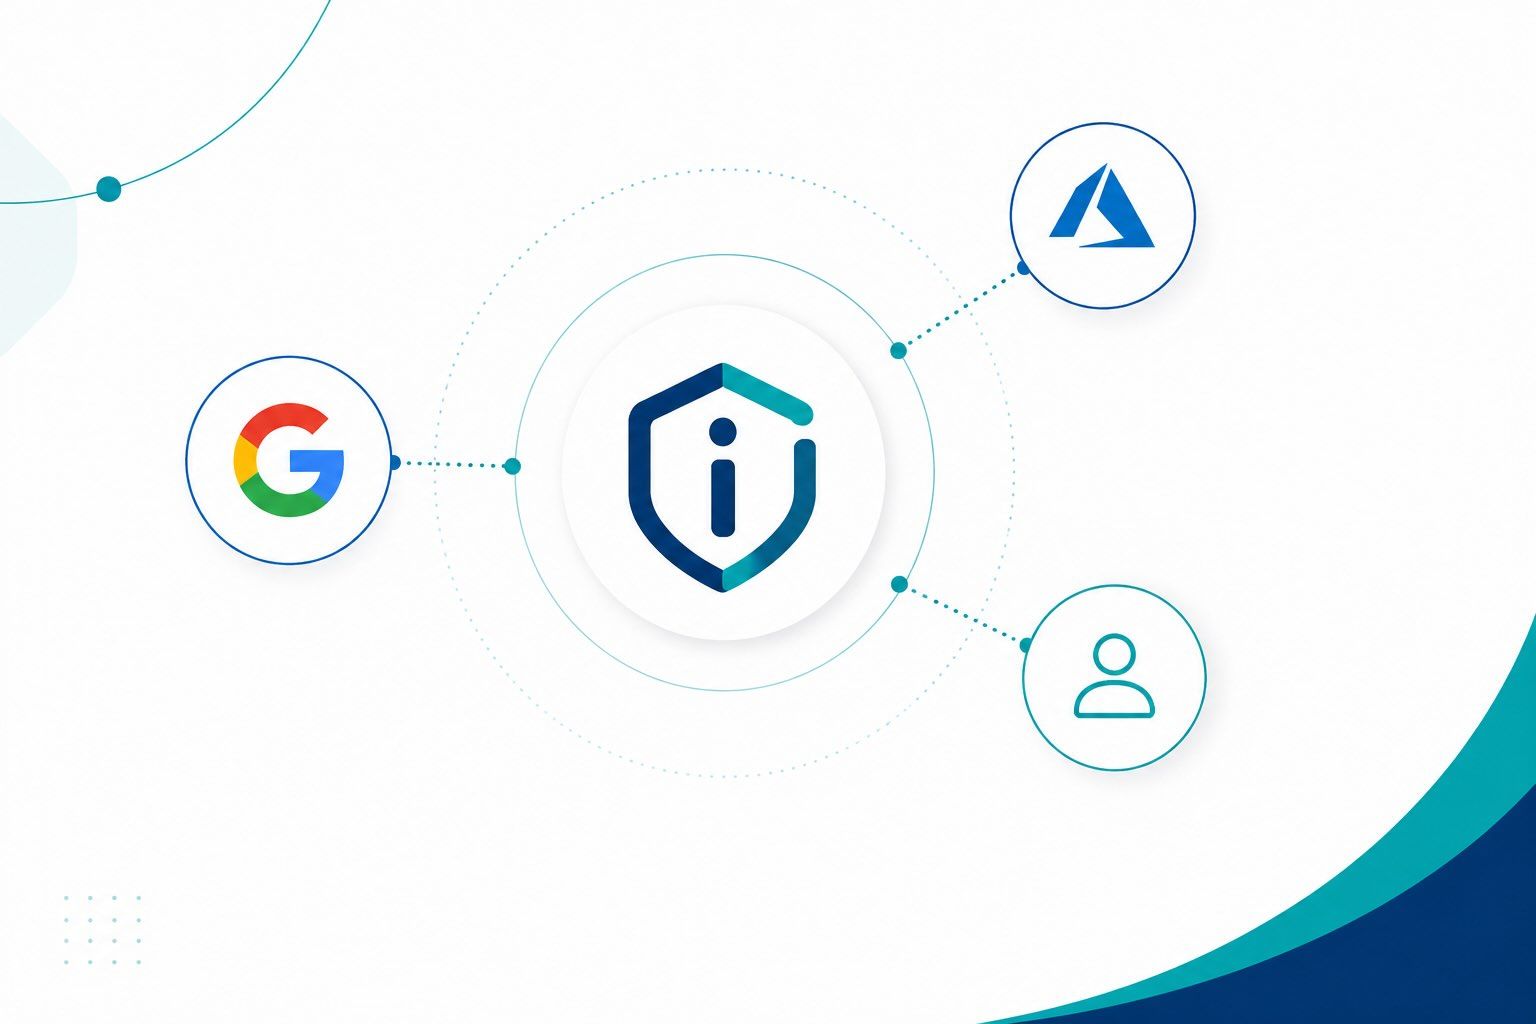
Continuamos a aperfeiçoar a plataforma para facilitar o acesso seguro e a ligação aos sistemas dos nossos clientes. A partir de agora, os utilizadores do ithikios podem iniciar sessão com...
Durante anos, a questão da cibersegurança foi sempre colocada à organização: “Temos medidas de segurança suficientes?” A Lei da Ciber-resiliência (CRA) alarga o âmbito de aplicação. A partir de agora,...