Ihr Anbieter hat die Bewertung bestanden. Er hat den Vertrag unterzeichnet, seine Unterlagen eingereicht und einen Ansprechpartner für Störfälle benannt. Aber wissen Sie, wem er bei der Erbringung der Dienstleistung untersteht?
In nur zehn Tagen im Oktober haben zwei sehr unterschiedliche Vorfälle gezeigt, warum diese Frage von Bedeutung ist. Der eine betraf eine Softwarekomponente, die in Webdiensten zum Einsatz kommt. Der andere betraf die Kühlsysteme französischer Supermärkte. Sie haben nicht unbedingt eine gemeinsame technische Ursache. Sie vermitteln jedoch eine gemeinsame Management-Lektion: Eine Abhängigkeit, die Sie kaum wahrnehmen, kann einen Geschäftsbereich zum Erliegen bringen, den Sie sehr gut kennen.
Wenn der Vorfall im Lebensmittelcontainer endet
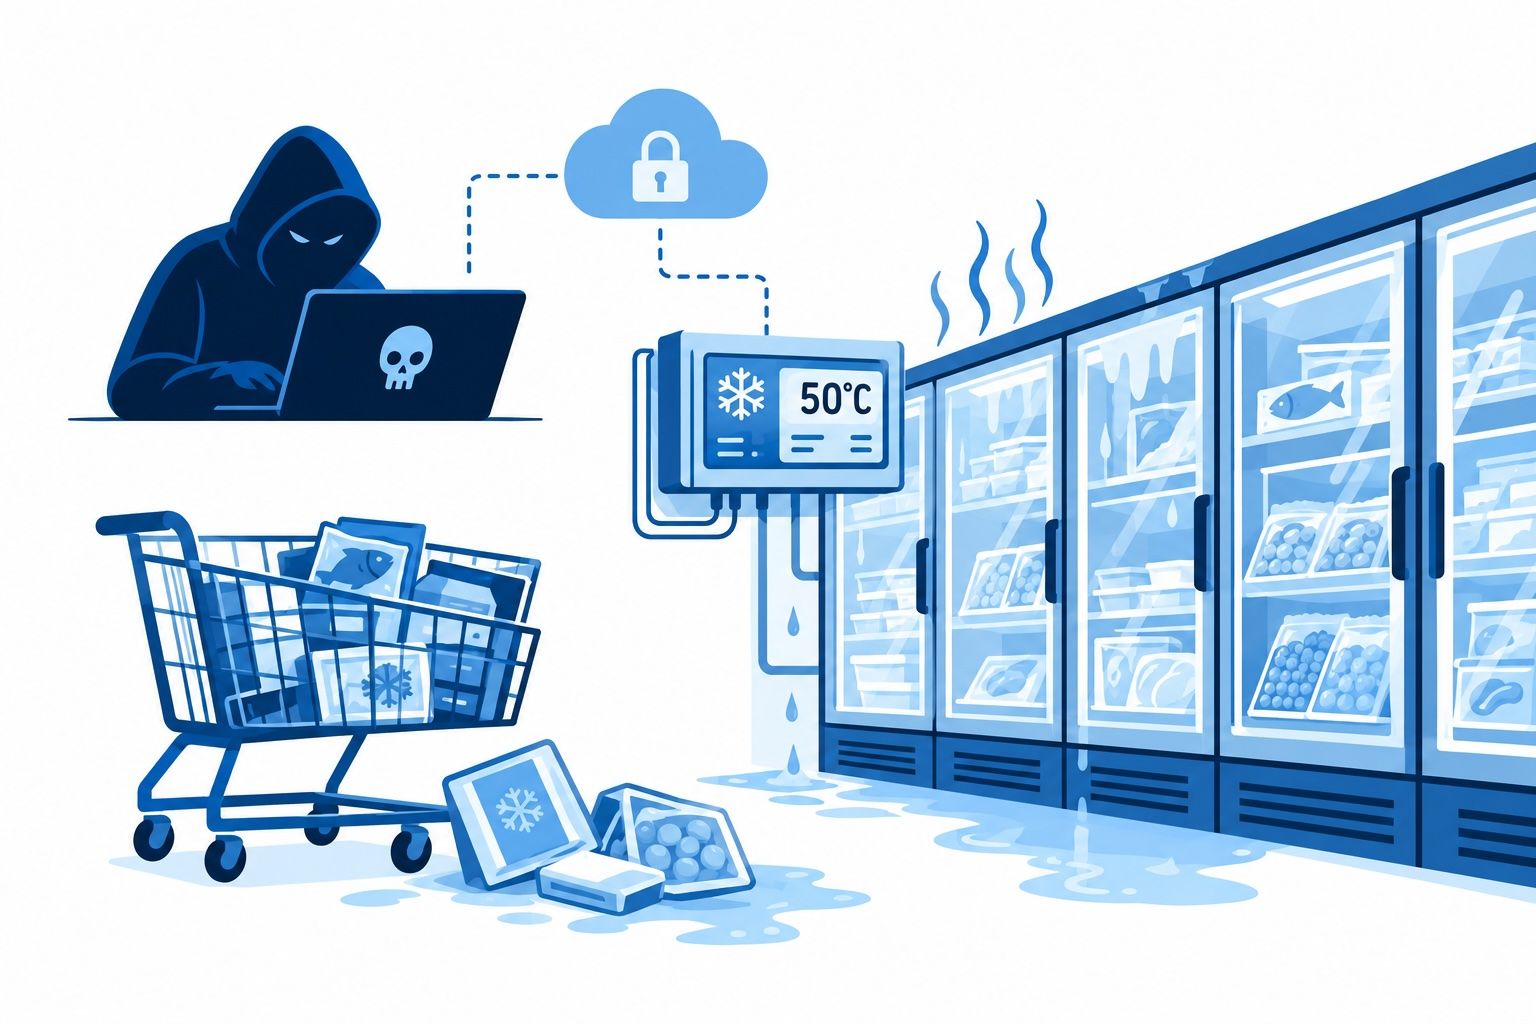
In der Nacht vom 11. auf den 12. Oktober beeinträchtigte ein Cyberangriff den Betrieb der Kühlsysteme in Hunderten französischer Supermärkte. Mehrere Ketten bestätigten, dass sie frische und tiefgekühlte Produkte entsorgen mussten. Der Schaden ging über die Bildschirme hinaus und betraf direkt die Waren.
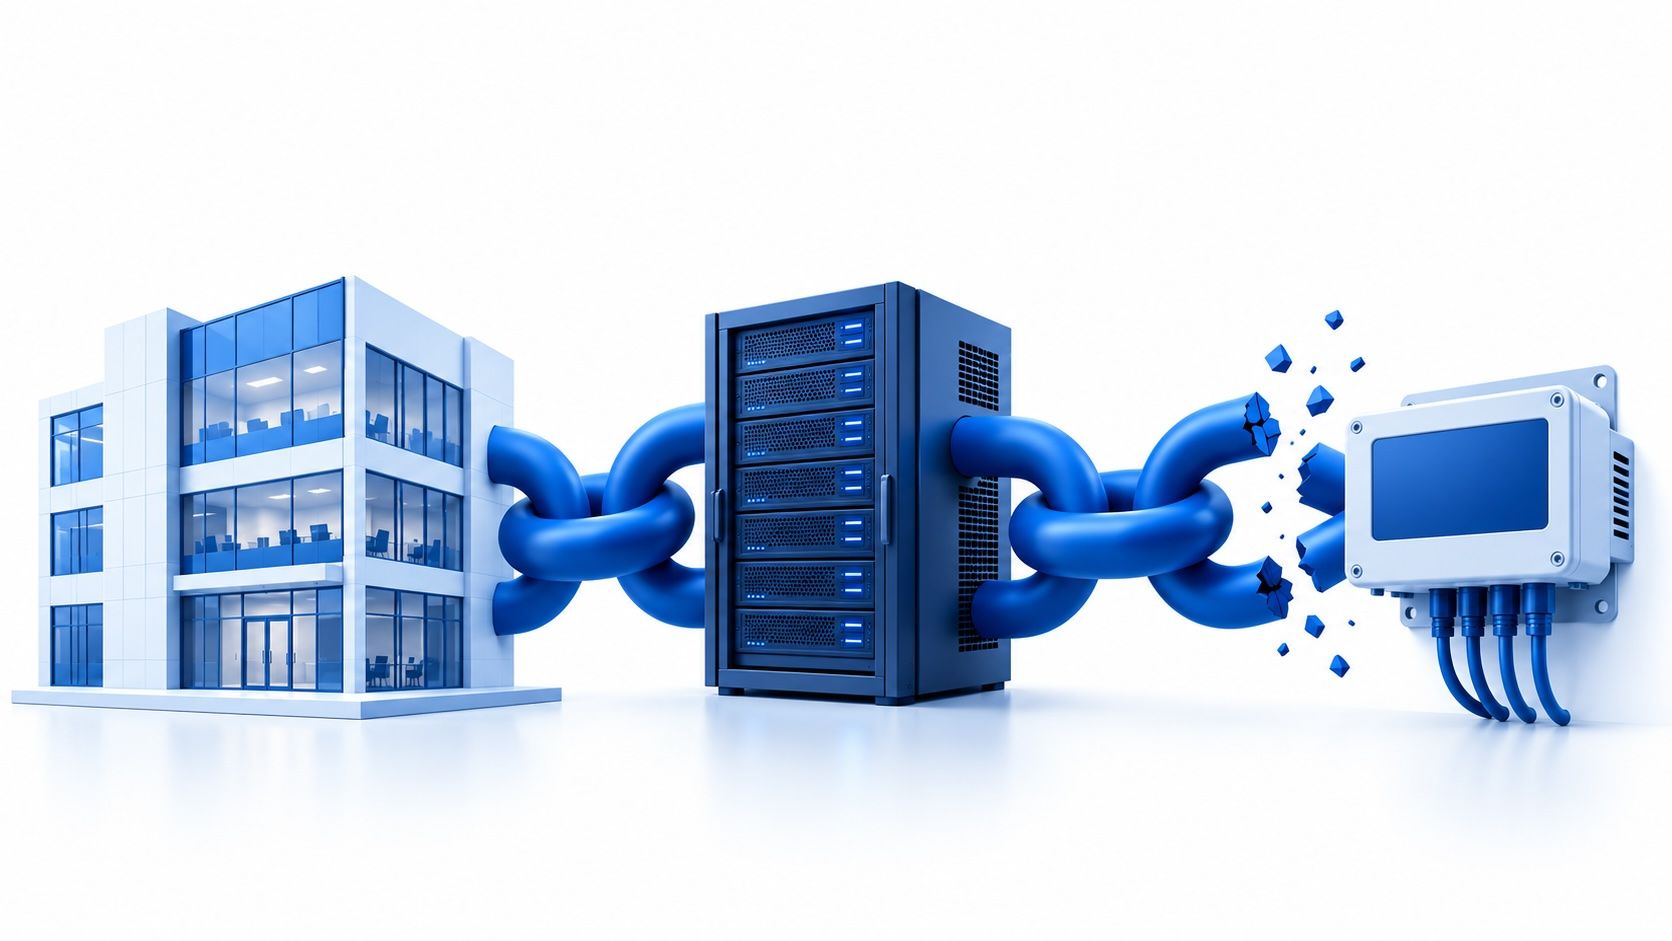
CERT-FR bestätigte zahlreiche Sicherheitslücken bei Danfoss-Reglern der Serien AK-SM und AK-SC sowie bei Copeland-XWEB- und Dixell-XWEB-Systemen. Zu den Empfehlungen gehörten die Deaktivierung der mit dem Internet verbundenen Verwaltungsschnittstellen, die Überprüfung der Konfigurationen und die Wiederherstellung des Zugriffs über ein sicheres VPN oder ein geschütztes Netzwerk. Um das Risiko zu verstehen, sollte man die gesamte Kette betrachten: Der Supermarkt benötigt Kühlanlagen; ein Fachmann installiert oder wartet die Anlagen; ein Hersteller liefert die Regler; und eine Software ermöglicht deren Fernüberwachung.
Jede einzelne Verbindung mag für sich genommen sinnvoll erscheinen. Das Problem entsteht jedoch, wenn niemand einen ausreichenden Überblick über das Gesamtbild hat. Wer überprüft, wie der Fernzugriff erfolgt? Wer stellt sicher, dass die Geräte weiterhin Updates erhalten? Wer entscheidet, wann sie ausgetauscht werden müssen? Wer übernimmt die Verantwortung, wenn eine unsichere Konfiguration die Waren gefährdet?
Diese Fragen sollten Bestandteil der Auftragsvergabe und der Überwachung der Dienstleistung sein.
Neun Tage später war die Warnmeldung unterhalb der Anwendung zu finden
Am 21. Oktober veröffentlichte PHP die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35, um zwei kritische Sicherheitslücken zu beheben: CVE-2026-109618 und CVE-2026-109619. Die Schwachstellen konnten die Remote-Ausführung von Code ohne Authentifizierung ermöglichen.
Eine Organisation konnte zwar den Namen ihrer Anwendung oder ihres Hosting-Anbieters kennen, wusste jedoch möglicherweise nicht, ob der Dienst PHP verwendete oder welche Version installiert war.
Aus diesem Grund forderte die gemeinsame Warnung der europäischen Behörden, PHP-basierte Anwendungen zu identifizieren, sich mit Hosting- und Dienstanbietern abzustimmen und die Updates zu installieren, wobei den mit dem Internet verbundenen Systemen Vorrang eingeräumt werden sollte. Die Anweisung scheint einfach zu sein. Zu ihrer Umsetzung sind jedoch Informationen erforderlich, die bereits vor der Warnung verfügbar sein sollten.
Die Dringlichkeit einer Aktualisierung erfordert es nicht, dass wir den Schaden übertreiben.
Das Risiko endet nicht mit dem Auslaufen des Vertrags
Die beiden Fälle veranschaulichen drei Probleme, die im Umgang mit Drittanbietern immer wieder auftreten.
Der direkte Dienstleister ist nur der Anfang. Hinter der beauftragten Dienstleistung stehen Hersteller, Komponenten, Subunternehmer und Infrastrukturen. Nicht alle erfordern das gleiche Maß an Überwachung, doch die Abhängigkeiten, die kritische Prozesse stützen, verdienen besondere Aufmerksamkeit.
Die Auswirkungen können den Betrieb vollständig beeinträchtigen. Bei der Bewertung muss berücksichtigt werden, was geschieht, wenn der Dienst ausfällt, wenn ein Gerät manipuliert wird oder wenn eine Anlage abgeschaltet werden muss. Der Verlust von Daten ist eine Möglichkeit; eine Unterbrechung des Geschäftsbetriebs eine weitere.
Die erste Frage erfordert Vorarbeit. Wenn eine Warnmeldung eingeht, müssen wir wissen, ob sie uns betrifft, wer dies überprüfen soll und welche Maßnahmen zu ergreifen sind. Wenn diese Antwort davon abhängt, die Kette durch Telefonate und E-Mails nachzuverfolgen, beginnen wir mit der Bearbeitung des Vorfalls mit Verzögerung.
Es ist nicht erforderlich, jede einzelne Komponente aller Anbieter zu kennen. Es gilt vielmehr, zu entscheiden, welche Abhängigkeiten relevant sind, und ausreichende Informationen darüber bereitzuhalten.
Die Standardisierung bei der Auftragsvergabe ist nur der Anfang
Ein Anbieter kann die anfängliche Bewertung bestehen und anschließend seine Infrastruktur ändern, einen Subunternehmer einbinden oder weiterhin Geräte nutzen, für die kein Support mehr angeboten wird.
Daher muss die Zulassung einen Folgeprozess einleiten.
Ein Programm zur Bewertung von Drittanbietern sollte Folgendes ermöglichen:
- Priorisieren Sie nach Kritikalität. Ermitteln Sie, welche Lieferanten wesentliche Aktivitäten aufrechterhalten und welche Folgen eine Unterbrechung ihrer Leistungen hätte.
- Erkundigen Sie sich nach den relevanten Abhängigkeiten. Ermitteln Sie die Technologien, Hersteller und Subunternehmer, die die Kontinuität des Dienstes beeinflussen können.
- Konkrete Kontrollmaßnahmen bewerten. Patch-Management, Schutz des Fernzugriffs, Wartung, Geschäftskontinuität und Reaktion auf Vorfälle.
- Fordern Sie dem Risiko angemessene Nachweise an. Zertifizierungen, technische Dokumentation und relevante Berichte; überprüfen Sie deren Umfang und Gültigkeit.
- Aktualisieren Sie die Bewertung. Legen Sie regelmäßige Überprüfungen sowie außerordentliche Überprüfungen fest, wenn sich der Dienst ändert oder eine relevante Warnmeldung auftritt.
- Vereinbaren Sie Zuständigkeiten. Legen Sie Ansprechpartner, Kommunikationsfristen und Mitwirkungspflichten im Falle eines Vorfalls fest.
Ein Fragebogen dient dazu, Informationen zu sammeln. Sein Nutzen hängt von den Fragen, den gewonnenen Erkenntnissen und den Entscheidungen ab, die auf der Grundlage der Antworten getroffen werden.
Wo kommt der Third Party Manager von Ithikios zum Einsatz?
Die Abwicklung dieses Prozesses mittels E-Mails, Tabellenkalkulationen und freigegebenen Ordnern bedeutet, dass Zeit dafür aufgewendet werden muss, Antworten einzuholen, Dokumente ausfindig zu machen und zu prüfen, welche Informationen noch aktuell sind.
Der „Third Party Manager“ von Ithikios ermöglicht die Zentralisierung und Automatisierung der Prozesse zur Zulassung, Bewertung und Dokumentenverwaltung von Drittanbietern. Das Modul bietet anpassbare Formulare, regelmäßige Bewertungen, die Verwaltung von Ablaufdaten und Aktualisierungen, Benachrichtigungen sowie eine nachprüfbare Rückverfolgbarkeit der Prozesse. Es ist in das Trust Center von Ithikios integriert.
Auf die oben genannten Fälle angewendet, ermöglicht dies die Strukturierung der Erfassung und Überprüfung von Informationen, die wir anschließend für unser Handeln benötigen. So können wir beispielsweise einen Hosting-Anbieter fragen, wie er bei einer kritischen Sicherheitslücke vorgeht, wie er bestätigt, dass er ein Update installiert hat, und wer den Kunden den Status mitteilt.
Bei einem Unternehmen für Kälteanlagenwartung können wir Informationen zu den installierten Anlagen, deren Support, den Bedingungen für den Fernzugriff und den Verantwortlichkeiten für Aktualisierungen einholen. Die Bewertung muss an die jeweilige Dienstleistung angepasst werden. Dies gilt auch für die Folgen einer unzureichenden Antwort.
Der Third Party Manager erleichtert es, diese Informationen einheitlich anzufordern, zu überprüfen und auf dem neuesten Stand zu halten. Die Ermittlung von Abhängigkeiten erfordert, dass das Unternehmen die richtigen Fragen stellt und der Lieferant zuverlässige Antworten liefert.
Eine Plattform entbindet nicht von dieser Verantwortung. Sie hilft vielmehr dabei, diese Verantwortung strukturiert, kontinuierlich und nachweisbar wahrzunehmen.
Die Grenzen des Tools und der Wert des Prozesses
Kein Zertifizierungstool verhindert, dass eine Schwachstelle in PHP entdeckt wird. Es ersetzt auch kein Sicherheitsupdate, keine korrekte Konfiguration und keinen Schutz vor Fernzugriff.
Was es jedoch verbessern kann, ist unsere Fähigkeit, vermeidbare Risiken zu antizipieren und zu reagieren, wenn ein Problem auftritt.
Einen registrierten Anbieter zu haben, nützt wenig, wenn wir nicht wissen, welchen Prozess er unterhält. Eine archivierte Zertifizierung liefert nur begrenzte Informationen, wenn wir nicht überprüft haben, was sie abdeckt. Und über einen Ansprechpartner zu verfügen, hilft kaum, wenn niemand vereinbart hat, was dieser im Krisenfall mitteilen soll.
Technologie schafft einen Mehrwert, wenn sie einen funktionierenden Verwaltungsprozess unterstützt.
Drei Fragen vor der nächsten Warnmeldung
Die nächste Meldung könnte eine Softwarebibliothek, einen Cloud-Dienst oder die Anlage betreffen, die die Temperatur in einem Lagerraum regelt.
Bevor sie eintrifft, sollten Sie folgende Fragen beantworten:
- Welche Anbieter könnten einen für mein Unternehmen kritischen Geschäftsablauf unterbrechen?
- Was wissen wir über die relevanten Komponenten, die zur Erbringung der Dienstleistung für uns genutzt werden?
- Wer würde bestätigen, ob wir betroffen sind, und anhand welcher Informationen?
Wenn es Ihnen heute schwerfällt, darauf zu antworten, gibt es hier einen konkreten Verbesserungsbedarf, den es anzugehen gilt.
Der Lieferant Ihres Lieferanten kann außerhalb Ihres direkten Vertragsverhältnisses stehen. Die Folgen eines Vorfalls können sich bis in Ihre Gewinn- und Verlustrechnung auswirken.
Mit dem Third Party Manager von Ithikios können Sie die Zulassung, Bewertung und Überwachung Ihrer Drittanbieter strukturieren. Lernen Sie das Modul kennen und fordern Sie eine Demo an.
*Mit KI optimierter Artikel.