Tu proveedor ha superado la evaluación. Ha firmado el contrato, ha entregado su documentación y tiene una persona de contacto para incidencias. Pero ¿sabes de quién depende para prestarte el servicio?
En apenas diez días de octubre, dos episodios muy distintos han mostrado por qué esa pregunta importa. Uno afectó a un componente de software utilizado en servicios web. El otro, a los sistemas frigoríficos de supermercados franceses. No comparten necesariamente una causa técnica. Comparten una lección de gestión: una dependencia que apenas ves puede detener una actividad que conoces muy bien.
Cuando el incidente termina en el contenedor de alimentos
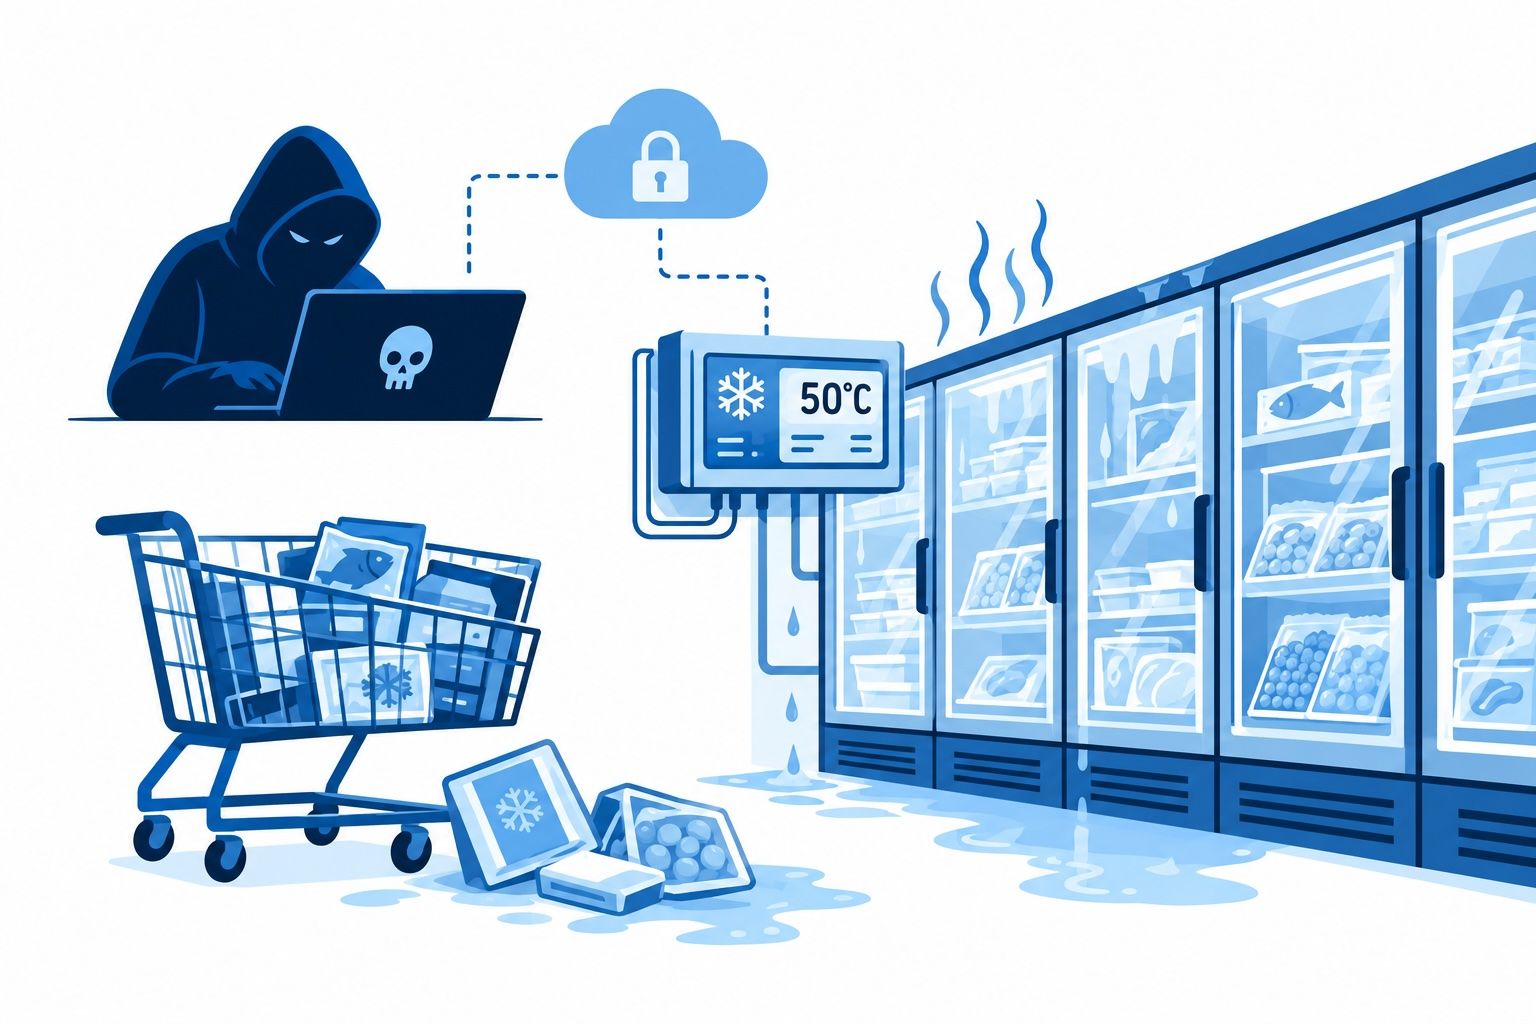
En la noche del 11 al 12 de octubre, un ciberataque alteró el funcionamiento de los sistemas de refrigeración de cientos de supermercados franceses. Varias cadenas confirmaron que tuvieron que desechar productos frescos y congelados. El daño salió de las pantallas y llegó directamente a la mercancía.
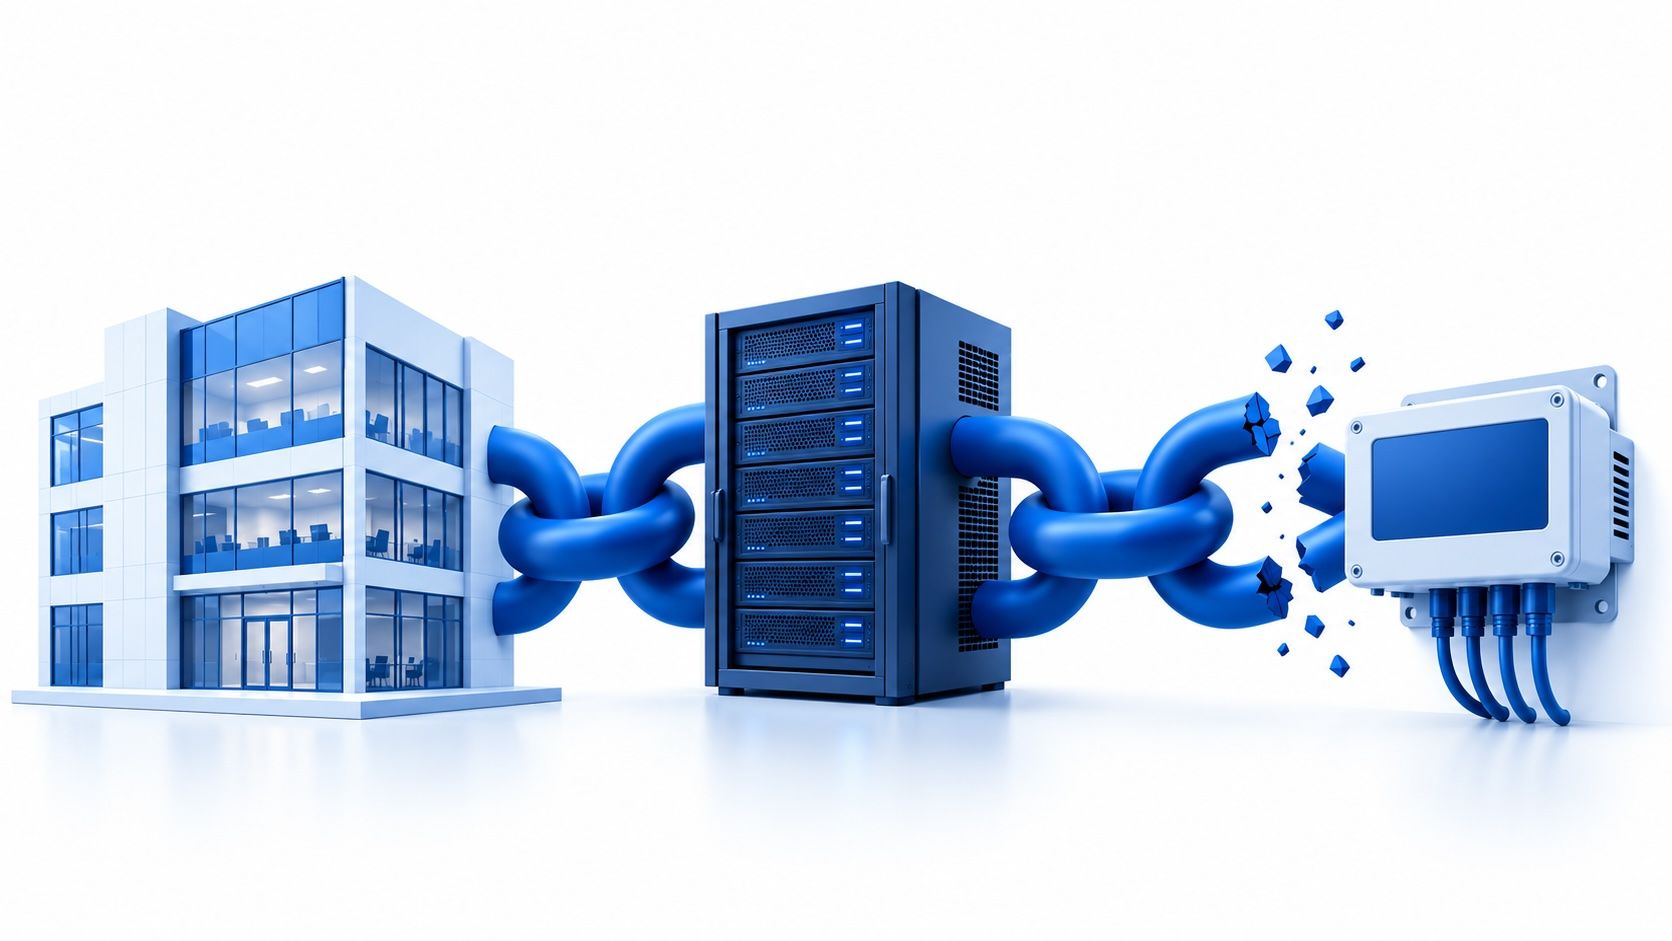
CERT-FR confirmó numerosos compromisos de controladores Danfoss de las series AK-SM y AK-SC, así como de sistemas Copeland XWEB y Dixell XWEB. Sus recomendaciones incluían retirar las interfaces de gestión expuestas a internet, revisar las configuraciones y restablecer los accesos mediante una VPN segura o una red protegida. Para entender el riesgo, conviene mirar la cadena completa: el supermercado necesita refrigeración; un especialista instala o mantiene los equipos; un fabricante suministra los controladores; y un software permite supervisarlos a distancia.
Cada relación puede parecer razonable por separado. El problema aparece cuando nadie tiene una visión suficiente del conjunto. ¿Quién comprueba cómo se realiza el acceso remoto? ¿Quién verifica que el equipo sigue recibiendo actualizaciones? ¿Quién decide cuándo sustituirlo? ¿Quién responde si una configuración insegura pone en peligro la mercancía?
Estas preguntas deben formar parte de la contratación y del seguimiento del servicio.
Nueve días después, la alerta estaba debajo de la aplicación
El 21 de octubre, PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35 para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619. Los fallos podían permitir la ejecución remota de código sin autenticación.
Una organización podía conocer el nombre de su aplicación o de su proveedor de alojamiento y, aun así, desconocer si el servicio utilizaba PHP o qué versión tenía instalada.
Por eso, el aviso conjunto de las autoridades europeas pedía identificar las aplicaciones basadas en PHP, coordinarse con los proveedores de hosting y servicios y aplicar las actualizaciones, priorizando los sistemas expuestos a internet. La instrucción parece sencilla. Ejecutarla exige información que debería estar disponible antes de la alerta.
La urgencia de actualizar no necesita que exageremos los daños.
El riesgo no termina donde acaba el contrato
Los dos casos ilustran tres problemas que se repiten en la gestión de terceros.
El proveedor directo es solo el principio. Detrás del servicio contratado hay fabricantes, componentes, subcontratistas e infraestructuras. No todos requieren el mismo nivel de supervisión, pero las dependencias que sostienen procesos críticos merecen atención.
El impacto puede ser plenamente operativo. La evaluación debe contemplar qué ocurre si el servicio deja de funcionar, si un equipo se manipula o si hay que desconectar una instalación. La pérdida de información es una posibilidad; la interrupción del negocio, otra.
La primera pregunta exige trabajo previo. Cuando llega una alerta, necesitamos saber si nos afecta, quién debe comprobarlo y qué medida tomar. Si esa respuesta depende de reconstruir la cadena mediante llamadas y correos, empezamos la gestión del incidente con retraso.
No hace falta conocer cada componente de todos los proveedores. Hace falta decidir qué dependencias son relevantes y mantener información suficiente sobre ellas.
Homologar al contratar es solo el comienzo
Un proveedor puede superar la evaluación inicial y cambiar después su infraestructura, incorporar un subcontratista o seguir utilizando un equipo que ha dejado de recibir soporte.
Por eso, la homologación debe abrir un proceso de seguimiento.
Un programa de evaluación de terceros debería permitir:
- Priorizar por criticidad. Identificar qué proveedores sostienen actividades esenciales y qué consecuencias tendría su interrupción.
- Preguntar por las dependencias relevantes. Conocer las tecnologías, los fabricantes y los subcontratistas que pueden condicionar la continuidad del servicio.
- Evaluar controles concretos. Gestión de parches, protección del acceso remoto, mantenimiento, continuidad y respuesta ante incidentes.
- Solicitar evidencias proporcionadas al riesgo. Certificaciones, documentación técnica e informes pertinentes, revisando su alcance y vigencia.
- Actualizar la evaluación. Establecer revisiones periódicas y revisiones extraordinarias cuando cambie el servicio o aparezca una alerta relevante.
- Acordar responsabilidades. Definir contactos, plazos de comunicación y obligaciones de colaboración ante un incidente.
Un cuestionario ayuda a recoger información. Su valor depende de las preguntas, las evidencias y las decisiones que se tomen con las respuestas.
Dónde encaja Third Party Manager de Ithikios
Mantener este proceso con correos, hojas de cálculo y carpetas compartidas implica dedicar tiempo a perseguir respuestas, localizar documentos y comprobar qué información sigue vigente.
Third Party Manager de Ithikios permite centralizar y automatizar los procesos de homologación, evaluación y gestión documental de terceros. El módulo ofrece formularios personalizables, evaluaciones periódicas, gestión de caducidades y actualizaciones, notificaciones y trazabilidad auditable de los procesos. Está integrado en el Trust Center de Ithikios.
Aplicado a los casos anteriores, permite estructurar la recogida y revisión de información que después necesitamos para actuar. Por ejemplo, a un proveedor de hosting podemos preguntarle qué procedimiento sigue ante una vulnerabilidad crítica, cómo confirma que ha aplicado una actualización y quién comunica el estado a los clientes.
A una empresa de mantenimiento frigorífico podemos solicitarle información sobre los equipos instalados, su soporte, las condiciones de acceso remoto y las responsabilidades de actualización. La evaluación debe adaptarse al servicio. Las consecuencias de una respuesta insuficiente también.
Third Party Manager facilita que esa información se solicite de forma consistente, se revise y se mantenga actualizada. La identificación de dependencias exige que la organización formule las preguntas adecuadas y que el proveedor aporte respuestas fiables.
Una plataforma no elimina esa responsabilidad. Ayuda a ejercerla con orden, continuidad y evidencias.
El límite de la herramienta y el valor del proceso
Ninguna herramienta de homologación evita que se descubra una vulnerabilidad en PHP. Tampoco sustituye una actualización de seguridad, una configuración correcta o la protección de un acceso remoto.
Lo que puede mejorar es nuestra capacidad para anticipar exposiciones evitables y responder cuando aparece un problema.
Tener un proveedor registrado sirve de poco si desconocemos qué proceso sostiene. Tener una certificación archivada aporta información limitada si no hemos comprobado qué cubre. Y disponer de un contacto ayuda menos si nadie ha acordado qué debe comunicar durante una crisis.
La tecnología aporta valor cuando sostiene un proceso de gestión que funciona.
Tres preguntas antes de la próxima alerta
La próxima noticia puede afectar a una biblioteca de software, un servicio en la nube o el equipo que mantiene la temperatura de un almacén.
Antes de que llegue, conviene responder:
- ¿Qué proveedores podrían detener una actividad crítica de mi negocio?
- ¿Qué sabemos de las dependencias relevantes que utilizan para prestarnos el servicio?
- ¿Quién confirmaría si estamos afectados y con qué información?
Si hoy cuesta responder, ahí hay una mejora concreta que abordar.
El proveedor de tu proveedor puede quedar fuera de tu contratación directa. Las consecuencias de un incidente pueden llegar hasta tu cuenta de resultados.
Con Third Party Manager de Ithikios puedes dar estructura a la homologación, la evaluación y el seguimiento de tus terceros. Conoce el módulo y solicita una demo.
*Artículo mejorado con IA.