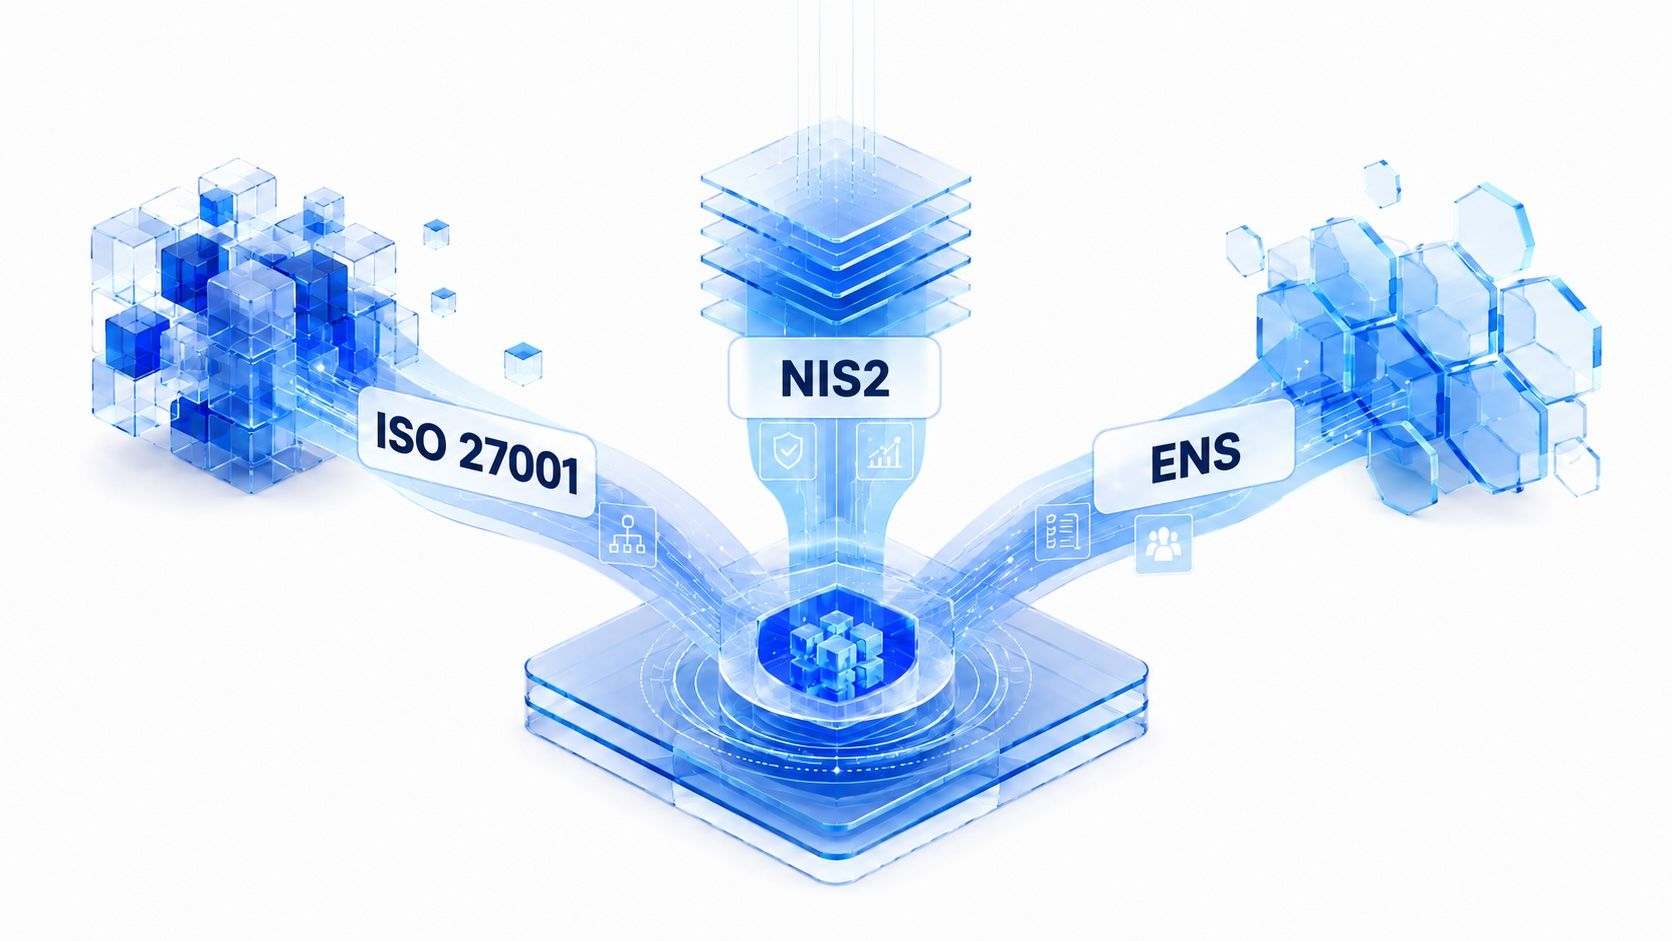
La sicurezza informatica aziendale non si basa più su un unico standard. Le organizzazioni spagnole possono trovarsi a dover rispettare contemporaneamente la norma ISO 27001, la direttiva NIS2 e lo...
Per anni, le aziende hanno valutato i propri fornitori soprattutto dal punto di vista economico: prezzo, qualità, tempi di consegna o capacità tecnica. La Direttiva sulla due diligence in materia...
Qualche anno fa abbiamo iniziato a parlare di DevOps. Poi sono arrivati SecOps, FinOps e DataOps. Tutte queste discipline sono giunte alla stessa conclusione: gestire un processo complesso non significa...
ENFCO ha appena pubblicato il suo Whistleblowing Framework 2026, un documento di oltre 100 pagine che analizza la direzione in cui si stanno evolvendo i sistemi di segnalazione in Europa....
Perché quando si parla di compliance, non basta limitarsi a rispettare le regole. Bisogna anche essere in grado di dimostrarlo. Arriva la verifica Qualcuno del team di revisione fa una...
Quando ho iniziato a lavorare come consulente, parlare di cybersicurezza nelle organizzazioni significava quasi sempre parlare di conformità non obbligatoria. Quadri di buone pratiche, raccomandazioni, standard volontari. Qualcosa che era...