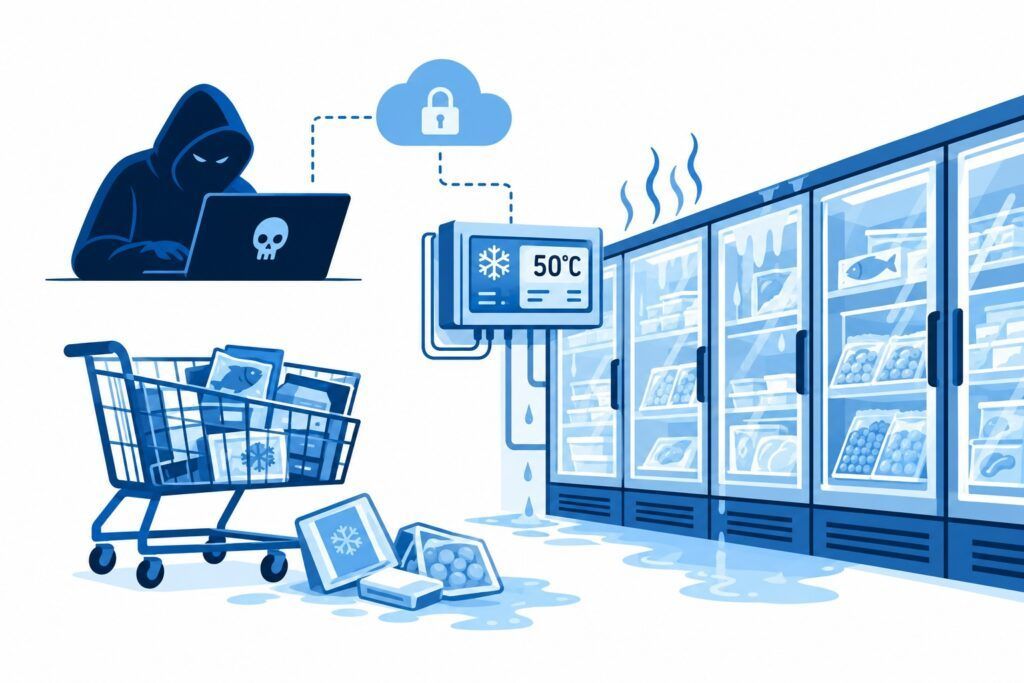
Une cyberattaque a réussi à faire grimper jusqu’à 50 °C la température des systèmes de réfrigération de centaines de supermarchés français, entraînant des pertes se chiffrant en millions. Il n’a pas été nécessaire d’attaquer leurs systèmes financiers ni de paralyser leurs serveurs d’entreprise. Il a suffi de manipuler un système technique connecté.
Cet incident montre pourquoi la cybersécurité ne peut plus se limiter à la protection des données et des ordinateurs. Elle doit également protéger les processus qui permettent à une entreprise de fonctionner. Et c’est précisément là que la directive NIS2 prend tout son sens.
Que s’est-il passé dans les supermarchés français ?
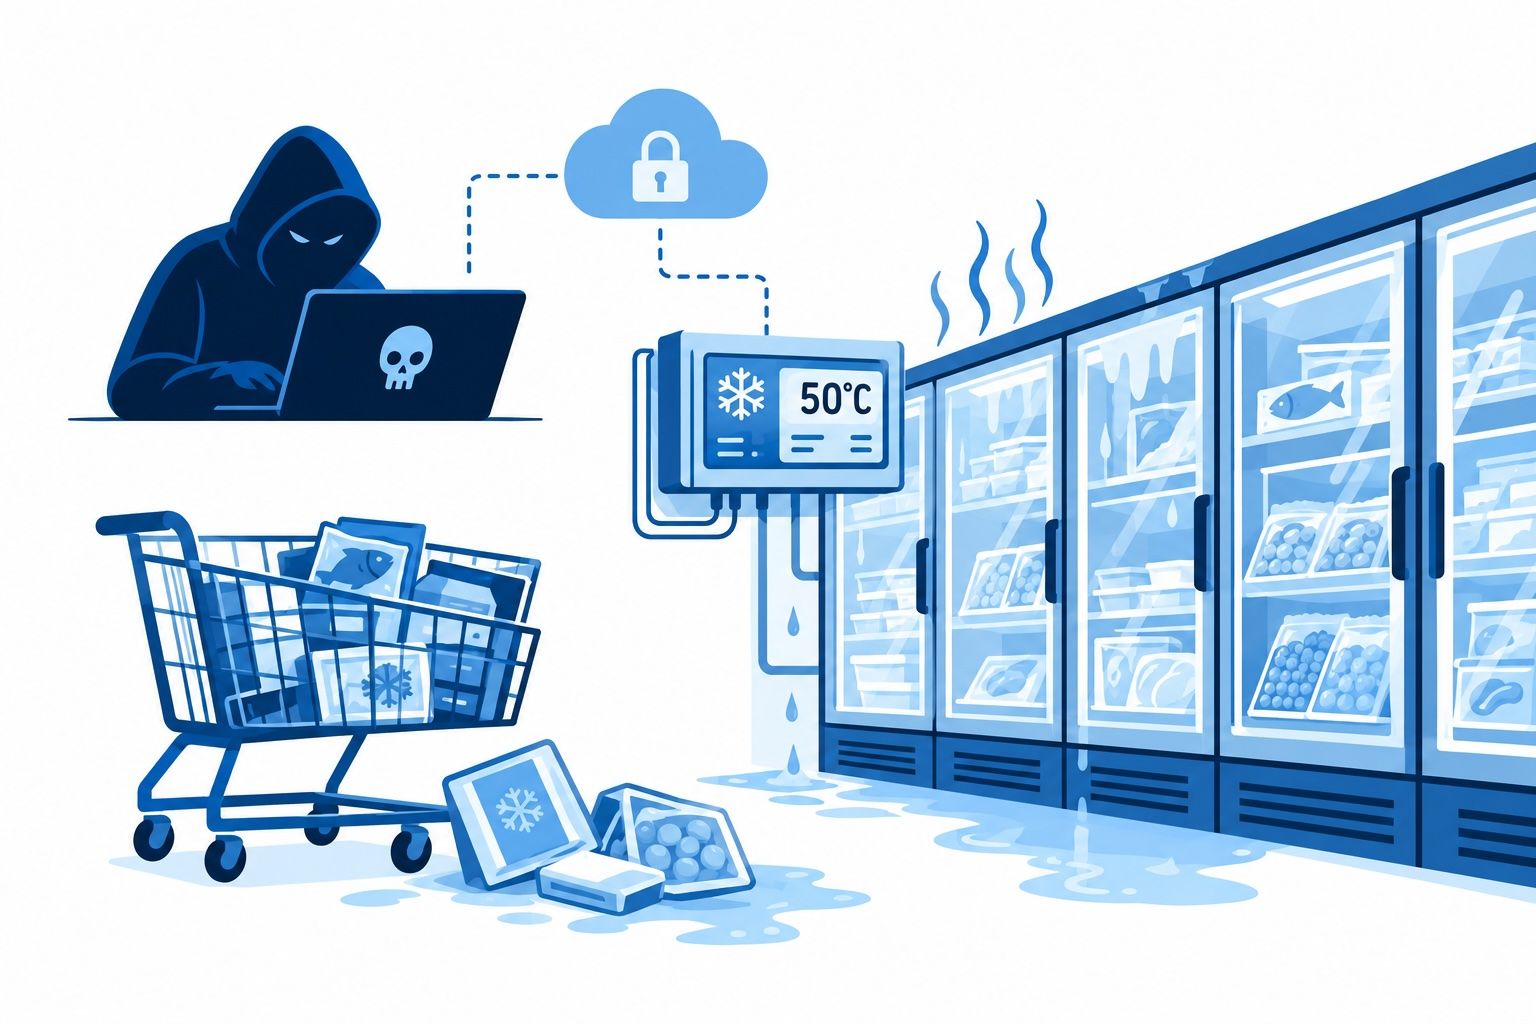
Dans la nuit du 11 au 12 octobre 2026, une cyberattaque a touché les systèmes de réfrigération de nombreux supermarchés en France, notamment des magasins Intermarché, Netto, Coopérative U et E.Leclerc.
Les pirates ont réussi à manipuler à distance les systèmes de régulation frigorifique, en déclenchant des processus de dégivrage et en faisant grimper les températures jusqu’à 50 °C. Les conséquences ont été immédiates : des denrées alimentaires fraîches et surgelées rendues impropres à la consommation, des interruptions d’activité, des dommages matériels et des pertes financières pouvant atteindre plusieurs millions d’euros.
Selon les premières informations, cet incident a touché des centaines d’établissements. Les autorités françaises ont ouvert une enquête afin de déterminer l’ampleur de cette attaque, d’identifier ses auteurs et de faire la lumière sur le mode opératoire.
Les informations publiées font état de systèmes de contrôle de la réfrigération du fabricant Danfoss et d’éventuelles vulnérabilités dans d’anciennes versions du logiciel, qui restent à confirmer. Toutefois, l’enquête se poursuit et les détails techniques ainsi que les responsabilités concrètes doivent encore être clarifiés.
Parallèlement, des incidents informatiques ont été signalés au sein des chaînes Albert Heijn, aux Pays-Bas, et Delhaize, en Belgique, qui appartiennent au groupe Ahold Delhaize. À l’heure actuelle, aucun lien n’a été confirmé entre ces incidents et l’attaque survenue en France.
Le point le plus important pour toute entreprise est que cette attaque n’a pas nécessité de compromettre l’ERP, la comptabilité ou les bases de données clients. Elle visait les systèmes technologiques qui contrôlaient un processus physique essentiel à l’activité.
Et cela modifie notre façon d’appréhender la cybersécurité.
Un exemple illustrant la raison d’être de la directive NIS2
Lorsque l’on évoque les cyberattaques, on pense généralement aux ransomwares, au vol d’informations, aux fuites de données personnelles ou aux perturbations des sites web. Mais que se passe-t-il lorsqu’une cyberattaque empêche la conservation des denrées alimentaires, interrompt une chaîne de production, bloque un système de climatisation hospitalier ou paralyse un entrepôt automatisé ?
Dans ces cas-là, le problème n’est plus uniquement d’ordre technologique. Il devient un problème de continuité des activités, de sécurité et de pertes économiques.
La directive (UE) 2022/2555, connue sous le nom de NIS2, vise précisément à renforcer la capacité des organisations à prévenir, à résister et à réagir aux incidents qui compromettent la sécurité de leurs réseaux et de leurs systèmes d’information, ainsi que la continuité de leurs services.
Elle ne remplace pas le Règlement général sur la protection des données (RGPD), mais traite de risques distincts et complémentaires. Le RGPD protège les données à caractère personnel. La directive NIS2 impose à certaines entités des obligations en matière de gestion des risques liés à la cybersécurité et de notification des incidents, même en l’absence de fuite d’informations à caractère personnel.
Le cas français permet de mettre en évidence trois aspects particulièrement importants.
1. La technologie industrielle fait également partie de la cybersécurité
Les systèmes de réfrigération, de climatisation, de contrôle d’accès, d’alarme ou d’automatisation industrielle font partie de ce que l’on appelle la technologie opérationnelle (OT). De plus en plus, ces équipements sont connectés à des réseaux informatiques et peuvent être gérés à distance.
Cela facilite leur maintenance et permet d’optimiser les coûts, mais cela introduit également de nouvelles surfaces d’attaque.
Une entreprise peut disposer de serveurs protégés, d’employés utilisant une authentification multifactorielle et d’ordinateurs à jour, tout en exploitant un système industriel accessible depuis Internet équipé d’un logiciel obsolète.
La sécurité de l’environnement d’entreprise ne garantit pas automatiquement la sécurité de ses systèmes opérationnels.
2. Les fournisseurs font également partie du périmètre de sécurité
De nombreuses entreprises externalisent la maintenance de leurs installations techniques. Le prestataire chargé de la réfrigération, de la climatisation ou de l’automatisation peut disposer d’un accès à distance pour surveiller les équipements, modifier les paramètres ou résoudre les incidents. Cet accès peut devenir une porte d’entrée s’il n’est pas correctement protégé.
La chaîne d’accès complète utilisée lors de l’attaque en France n’a pas encore été rendue publique. Mais cet incident illustre un risque bien connu : l’exposition des systèmes opérationnels connectés et la dépendance vis-à-vis des technologies et des services tiers.
L’article 21, paragraphe 2, point d), de la directive NIS 2 impose aux entités soumises à cette directive de prendre des mesures relatives à la sécurité de la chaîne d’approvisionnement, y compris les aspects liés à la sécurité des relations avec leurs fournisseurs directs et leurs prestataires de services.
Cela signifie que le fait de faire appel à un tiers ne vous dispense pas de gérer les risques liés à son activité.
3. Un incident numérique peut avoir des conséquences physiques
L’aspect le plus frappant de cette attaque est qu’une instruction informatique a fini par détruire des marchandises. Un système de réfrigération doit être équipé de dispositifs de contrôle empêchant son fonctionnement dans des conditions non sécurisées, même lorsqu’il reçoit des ordres erronés ou malveillants.
La protection ne devrait pas dépendre exclusivement des logiciels. Selon le système, des limitations indépendantes, des alarmes, une surveillance de la température, des mécanismes de coupure et des procédures d’intervention manuelle peuvent s’avérer nécessaires.
La cybersécurité et la sécurité opérationnelle doivent aller de pair.
La question n’est plus seulement de savoir si quelqu’un peut s’introduire dans nos systèmes, mais ce qui peut se passer concrètement s’il y parvient.
Un supermarché espagnol serait-il tenu de se conformer à la directive NIS2 ?
Il convient ici d’apporter une précision importante. La directive NIS2 inclut parmi ses secteurs la production, la transformation et la distribution de denrées alimentaires, telles que visées à l’annexe II de la directive.
Toutefois, son champ d’application ne couvre pas automatiquement tout établissement vendant des denrées alimentaires. Le texte européen fait spécifiquement référence aux entreprises du secteur alimentaire spécialisées dans la distribution en gros ainsi que dans la production et la transformation industrielles.
Par conséquent, un supermarché se consacrant exclusivement au commerce de détail n’est pas concerné par cette activité seule.
La situation peut être différente pour une grande chaîne qui exerce également des activités de distribution en gros, de production ou de transformation industrielle par le biais de sa propre structure d’entreprise. Dans ces cas-là, il conviendra d’analyser les activités réelles, les entités juridiques concernées, leur taille et les critères d’application prévus par la réglementation.
Il ne suffit pas d’affirmer qu’une organisation est de grande taille ou qu’elle dispose de centres logistiques pour en conclure automatiquement qu’elle est soumise à cette obligation.
Mais il y a une autre question encore plus importante.
La directive NIS2 concerne également, de manière indirecte, les entreprises qui ne sont pas soumises à cette obligation
Imaginons une entreprise de 150 salariés spécialisée dans la maintenance des systèmes de réfrigération industrielle. Ses clients sont de grands opérateurs logistiques, des industries agroalimentaires et des chaînes de distribution. Même si cette entreprise n’est pas directement concernée par la directive NIS2, certains de ses clients peuvent l’être.
Et ces clients devront gérer les risques liés à la cybersécurité au sein de leur chaîne d’approvisionnement. Concrètement, ils pourront lui imposer contractuellement des exigences telles que :
- Authentification multifactorielle pour les accès à distance.
- Identification et autorisation des techniciens intervenant sur site.
- Gestion des vulnérabilités et des mises à jour.
- Enregistrement des accès et des interventions.
- Procédures de signalement des incidents.
- Évaluations périodiques de la sécurité.
- Preuves des mesures mises en œuvre.
Il en résulte que la norme NIS2 s’étend, sur le plan commercial, aux organisations qui ne sont pas directement soumises à la directive.
Non pas parce que toutes se voient automatiquement imposer les mêmes obligations légales, mais parce que leurs clients ont besoin de garanties pour pouvoir respecter les leurs. Il s’agit là de l’une des transformations les plus importantes introduites par la directive NIS2 dans les relations entre entreprises.
NIS2 en Espagne : attendre la loi n’élimine pas le risque
Le délai européen de transposition de la directive NIS2 a expiré le 17 octobre 2024.
Le 8 juillet 2026, la Commission européenne a annoncé sa décision de saisir la Cour de justice de l’Union européenne à l’encontre de l’Espagne, de la France, de l’Irlande et des Pays-Bas pour ne pas avoir notifié la transposition complète de la directive.
En Espagne, le gouvernement a approuvé en janvier 2025 l’avant-projet de loi sur la coordination et la gouvernance de la cybersécurité, destiné à intégrer la directive NIS2 dans l’ordre juridique national.
À la date de rédaction du présent article, la transposition n’est toujours pas achevée.
Cela ne signifie pas pour autant que la directive NIS2 puisse être intégralement exigée de toute entreprise privée espagnole comme s’il existait déjà une loi nationale de transposition en vigueur. Les obligations directement applicables doivent être analysées conformément au cadre juridique applicable, y compris la réglementation en matière de cybersécurité déjà en vigueur et les engagements contractuels.
Mais cela ne signifie pas pour autant que les entreprises doivent attendre. Il y a trois raisons de commencer à se préparer.
Premièrement : les clients imposent déjà des exigences de sécurité à leurs fournisseurs.
Une organisation tenue de gérer sa chaîne d’approvisionnement doit connaître les risques associés aux services auxquels elle fait appel.
Deuxièmement : s’adapter prend du temps.
Inventorier les actifs, évaluer les fournisseurs, passer en revue les accès à distance, mettre en place des contrôles, définir des procédures et former les responsables sont autant d’activités qui ne peuvent être menées à bien en quelques semaines.
Attendre la publication définitive de la loi peut transformer une adaptation planifiée en un projet urgent et coûteux.
Troisièmement : les cyberattaques n’attendent pas la publication au Journal officiel.
Les risques que la directive NIS2 vise à réduire existent déjà. L’attaque contre les supermarchés français illustre bien leurs conséquences.
L’absence d’une transposition complète n’empêche pas une entreprise de subir demain un incident similaire.
Trois leçons pratiques pour toute entreprise
Le cas français permet de tirer trois enseignements applicables tant aux organisations soumises à la directive NIS2 qu’à celles qui souhaitent améliorer leur capacité de prévention et d’intervention.
Leçon n° 1 : vos fournisseurs disposant d’un accès à distance font également partie de votre périmètre
Une entreprise peut disposer d’une politique de sécurité des fournisseurs parfaitement rédigée et, dans le même temps, ignorer combien d’entreprises externes peuvent se connecter à ses installations.
Imaginons une usine. Le fournisseur de machines se connecte à distance pour effectuer des réglages. Le fournisseur chargé de la climatisation supervise les installations. Le technicien chargé des alarmes peut modifier les paramètres et un autre fournisseur gère les systèmes de contrôle d’accès.
Chacune de ces connexions représente une dépendance et un risque potentiel.
L’organisation devrait être en mesure de répondre, pour chaque fournisseur, à cinq questions :
- Qui est autorisé à y accéder ?
- À quels systèmes peut-on se connecter ?
- Quel mécanisme d’authentification utilise-t-il ?
- Quand s’est-il connecté pour la dernière fois et qu’a-t-il fait ?
- Qui peut suspendre ou révoquer cet accès ?
Il ne suffit pas de disposer d’une liste de fournisseurs agréés.
Il est nécessaire d’identifier les accès, d’évaluer leur niveau de criticité, de définir des conditions de sécurité et de réévaluer périodiquement les autorisations.
Pour les accès présentant le plus de risques, il convient de mettre en place une authentification multifactorielle, le principe des privilèges minimaux, des journaux d’activité, des accès temporaires et des mécanismes de révocation immédiate.
Une politique relative aux fournisseurs décrit comment le contrôle devrait fonctionner. Les données relatives aux accès démontrent si ce contrôle fonctionne réellement.
Leçon n° 2. Si un élément ne figure pas dans l’inventaire, il a peu de chances d’être protégé
De nombreuses organisations tiennent à jour des inventaires de leurs ordinateurs, serveurs, applications et licences. Mais incluent-elles également leurs chambres froides connectées, leurs systèmes de climatisation, leurs automates industriels, leurs capteurs, leurs dispositifs d’accès ou leurs équipements de maintenance à distance ?
Souvent, ces actifs relèvent de services autres que celui de l’informatique : maintenance, exploitation, production ou services généraux.
Il peut en résulter une vision incomplète de la surface d’attaque. La première étape consiste à identifier les actifs technologiques intervenant dans les processus critiques de l’entreprise.
Il faut ensuite analyser :
- Quel rôle jouent-ils et quel serait l’impact de leur indisponibilité ?
- Quelles sont leurs connexions avec d’autres réseaux et systèmes ?
- Quels prestataires peuvent les gérer ?
- Quelles sont leurs vulnérabilités et leurs dépendances ?
- Quels sont les contrôles mis en place pour en limiter les conséquences ?
Dans les systèmes OT, il est en outre particulièrement important d’étudier la segmentation des réseaux et les mécanismes de protection indépendants.
Tous les équipements ne peuvent pas être mis à jour ou protégés de la même manière qu’un ordinateur classique. C’est pourquoi les mesures doivent être adaptées à leurs caractéristiques techniques et opérationnelles.
Dans le cas d’une chambre froide, par exemple, il devrait exister des mécanismes permettant de détecter des températures anormales, de générer des alertes et de limiter les situations dangereuses, sans dépendre exclusivement du contrôleur qui pourrait être compromis.
L’inventaire des actifs n’est pas une simple formalité administrative. C’est le point de départ pour déterminer ce qui doit être protégé et pourquoi.
Leçon n° 3. Lorsqu’un incident se produit, le compte à rebours commence
L’une des nouveautés les plus connues de la directive NIS2 est son système de notification des incidents significatifs.
L’article 23 établit, pour les entités soumises à la réglementation et les incidents répondant aux critères de notification, une procédure par étapes.
| Délai | Intervention |
|---|---|
| 24 heures | Alerte précoce dès la prise de connaissance de l’incident significatif. |
| 72 heures | Notification accompagnée d’une évaluation initiale, précisant la gravité, l’impact et les indicateurs disponibles. |
| 1 mois | Rapport final, comprenant la description de l’incident, ses causes probables, les mesures prises et son impact. |
Le délai de remise du rapport final est généralement calculé à compter de la présentation de la notification dans les 72 heures. La directive prévoit également des rapports intermédiaires et des cas dans lesquels l’enquête reste en cours.
Tous les incidents ne doivent pas nécessairement être notifiés conformément à cette procédure. Il convient de déterminer s’ils répondent aux critères d’incident significatif et de se conformer aux règles applicables.
Mais le principal problème opérationnel se pose avant même l’envoi de toute notification. Qui détecte l’incident ? Qui évalue sa gravité ? Qui décide s’il doit faire l’objet d’une notification ? Qui rassemble les informations ? Qui conserve les preuves ?
Si ces responsabilités ne sont pas définies au préalable, les premières heures risquent d’être perdues à essayer d’organiser la réponse.
L’organisation a besoin d’une procédure permettant d’enregistrer l’incident, de le classer, de désigner les responsables, de contrôler les délais, de consigner les décisions et de conserver les preuves.
Et cette responsabilité n’incombe pas exclusivement au service informatique.
L’article 20 de la directive NIS2 exige que les organes de direction des entités concernées approuvent les mesures de gestion des risques liés à la cybersécurité, supervisent leur mise en œuvre et reçoivent une formation adéquate.
La cybersécurité cesse d’être une question purement technique pour devenir également une responsabilité relevant de la gouvernance d’entreprise.
Liste de contrôle : votre entreprise serait-elle prête à faire face à un incident similaire ?
Ces six questions permettent de procéder à un premier bilan de l’état de préparation d’une organisation.
- Fournisseurs : Savons-nous quels fournisseurs disposent d’un accès à distance à nos systèmes et de quelles autorisations dispose chacun d’entre eux ?
- Évaluation : Avez-vous évalué les risques liés à la cybersécurité de vos fournisseurs critiques au cours des 12 derniers mois ?
- Actifs : Notre inventaire inclut-il les systèmes OT et IoT, en plus des serveurs, des applications et des ordinateurs ?
- Incidents : Disposons-nous d’une procédure prévoyant des délais de 24 heures, 72 heures et un mois, le cas échéant ?
- Direction : La direction a-t-elle approuvé les mesures de gestion des risques et supervise-t-elle leur mise en œuvre ?
- Continuité : Savons-nous comment maintenir ou rétablir nos processus physiques critiques en cas de défaillance de l’un de nos systèmes technologiques ?
Il ne s’agit pas d’obtenir six réponses positives à un questionnaire. L’important est de pouvoir étayer chaque réponse à l’aide d’informations à jour, de responsables identifiés et de preuves vérifiables.
En effet, une entreprise peut affirmer qu’elle contrôle les accès de ses fournisseurs, mais ne pas disposer d’un registre permettant de savoir qui s’est connecté à un système au petit matin.
Et cette différence peut s’avérer décisive lorsqu’un incident se produit.
De la conformité documentaire à la conformité opérationnelle
L’attaque contre les supermarchés français démontre que les risques liés à la cybersécurité peuvent se concrétiser bien au-delà des systèmes informatiques traditionnels. Une chambre froide, un contrôleur industriel ou un accès à distance à des fins de maintenance peuvent devenir le point de départ d’un incident aux conséquences économiques et opérationnelles importantes.
La directive NIS2 établit un cadre pour gérer ces risques, mais le simple fait de disposer de politiques et de procédures ne garantit pas à lui seul leur bon fonctionnement. Tout réside dans la mise en œuvre.
Ce n’est pas la même chose que d’avoir une politique d’évaluation des fournisseurs que de savoir lesquels ont été évalués, quand, avec quel résultat et quelles mesures correctives restent à mettre en œuvre. Ce n’est pas la même chose que de disposer d’un inventaire des actifs que de savoir quels systèmes critiques dépendent d’un fournisseur externe et quels contrôles ont été mis en place.
Et ce n’est pas la même chose que de disposer d’une procédure de gestion des incidents et de pouvoir démontrer quand un incident a été détecté, qui a pris chaque décision et si les délais applicables ont été respectés.
La différence entre la conformité documentaire et la conformité opérationnelle réside dans le fait de passer de l’affirmation selon laquelle nous respectons les règles à la capacité de démontrer comment nous les respectons.
Comment Ithikios peut-il vous aider ?
Chez Ithikios, nous travaillons pour permettre aux organisations de gérer leurs obligations de conformité grâce à des processus définis, des responsables identifiés et des preuves vérifiables.
Notre approche permet de relier différentes activités qui sont traditionnellement gérées de manière isolée :
- Responsable des tiers : homologation, évaluation et suivi des fournisseurs, y compris les risques liés aux tiers critiques.
- Responsable des risques : identification et évaluation des risques, en les mettant en relation avec les actifs, les menaces et les mesures de traitement.
- Responsable des contrôles : gestion des contrôles, des responsables, des tâches et des preuves, avec mise en correspondance des référentiels tels que NIS2, ISO 27001 et ENS.
- Responsable des incidents : enregistrement, classification et suivi des incidents, avec attribution des responsables, des délais et traçabilité des actions menées.
Ces capacités contribuent à organiser et à démontrer la gestion de la conformité, sans pour autant se substituer aux solutions techniques de cybersécurité ni aux mécanismes spécifiques de continuité opérationnelle. L’objectif est que les mesures de sécurité ne se limitent pas à de simples documents, mais qu’elles s’intègrent au fonctionnement quotidien de l’organisation.
Car, après un incident, la question essentielle ne sera pas seulement de savoir s’il existait une politique de sécurité. Il s’agira de savoir si quelqu’un savait qui pouvait accéder au système, quels contrôles avaient été mis en place et ce qui s’est exactement passé à trois heures du matin.
C’est cela, la conformité opérationnelle : des personnes responsables, des processus bien définis et des preuves de ce qui est réellement mis en œuvre.
Découvrez comment gérer la conformité aux normes NIS2, ISO 27001 et ENS avec Ithikios : https://ithikios.com/compliance/
* Article amélioré grâce à l’IA