Votre prestataire a passé l’évaluation avec succès. Il a signé le contrat, fourni les documents requis et désigné un interlocuteur en cas d’incident. Mais savez-vous de qui il dépend pour vous fournir ce service ?
En à peine dix jours au mois d’octobre, deux incidents très différents ont montré pourquoi cette question est importante. L’un concernait un composant logiciel utilisé dans les services web. L’autre, les systèmes de réfrigération de supermarchés français. Ces incidents n’ont pas nécessairement la même cause technique. Ils partagent toutefois une leçon de gestion : une dépendance que vous percevez à peine peut paralyser une activité que vous connaissez très bien.
Quand l’incident se termine dans la poubelle alimentaire
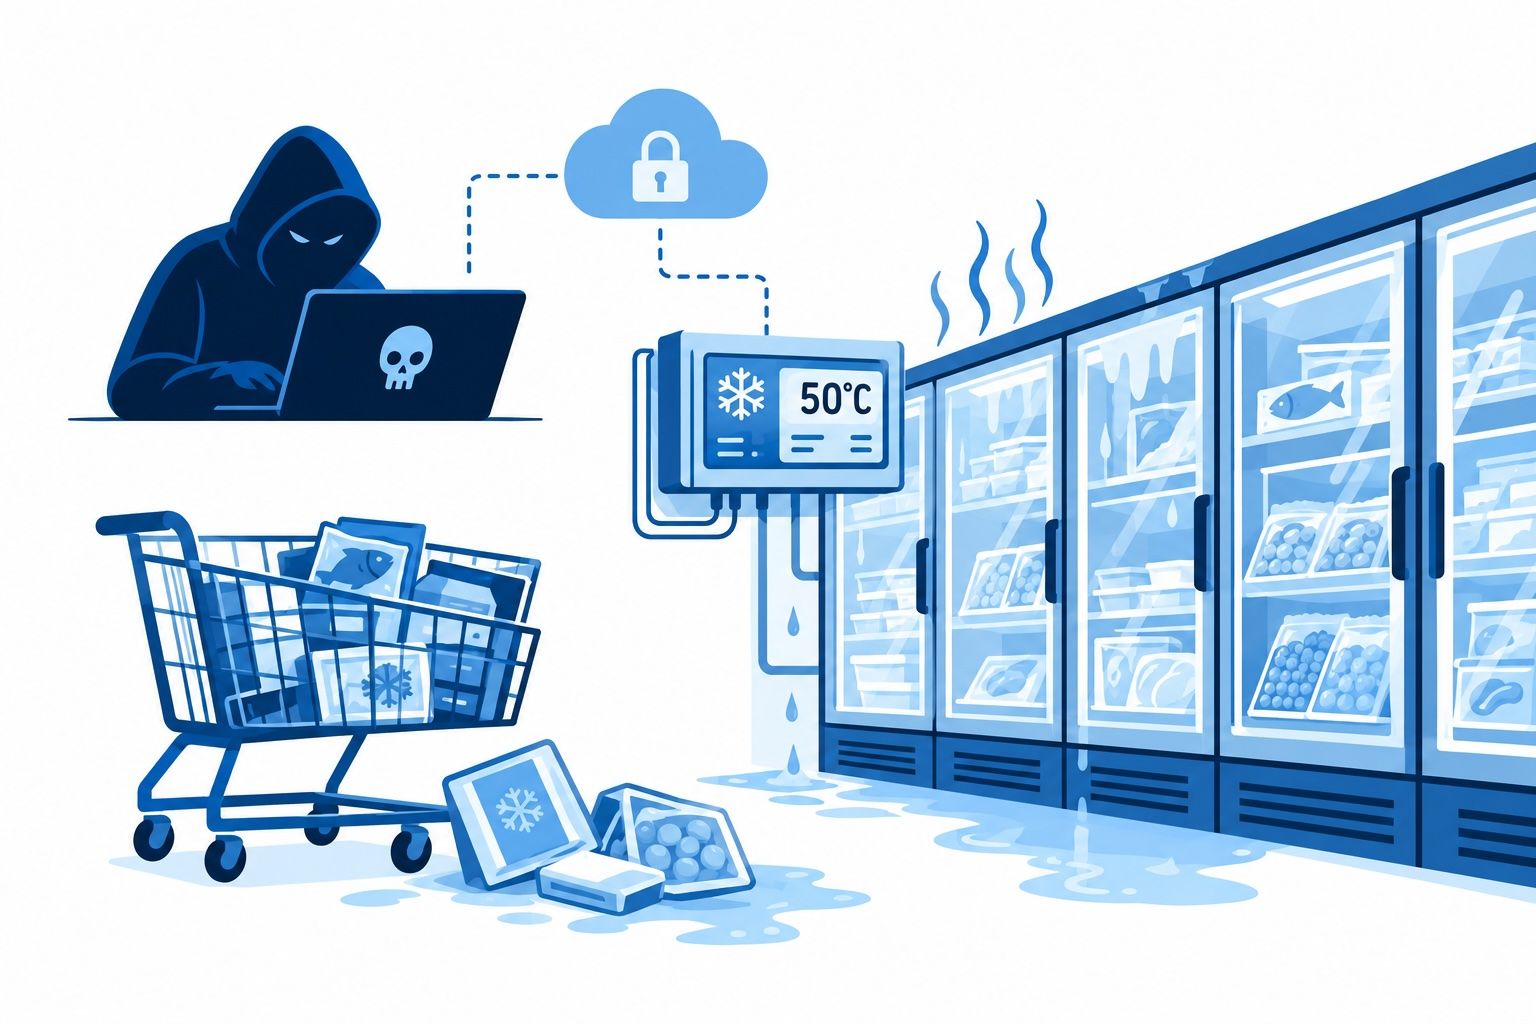
Dans la nuit du 11 au 12 octobre, une cyberattaque a perturbé le fonctionnement des systèmes de réfrigération de centaines de supermarchés français. Plusieurs chaînes ont confirmé avoir dû jeter des produits frais et surgelés. Les dégâts sont sortis des écrans pour toucher directement la marchandise.
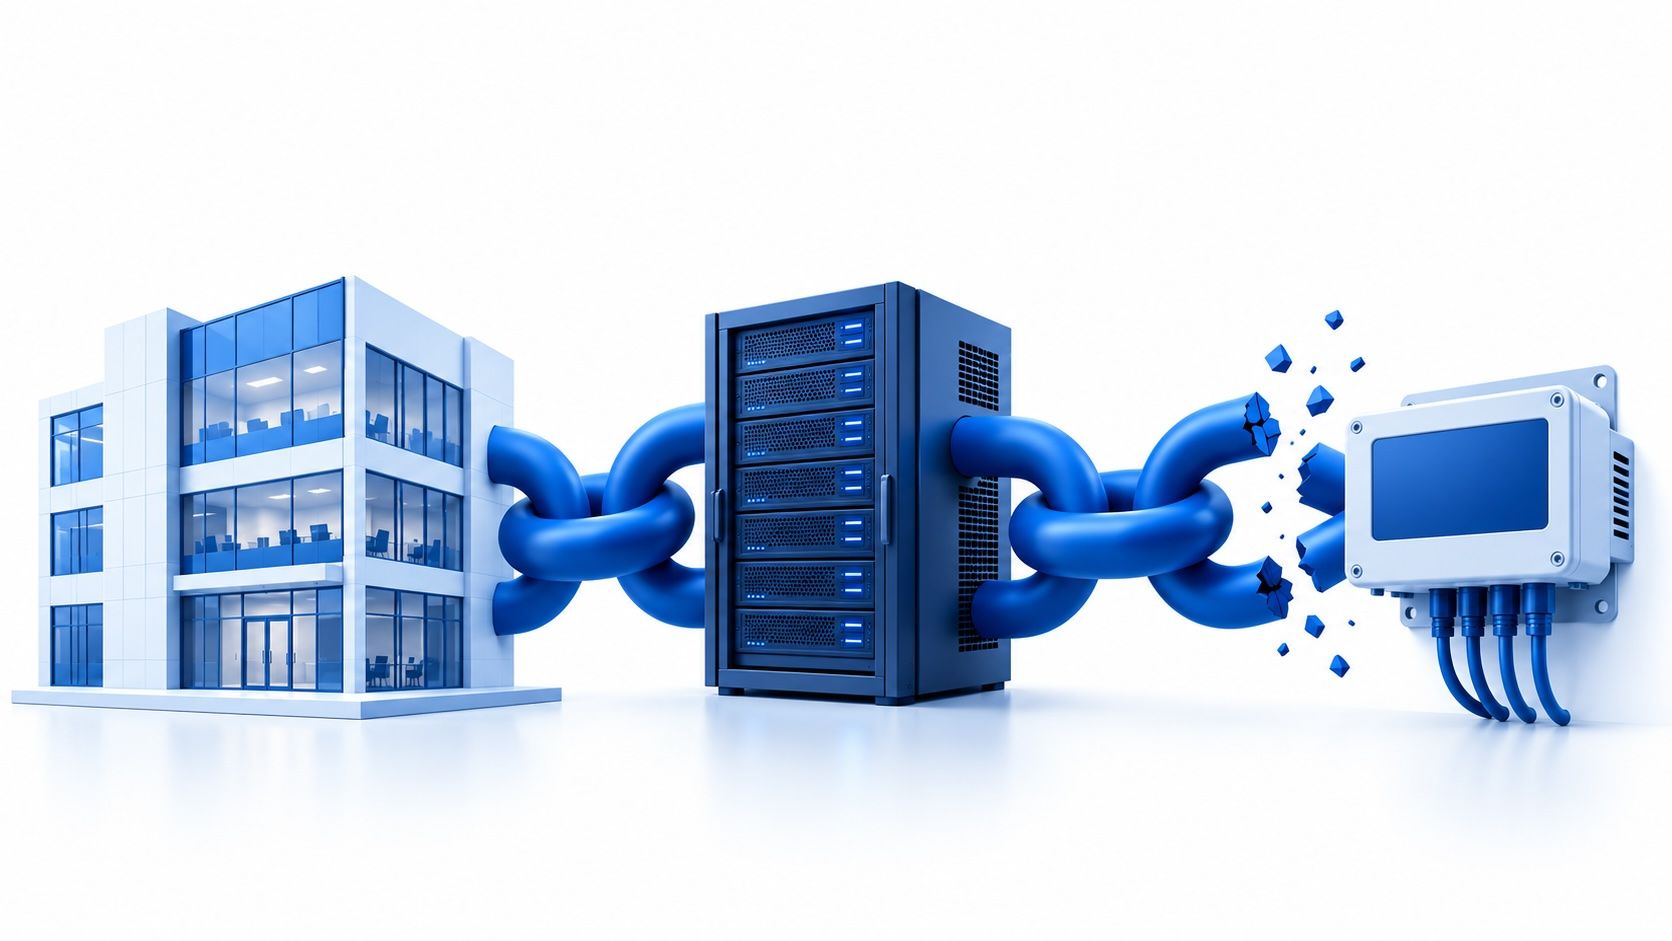
Le CERT-FR a confirmé de nombreuses vulnérabilités concernant les contrôleurs Danfoss des séries AK-SM et AK-SC, ainsi que les systèmes Copeland XWEB et Dixell XWEB. Ses recommandations comprenaient notamment le retrait des interfaces de gestion exposées à Internet, la vérification des configurations et la reconfiguration des accès via un VPN sécurisé ou un réseau protégé. Pour bien comprendre le risque, il convient d’examiner l’ensemble de la chaîne : le supermarché a besoin d’un système de réfrigération ; un spécialiste installe ou entretient les équipements ; un fabricant fournit les régulateurs ; et un logiciel permet de les surveiller à distance.
Chaque relation peut sembler raisonnable prise isolément. Le problème survient lorsque personne n’a une vision d’ensemble suffisante. Qui contrôle la manière dont s’effectue l’accès à distance ? Qui vérifie que l’équipement continue de recevoir les mises à jour ? Qui décide du moment où il doit être remplacé ? Qui est responsable si une configuration non sécurisée met la marchandise en danger ?
Ces questions doivent faire partie intégrante de la passation de marché et du suivi du service.
Neuf jours plus tard, l’alerte figurait sous l’application
Le 21 octobre, PHP a publié les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35 afin de corriger deux vulnérabilités critiques : CVE-2026-109618 et CVE-2026-109619. Ces failles pouvaient permettre l’exécution de code à distance sans authentification.
Une organisation pouvait connaître le nom de son application ou de son hébergeur, sans pour autant savoir si le service utilisait PHP ni quelle version était installée.
C’est pourquoi l’avis conjoint des autorités européennes demandait d’identifier les applications basées sur PHP, de se coordonner avec les hébergeurs et les prestataires de services, et d’appliquer les mises à jour, en donnant la priorité aux systèmes exposés à Internet. La consigne semble simple. Sa mise en œuvre nécessite toutefois des informations qui auraient dû être disponibles avant l’alerte.
L’urgence de la mise à jour ne justifie pas que l’on exagère l’ampleur des dégâts.
Le risque ne s’arrête pas à l’expiration du contrat
Ces deux cas illustrent trois problèmes récurrents dans la gestion des tiers.
Le fournisseur direct n’est qu’un point de départ. Derrière le service sous-traité se cachent des fabricants, des composants, des sous-traitants et des infrastructures. Tous ne nécessitent pas le même niveau de surveillance, mais les dépendances qui sous-tendent les processus critiques méritent une attention particulière.
L’impact peut être pleinement opérationnel. L’évaluation doit prendre en compte ce qui se passerait si le service cessait de fonctionner, si un équipement était manipulé ou s’il fallait mettre une installation hors tension. La perte d’informations est une possibilité ; l’interruption de l’activité en est une autre.
La première question nécessite un travail préalable. Lorsqu’une alerte survient, nous devons savoir si elle nous concerne, qui doit la vérifier et quelles mesures prendre. Si cette réponse dépend d’une reconstitution de la chaîne par le biais d’appels et d’e-mails, nous commençons la gestion de l’incident avec du retard.
Il n’est pas nécessaire de connaître chaque composant de tous les fournisseurs. Il faut déterminer quelles dépendances sont pertinentes et conserver suffisamment d’informations à leur sujet.
La certification lors de la passation de marché n’est qu’un début
Un fournisseur peut réussir l’évaluation initiale, puis modifier son infrastructure, faire appel à un sous-traitant ou continuer à utiliser un équipement qui n’est plus pris en charge.
C’est pourquoi l’homologation doit donner lieu à un processus de suivi.
Un programme d’évaluation des tiers devrait permettre :
- Établir des priorités en fonction du niveau de criticité. Identifier les fournisseurs qui assurent les activités essentielles et déterminer les conséquences qu’entraînerait leur interruption.
- S’informer sur les dépendances pertinentes. Identifier les technologies, les fabricants et les sous-traitants susceptibles d’influencer la continuité du service.
- Évaluer les contrôles concrets : gestion des correctifs, protection de l’accès à distance, maintenance, continuité et réponse aux incidents.
- Demander des justificatifs adaptés au niveau de risque. Certifications, documentation technique et rapports pertinents, en vérifiant leur portée et leur validité.
- Mettre à jour l’évaluation. Mettre en place des révisions périodiques et des révisions extraordinaires en cas de modification du service ou d’alerte pertinente.
- Convenir des responsabilités. Définir les interlocuteurs, les délais de communication et les obligations de collaboration en cas d’incident.
Un questionnaire permet de recueillir des informations. Son intérêt dépend des questions posées, des éléments d’information recueillis et des décisions prises à partir des réponses.
Quel est le rôle de Third Party Manager d’Ithikios ?
Gérer ce processus à l’aide d’e-mails, de feuilles de calcul et de dossiers partagés implique de consacrer du temps à relancer les répondants, à rechercher des documents et à vérifier quelles informations sont toujours d’actualité.
Third Party Manager d’Ithikios permet de centraliser et d’automatiser les processus d’homologation, d’évaluation et de gestion documentaire des tiers. Ce module propose des formulaires personnalisables, des évaluations périodiques, la gestion des dates d’expiration et des mises à jour, des notifications ainsi qu’une traçabilité vérifiable des processus. Il est intégré au Trust Center d’Ithikios.
Appliqué aux cas précédents, cela permet de structurer la collecte et l’analyse des informations dont nous aurons ensuite besoin pour agir. Par exemple, nous pouvons demander à un fournisseur d’hébergement quelle procédure il suit en cas de vulnérabilité critique, comment il s’assure d’avoir appliqué une mise à jour et qui communique l’état d’avancement aux clients.
Nous pouvons demander à une entreprise de maintenance frigorifique des informations sur les équipements installés, leur support, les conditions d’accès à distance et les responsabilités en matière de mise à jour. L’évaluation doit être adaptée au service. Il en va de même pour les conséquences d’une réponse insuffisante.
Third Party Manager permet de s’assurer que ces informations sont demandées de manière cohérente, vérifiées et mises à jour. L’identification des dépendances exige que l’organisation pose les bonnes questions et que le fournisseur apporte des réponses fiables.
Une plateforme ne vous décharge pas de cette responsabilité. Elle vous aide à l’assumer de manière structurée, continue et étayée par des preuves.
Les limites de l’outil et la valeur du processus
Aucun outil de certification n’empêche la découverte d’une vulnérabilité dans PHP. Il ne remplace pas non plus une mise à jour de sécurité, une configuration correcte ou la protection d’un accès à distance.
Ce qu’il peut améliorer, c’est votre capacité à anticiper les expositions évitables et à réagir lorsqu’un problème survient.
Avoir un fournisseur enregistré ne sert pas à grand-chose si l’on ignore quel processus il met en œuvre. Disposer d’une certification archivée n’apporte que des informations limitées si l’on n’a pas vérifié ce qu’elle couvre. Et disposer d’un interlocuteur n’est d’aucune aide si personne n’a convenu de ce qu’il doit communiquer en cas de crise.
La technologie apporte de la valeur lorsqu’elle soutient un processus de gestion qui fonctionne.
Trois questions à se poser avant la prochaine alerte
La prochaine actualité pourrait concerner une suite logicielle, un service cloud ou l’équipement chargé de réguler la température d’un entrepôt.
Avant qu’elle ne survienne, il convient de répondre aux questions suivantes :
- Quels prestataires pourraient interrompre une activité essentielle de mon entreprise ?
- Que savons-nous des infrastructures pertinentes auxquelles ils ont recours pour nous fournir ce service ?
- Qui confirmerait que nous sommes touchés et sur la base de quelles informations ?
Si vous avez aujourd’hui du mal à répondre à cette question, cela signifie qu’il y a là une amélioration concrète à mettre en œuvre.
Le fournisseur de votre fournisseur peut ne pas être concerné par votre contrat direct. Les conséquences d’un incident peuvent se répercuter sur votre compte de résultat.
Grâce à Third Party Manager d’Ithikios, vous pouvez structurer l’agrément, l’évaluation et le suivi de vos prestataires tiers. Découvrez ce module et demandez une démonstration.
*Article amélioré grâce à l’IA.