Il tuo fornitore ha superato la valutazione. Ha firmato il contratto, ha consegnato la documentazione e ha indicato una persona di riferimento per eventuali problemi. Ma sai a chi fa capo per fornirti il servizio?
In appena dieci giorni di ottobre, due episodi molto diversi hanno dimostrato perché questa domanda è importante. Uno ha riguardato un componente software utilizzato nei servizi web. L’altro, ai sistemi di refrigerazione dei supermercati francesi. Non hanno necessariamente una causa tecnica in comune. Condividono però una lezione di gestione: una dipendenza che quasi non vedi può bloccare un’attività che conosci benissimo.
Quando l’incidente finisce nel cestino della spazzatura
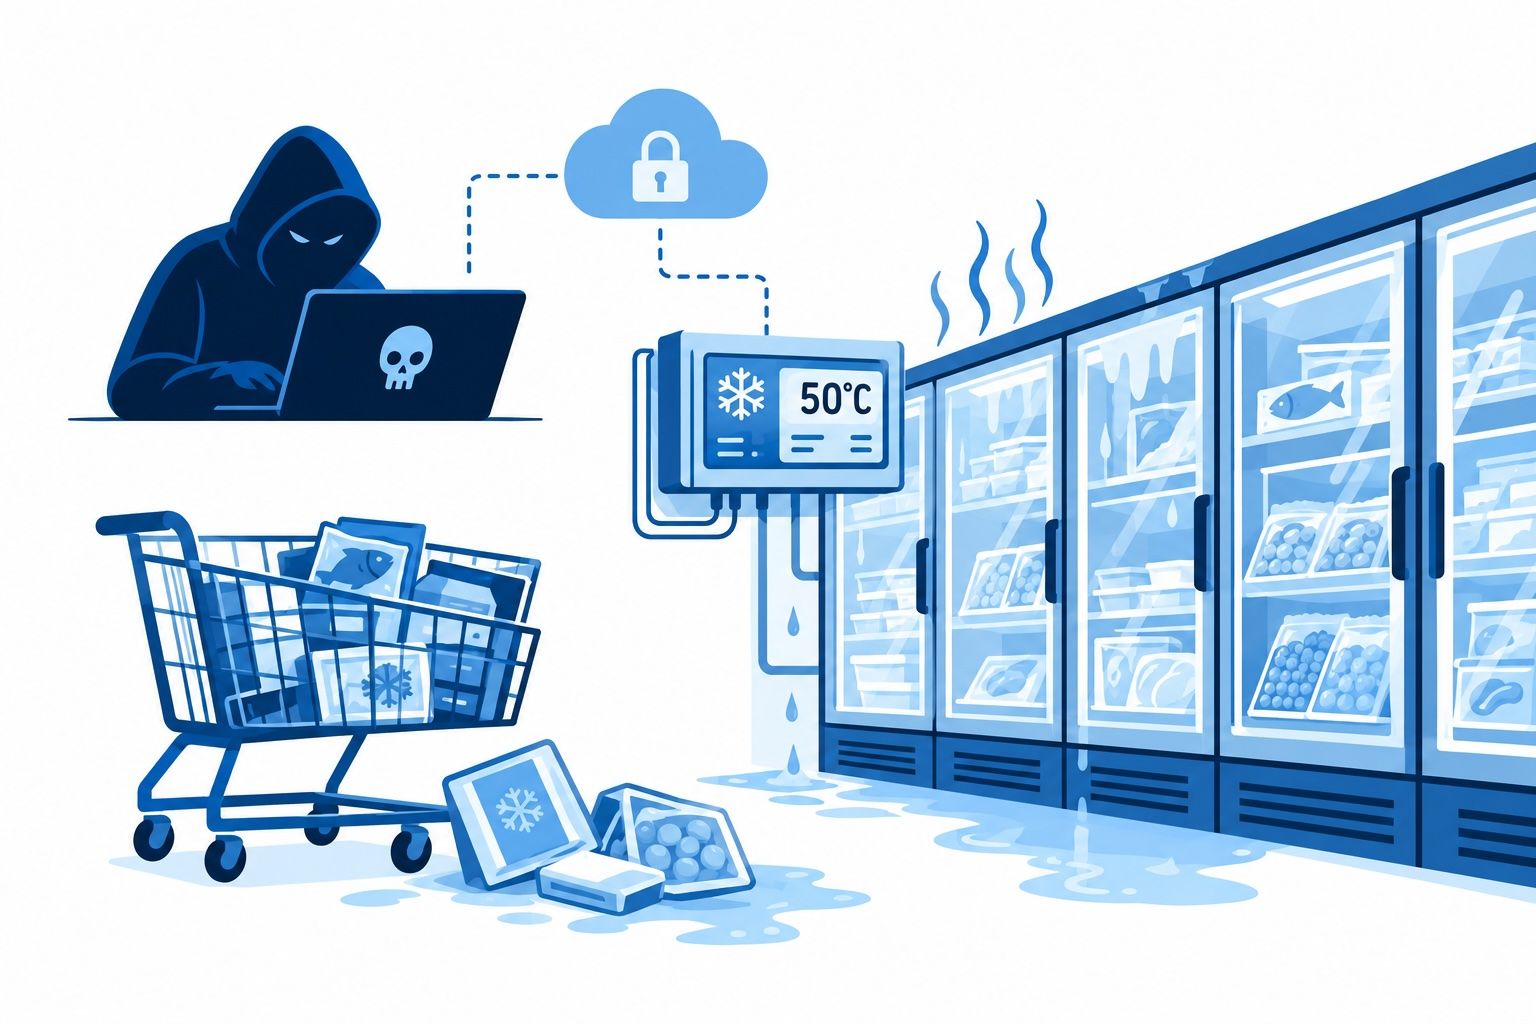
Nella notte tra l’11 e il 12 ottobre, un attacco informatico ha compromesso il funzionamento dei sistemi di refrigerazione di centinaia di supermercati francesi. Diverse catene hanno confermato di aver dovuto buttare via prodotti freschi e surgelati. Il danno è uscito dagli schermi ed è arrivato direttamente alla merce.
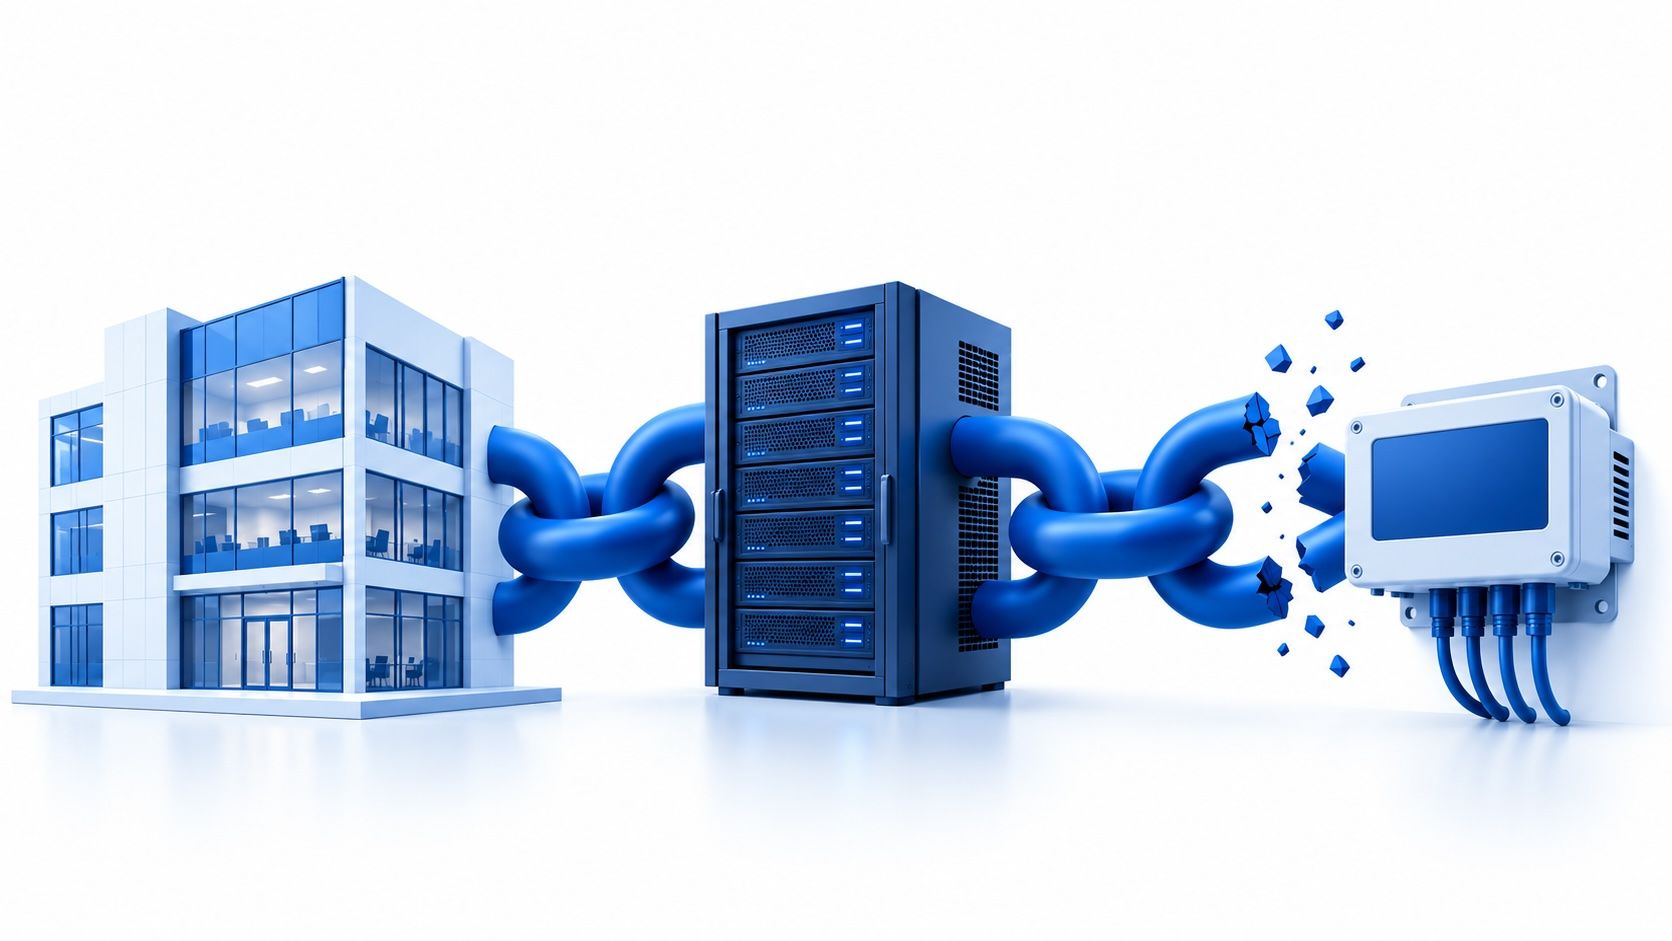
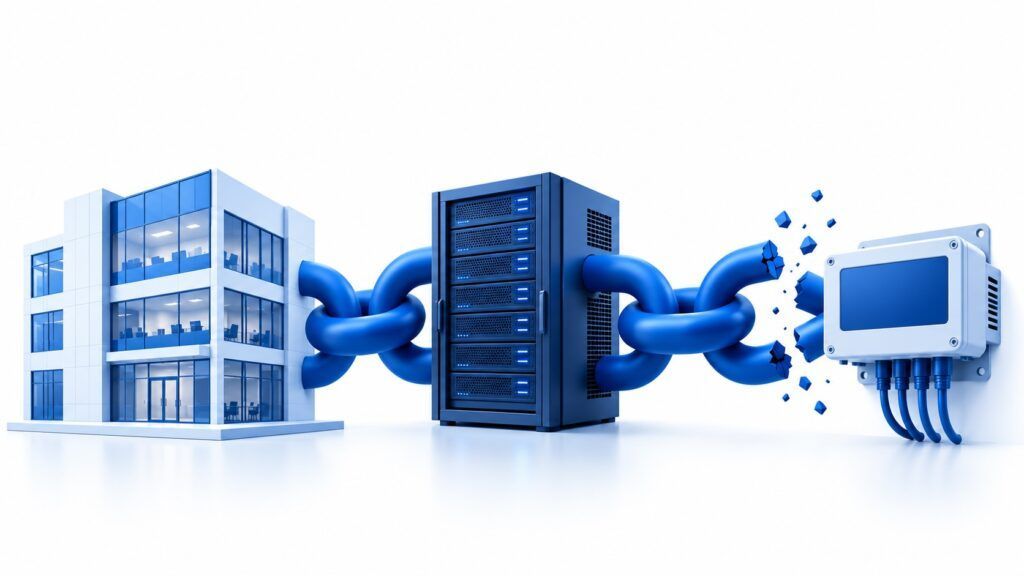
CERT-FR ha confermato numerose vulnerabilità nei controller Danfoss delle serie AK-SM e AK-SC, nonché nei sistemi Copeland XWEB e Dixell XWEB. Le sue raccomandazioni includevano la rimozione delle interfacce di gestione esposte a Internet, la revisione delle configurazioni e il ripristino degli accessi tramite una VPN sicura o una rete protetta. Per capire il rischio, è bene considerare l’intera catena: il supermercato ha bisogno di refrigerazione; uno specialista installa o manutiene le apparecchiature; un produttore fornisce i controller; e un software permette di monitorarli da remoto.
Ogni singolo aspetto può sembrare ragionevole preso a sé stante. Il problema sorge quando nessuno ha una visione d’insieme sufficientemente chiara. Chi controlla come avviene l’accesso remoto? Chi verifica che l’attrezzatura continui a ricevere gli aggiornamenti? Chi decide quando sostituirla? Chi risponde se una configurazione non sicura mette a rischio la merce?
Queste domande devono far parte del processo di assunzione e del monitoraggio del servizio.
Nove giorni dopo, l’avviso era già presente nell’app
Il 21 ottobre, PHP ha rilasciato le versioni 8.5.12, 8.4.27, 8.3.36 e 8.2.35 per correggere due vulnerabilità critiche: CVE-2026-109618 e CVE-2026-109619. Queste vulnerabilità potevano consentire l’esecuzione remota di codice senza autenticazione.
Un’organizzazione poteva conoscere il nome della propria applicazione o del proprio provider di hosting, ma non sapere se il servizio utilizzasse PHP o quale versione fosse installata.
Per questo, l’avviso congiunto delle autorità europee chiedeva di individuare le applicazioni basate su PHP, coordinarsi con i fornitori di hosting e servizi e applicare gli aggiornamenti, dando priorità ai sistemi esposti a Internet. Le istruzioni sembrano semplici. Per metterle in pratica, però, servono informazioni che dovrebbero essere disponibili già prima dell’allerta.
L’urgenza di aggiornare non ci impone di esagerare i danni.
Il rischio non finisce con la scadenza del contratto
I due casi illustrano tre problemi ricorrenti nella gestione dei terzi.
Il fornitore diretto è solo l’inizio. Dietro al servizio appaltato ci sono produttori, componenti, subappaltatori e infrastrutture. Non tutti richiedono lo stesso livello di supervisione, ma le dipendenze che sostengono i processi critici meritano attenzione.
L’impatto può essere davvero concreto. La valutazione deve considerare cosa succede se il servizio smette di funzionare, se un dispositivo viene manomesso o se bisogna spegnere un impianto. La perdita di dati è una possibilità; l’interruzione dell’attività, un’altra.
La prima domanda richiede un po’ di lavoro preliminare. Quando arriva un avviso, dobbiamo capire se ci riguarda, chi deve verificarlo e quali misure adottare. Se per rispondere dobbiamo ricostruire la catena di responsabilità tramite telefonate ed e-mail, iniziamo a gestire l’incidente in ritardo.
Non serve conoscere ogni singolo componente di tutti i fornitori. Bisogna decidere quali dipendenze sono rilevanti e tenere a portata di mano informazioni sufficienti su di esse.
Standardizzare al momento della stipula del contratto è solo l’inizio
Un fornitore può superare la valutazione iniziale e poi cambiare la propria infrastruttura, coinvolgere un subappaltatore o continuare a utilizzare un’apparecchiatura che non riceve più assistenza.
Per questo, l’omologazione deve dare il via a un processo di monitoraggio.
Un programma di valutazione dei terzi dovrebbe consentire di:
- Dai la priorità in base alla criticità. Individua quali fornitori sostengono le attività essenziali e quali conseguenze avrebbe la loro interruzione.
- Indaga sulle dipendenze rilevanti. Scopri quali tecnologie, produttori e subappaltatori possono influire sulla continuità del servizio.
- Valutare i controlli specifici. Gestione delle patch, protezione dell’accesso remoto, manutenzione, continuità operativa e risposta agli incidenti.
- Richiedere prove adeguate al rischio. Certificazioni, documentazione tecnica e rapporti pertinenti, verificandone la portata e la validità.
- Aggiornare la valutazione. Stabilire revisioni periodiche e straordinarie quando il servizio cambia o si verifica un allarme rilevante.
- Concordare le responsabilità. Definire i referenti, i tempi di comunicazione e gli obblighi di collaborazione in caso di incidente.
Un questionario aiuta a raccogliere informazioni. Il suo valore dipende dalle domande, dai dati raccolti e dalle decisioni che si prendono in base alle risposte.
Dove entra in gioco Third Party Manager di Ithikios
Gestire questo processo con e-mail, fogli di calcolo e cartelle condivise significa dedicare tempo a rincorrere le risposte, cercare documenti e verificare quali informazioni siano ancora valide.
Third Party Manager di Ithikios permette di centralizzare e automatizzare i processi di omologazione, valutazione e gestione documentale dei fornitori esterni. Il modulo offre moduli personalizzabili, valutazioni periodiche, gestione delle scadenze e degli aggiornamenti, notifiche e tracciabilità verificabile dei processi. È integrato nel Trust Center di Ithikios.
Se applicato ai casi precedenti, permette di organizzare la raccolta e l’analisi delle informazioni di cui avremo bisogno in seguito per agire. Ad esempio, a un fornitore di hosting possiamo chiedere quale procedura segue in caso di una vulnerabilità critica, come conferma di aver applicato un aggiornamento e chi comunica lo stato ai clienti.
A un’azienda specializzata nella manutenzione degli impianti di refrigerazione possiamo chiedere informazioni sulle apparecchiature installate, sul supporto tecnico, sulle condizioni di accesso remoto e sulle responsabilità relative agli aggiornamenti. La valutazione deve essere adeguata al servizio. Lo stesso vale per le conseguenze di una risposta insufficiente.
Third Party Manager aiuta a garantire che queste informazioni vengano richieste in modo coerente, verificate e mantenute aggiornate. Per identificare le dipendenze, l’organizzazione deve porre le domande giuste e il fornitore deve dare risposte affidabili.
Una piattaforma non elimina questa responsabilità. Aiuta semplicemente a gestirla in modo ordinato, continuo e documentato.
I limiti dello strumento e il valore del processo
Nessuno strumento di certificazione impedisce che venga individuata una vulnerabilità in PHP. Né sostituisce un aggiornamento di sicurezza, una configurazione corretta o la protezione di un accesso remoto.
Ciò che può migliorare è la nostra capacità di anticipare esposizioni evitabili e di reagire quando si presenta un problema.
Avere un fornitore registrato serve a poco se non sappiamo quale processo c’è dietro. Avere una certificazione archiviata fornisce informazioni limitate se non abbiamo verificato cosa copre. E avere un contatto aiuta ancora meno se nessuno ha concordato cosa deve comunicare durante una crisi.
La tecnologia aggiunge valore quando supporta un processo gestionale che funziona.
Tre domande prima del prossimo allarme
La prossima notizia potrebbe riguardare una libreria di software, un servizio cloud o l’impianto che regola la temperatura di un magazzino.
Prima che arrivi, è bene rispondere a queste domande:
- Quali fornitori potrebbero bloccare un’attività fondamentale della mia azienda?
- Cosa sappiamo delle infrastrutture rilevanti che usano per fornirci il servizio?
- Chi ci direbbe se siamo stati colpiti e con quali informazioni?
Se oggi ti risulta difficile rispondere, significa che c’è un miglioramento concreto da affrontare.
Il fornitore del tuo fornitore potrebbe non rientrare nel tuo contratto diretto. Le conseguenze di un incidente potrebbero ripercuotersi sul tuo conto economico.
Con Third Party Manager di Ithikios puoi organizzare in modo strutturato l’omologazione, la valutazione e il monitoraggio dei tuoi fornitori terzi. Scopri il modulo e richiedi una demo.
*Articolo migliorato con l’IA.